Начните бесплатный 3-дневный пробный период
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.
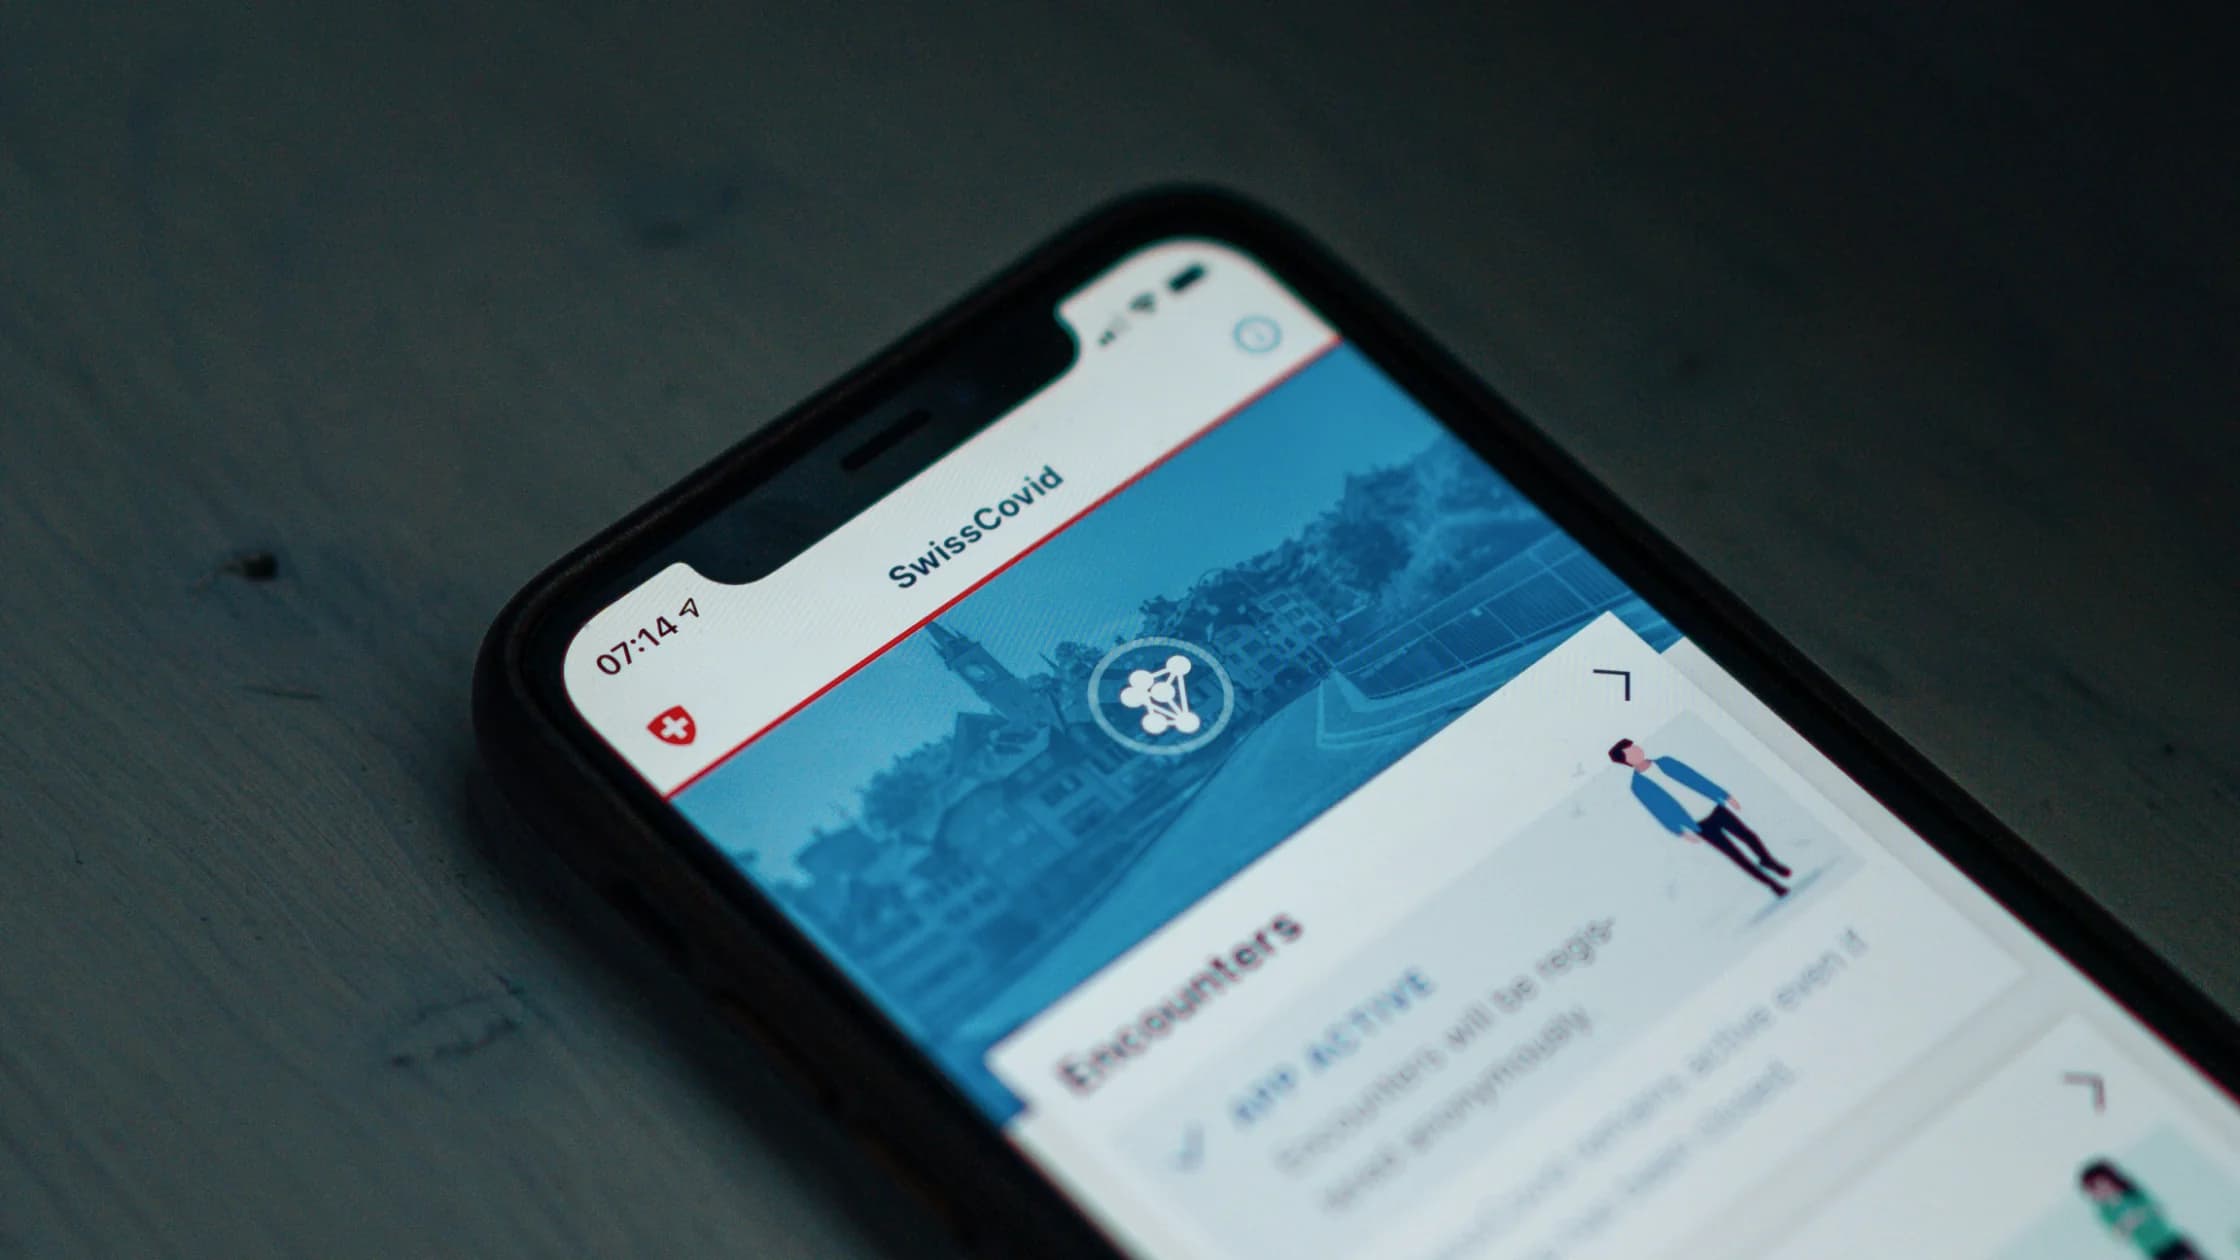

COVID-приложение само по себе не обязательно нарушает конфиденциальность. Важно, какие данные оно собирает, как долго хранит, кто получает доступ и можно ли выйти из системы. Чем больше приложение опирается на точную геолокацию, реальную личность и централизованную базу, тем выше риск. Чем больше в нем минимизации данных, анонимных Bluetooth-идентификаторов и обработки на устройстве, тем риск ниже. Читайте этот материал вместе с руководством по цифровой конфиденциальности.
Дизайн зависит от страны и региона, но часто встречаются имя, телефон, документы, статус здоровья, результаты тестов, вакцинация, отметки в местах, GPS, Bluetooth-идентификаторы контактов, сведения об устройстве и журналы входа.
| Тип данных | Типичное применение | Риск для конфиденциальности |
|---|---|---|
| Статус здоровья | Допуск или предупреждение о риске | Чувствительные данные с большим ущербом при утечке |
| GPS-локация | Восстановление маршрутов, региональные предупреждения | Может раскрыть дом, работу и социальные связи |
| Временные Bluetooth ID | Уведомления о близком контакте | При хорошем дизайне не требует точной локации |
| Реальная личность | Защита от злоупотреблений, проверка результатов | Может связать здоровье и перемещения |
| Записи check-in | Регистрация в местах | Легко формирует подробную историю передвижений |
Система уведомлений Apple и Google подчеркивала случайные Bluetooth-идентификаторы, отказ от сбора местоположения и включение приложений только органами здравоохранения.[1]Это показывает, что уведомления о контактах могут быть более приватными, но не все COVID-приложения использовали такую модель.
Во-первых, меньше собирать. Приложение должно получать только данные, необходимые для цели общественного здоровья, а не контакты, рекламные ID или точную локацию «на всякий случай». Во-вторых, меньше хранить. Если сопоставление можно выполнить на устройстве, его не нужно загружать в централизованную базу. В-третьих, хранить недолго. После завершения временной задачи должен быть срок удаления.
В-четвертых, нужна прозрачность. Пользователь должен знать цель использования, получателей, срок хранения, способ выхода и канал жалобы. Всемирная организация здравоохранения также подчеркивает доверие, управление и защиту конфиденциальности в цифровом здравоохранении и реагировании на пандемию.[2]
Будьте осторожны, если приложение просит разрешения, не связанные с пандемией: контакты, микрофон, фото или точную фоновую геолокацию. Материал что раскрывают разрешения приложений поможет проверить их по пунктам.
Еще один сигнал — расплывчатая политика: не указано, сколько данные хранятся, передаются ли они правоохранительным или коммерческим организациям, можно ли удалить записи. Риск часто возникает не в момент сбора, а позже, когда данные повторно используют, долго хранят или объединяют с другими системами.
У ответственной системы должен быть механизм выхода: остановка сбора, ограничение доступа, удаление по сроку, публикация результатов аудита и объяснение, какие данные нужно хранить по юридическим или медицинским причинам. Правозащитные организации, включая EFF, давно предупреждают, что пандемические технологии не должны становиться постоянной инфраструктурой наблюдения.[3]
Людям тоже стоит завершить процесс: проверить медицинские приложения, которые все еще работают на телефоне, удалить ненужные привязки аккаунтов, отозвать геолокацию и очистить экспортированные файлы здоровья и скриншоты.
Нет. Некоторые системы используют временные Bluetooth-идентификаторы и не требуют GPS, но другие могут сочетать check-in, реальную личность и геолокацию.
Точнее сказать, они снижают идентифицируемость. Плохой дизайн, реализация или управление данными все равно могут создать риск повторной идентификации.
В долгосрочной связке или вторичном использовании реальной личности, статуса здоровья, мест check-in и истории поездок.
Не обязательно. Удаление приложения убирает локальный доступ, но серверное удаление зависит от политики сервиса и местного законодательства.
Нет. VPN защищает соединение и IP-адрес, но не блокирует GPS, Bluetooth или разрешения аккаунта, которые вы выдали сами.
Если местные правила, работа или поездки больше их не требуют, лучше удалить их или хотя бы отозвать чувствительные разрешения.
Отказ от ответственности: Материал предназначен для обучения приватности и не является медицинской, юридической или политической консультацией. По конкретным требованиям следуйте информации местных органов.
AethoVPN не может выполнить проверки устройства, аккаунта или офлайн-действий из «Конфиденциальность COVID-приложений: руководство 2026».
Источники
[1]Apple and Google — Privacy-preserving contact tracing: https://covid19.apple.com/contacttracing [2]World Health Organization — Digital health and COVID-19: https://www.who.int/teams/digital-health-and-innovation [3]Electronic Frontier Foundation — COVID-19 and surveillance concerns: https://www.eff.org/issues/covid-19
Sources checked 8 мая 2026 г.
Рекомендуемые статьи:
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.