Начните бесплатный 3-дневный пробный период
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.

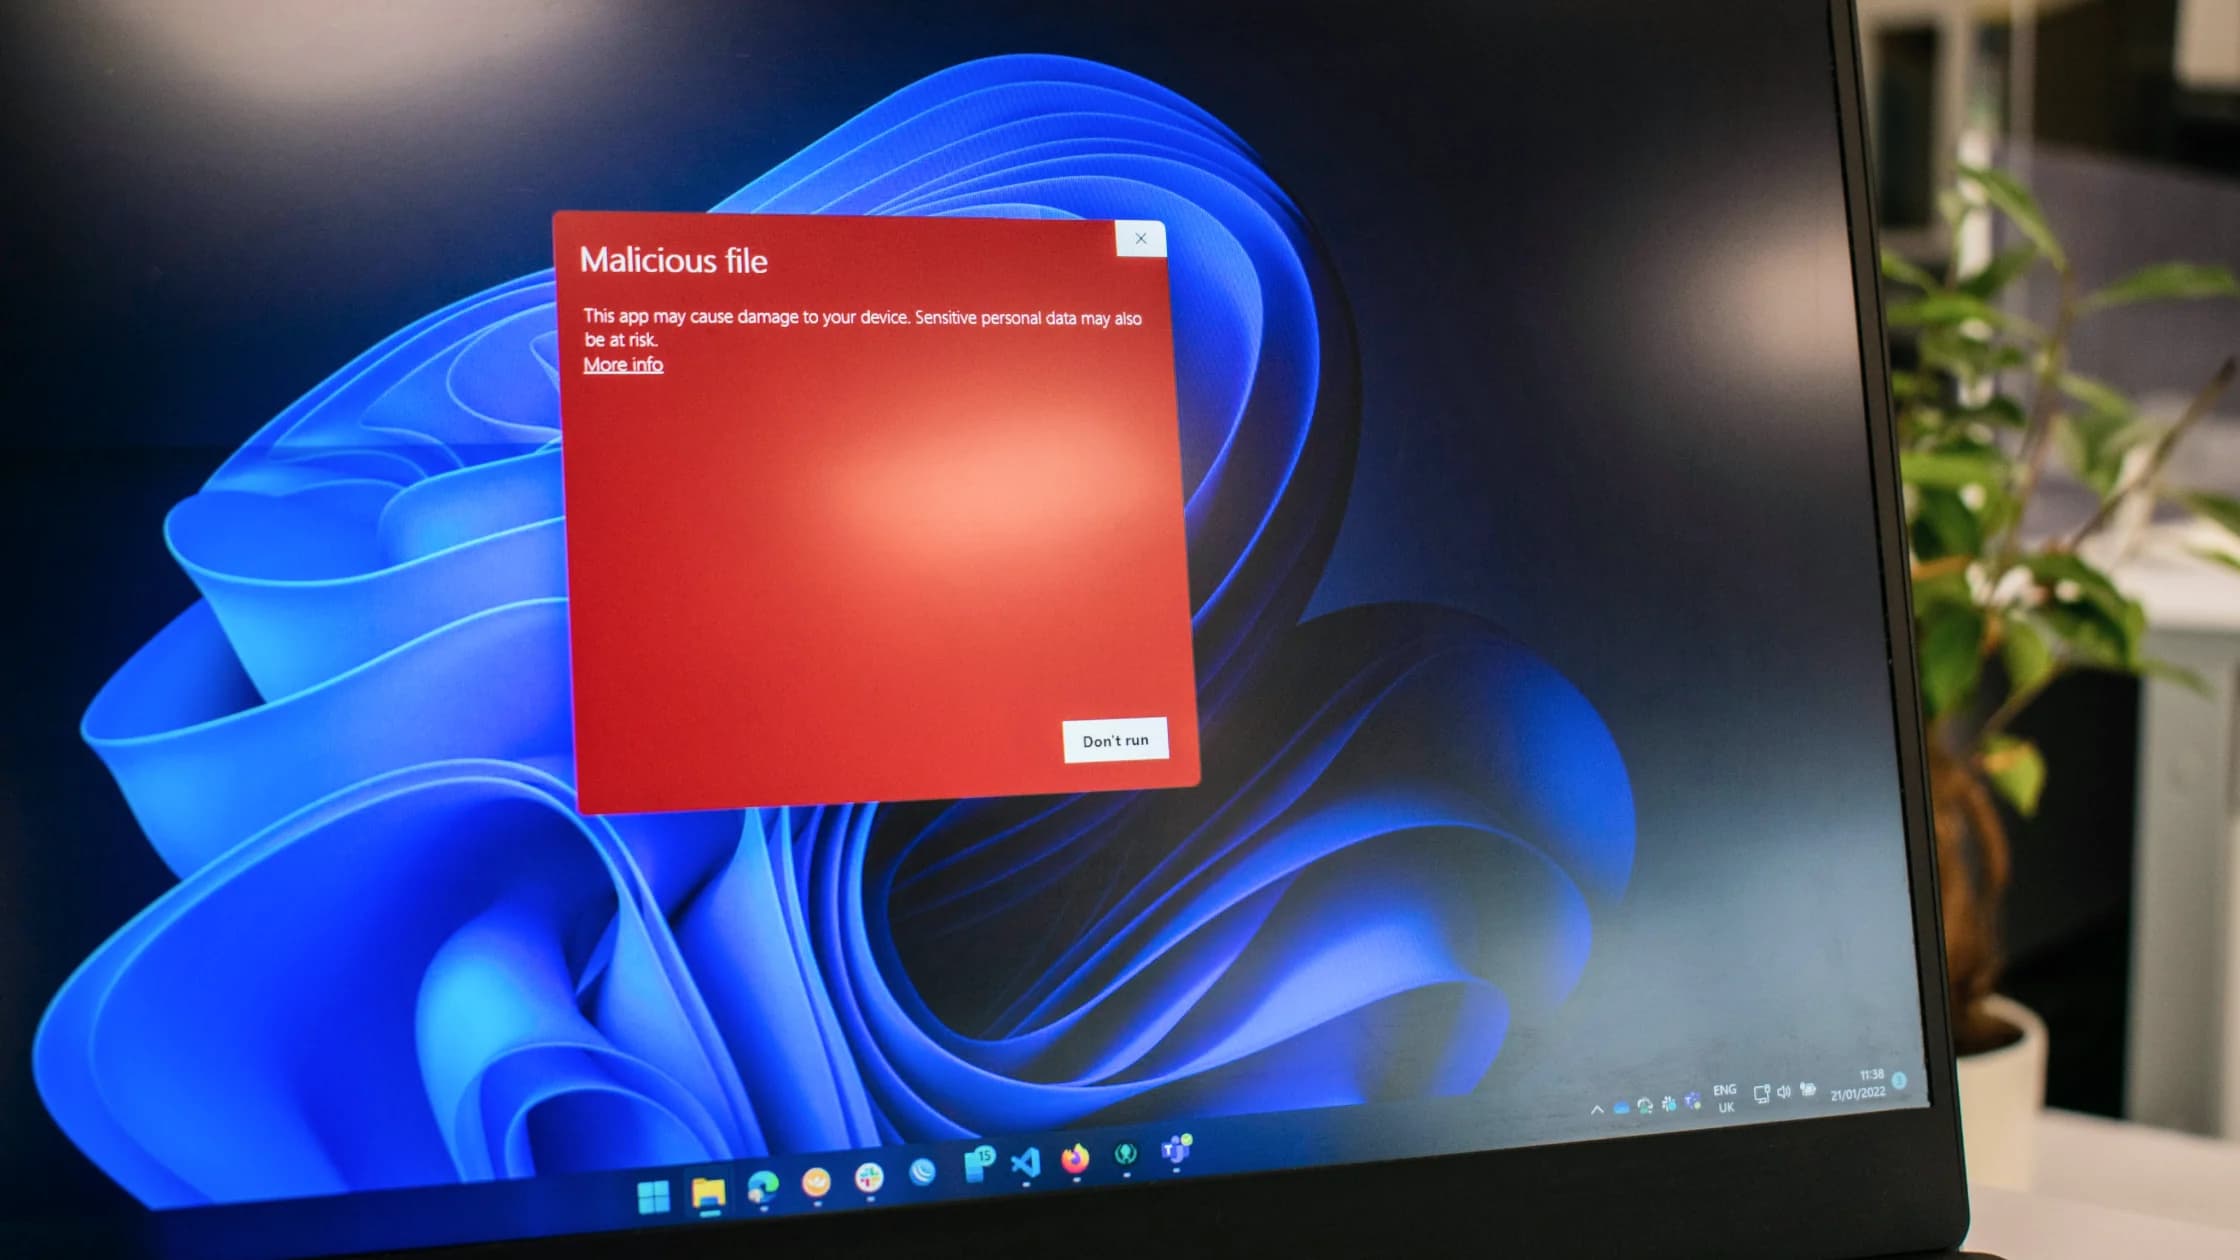
Мошенничество с ложным обновлением браузера — это обманная веб-страница, объявление, всплывающее окно или перенаправление, которое утверждает, что ваш браузер устарел или небезопасен, и предлагает скачать файл, установить расширение, разрешить уведомления или вставить команду. Вместо настоящего кода браузера такое «обновление» может доставить вредоносную программу, нежелательное ПО или страницу для кражи учётных данных. Если Microsoft Defender сообщает о Trojan:JS/FakeUpdate.B, он обнаружил именно такой скрипт ложного обновления: закройте страницу, ничего из предложенного ею не запускайте и выполните шаги ниже, которые соответствуют уже сделанному.[2]
Ключевые выводы
- Веб-страница может рекомендовать обновление, но не может доказать, что предлагаемый ею файл — подлинное обновление браузера.
- Проверяйте обновления через меню самого браузера, официальный магазин приложений или операционную систему, а не через всплывающее окно.
- Если страница требует загрузку, расширение, команду, оплату или звонок в поддержку, закройте вкладку, не нажимая её кнопки.
- Реакция должна зависеть от того, только ли вы увидели страницу, скачали файл, запустили его или ввели данные аккаунта.
Эта схема эксплуатирует естественное желание пользователя поддерживать программы в безопасности. Практичное руководство по онлайн-безопасности по-прежнему рекомендует своевременные обновления, но путь их получения должен быть доверенным.
Такая страница может появиться после клика по вредоносной рекламе, посещения взломанного сайта, перехода по ссылке из сообщения, опечатки в адресе или после того, как вы разрешили сайту присылать уведомления браузера. Страница может копировать цвета, значки, форму окон или формулировки знакомого браузера.
Microsoft советует считать необычные уведомления об обновлении браузера подозрительными и проверять обновления через сам браузер.[1] Microsoft также описывает FakeUpdate.B — JavaScript-фреймворк, который показывает поддельные страницы обновления браузера и распространяет вредоносное ПО.[2] Таким образом, видимая страница — лишь уровень доставки, а загружаемая нагрузка может меняться от кампании к кампании.
Некоторые страницы вообще не предлагают обычную загрузку. Они показывают поддельную ошибку или шаг проверки и просят скопировать текст, открыть системный инструмент, вставить текст и выполнить его. Такие приманки часто называют приманками в стиле ClickFix. Текст не становится инструкцией по исправлению только потому, что так утверждает страница: при запуске он получает права вашей учётной записи.[3]
Не судите только по качеству оформления. Убедительный логотип или анимация не подтверждают, кто предоставил файл.
| Поведение сообщения | Почему это опасно | Доверенная альтернатива |
|---|---|---|
| Появляется внутри постороннего сайта | Сайт не является каналом обновлений разработчика браузера | Сами откройте раздел «О браузере» или меню обновления |
| Запускает таймер или блокирует страницу | Срочность используется, чтобы помешать проверке | Закройте вкладку или окно браузера |
| Загружает неожиданный архив, скрипт или установщик | Файл может быть не подписан разработчиком или получен не от него | Пользуйтесь только официальным сайтом браузера или магазином приложений |
| Требует отключить защитное ПО | Настоящие обновления не требуют ослаблять защиту | Остановитесь и изучите официальную справку |
| Просит вставить команду | Команда может выполнить код за пределами защиты браузера | Ничего не копируйте и не запускайте |
| Требует оплату или звонок в поддержку | Обновления безопасности браузера не продаются через внезапные всплывающие окна | Обратитесь в поддержку через известную официальную страницу |
| Запрашивает разрешение на уведомления | Сайт может пытаться организовать повторяющиеся ложные оповещения | Отклоните запрос и проверьте разрешения сайтов |
Mozilla предупреждает, что поддельные страницы обновления Firefox могут появляться через рекламу и другие обманные страницы, а подлинные обновления Firefox используют внутренний механизм браузера.[4] Chrome также описывает фоновые обновления и собственный путь «Справка > О браузере Google Chrome».[5] Точные названия пунктов и поведение на мобильных устройствах различаются, но принцип доверия остаётся неизменным: начинайте с установленного браузера, официального магазина или операционной системы.
Многие браузеры обновляются автоматически в фоне и применяют обновление после перезапуска. На управляемых рабочих или учебных устройствах может использоваться служба распространения ПО под контролем администратора. Мобильные браузеры обычно обновляются через официальный магазин приложений устройства.
Настоящая проверка обновлений должна определить установленный браузер и его текущее состояние, не заставляя вас доверять файлу с посторонней страницы. Если браузер на собственной странице обновлений сообщает, что версия актуальна, внешняя страница, утверждающая обратное, не является более авторитетным источником.
При первой загрузке браузера введите официальный адрес разработчика или воспользуйтесь магазином платформы. Не ищите установщик в поисковике и не нажимайте первое объявление, не проверив адрес назначения. Место в рекламной выдаче не доказывает подлинность.
Действуйте с минимальным взаимодействием:
Не возвращайтесь на страницу снова и снова, чтобы сделать снимки экрана или проверить её кнопки. Записывайте адрес, только если можете сделать это безопасно и он нужен для сообщения в службу безопасности. Обычному пользователю не нужно разбирать устройство страницы, чтобы принять безопасное решение.
Правильная реакция зависит от последнего выполненного действия.
Закройте её и проверьте браузер через его официальную страницу обновлений. Если вы ничего не скачивали, не устанавливали, не выдавали разрешений и не вводили данных, полный сброс аккаунтов обычно не нужен. Пожалуйтесь на вредоносное объявление или страницу, если платформа это позволяет.
Не проверяйте его запуском. Удалите файл обычными средствами операционной системы, при необходимости очистите список загрузок браузера и выполните проверку актуальным защитным средством. Проверьте, не настроен ли браузер автоматически открывать загруженные файлы.
Удалите незнакомое расширение или разрешение сайта через настройки самого браузера. Проверьте запрошенные расширением права и любые изменения поисковой системы, домашней страницы, прокси-сервера или параметров запуска. Навязчивые всплывающие окна могут напоминать поддельное предупреждение о вирусе, даже когда исходной страницы уже нет.
Считайте устройство потенциально скомпрометированным. Отключите его от чувствительных рабочих задач, не входите с него в интернет-банк и основную почту и защитите важные аккаунты с доверенного устройства. Запустите поддерживаемые производителем средства защиты и обратитесь за квалифицированной помощью, если команда выполнялась с правами администратора, менялись настройки безопасности или на устройстве хранятся ценные рабочие данные.
С доверенного устройства смените затронутый пароль, отзовите сеансы, проверьте данные восстановления и включите MFA. Если были затронуты финансовые данные или деньги, свяжитесь с эмитентом карты или платёжным сервисом через официальный канал. Инструкция на случай, если вы перешли по фишинговой ссылке, описывает ту же последовательность действий по уровням воздействия.
Повторяющиеся оповещения не всегда означают, что вредоносная программа переустановилась. У сайта может быть разрешение на уведомления, браузер может восстанавливать те же вкладки, вредоносное расширение может перенаправлять поиск, а рекламное ПО — продолжать открывать страницы. Прежде чем раз за разом переустанавливать браузер, определите источник.
Начните с уведомлений сайтов, расширений, настроек поисковой системы и домашней страницы, недавно установленных приложений, элементов автозапуска и результатов проверки на вредоносное ПО. Синхронизация может вернуть нежелательное расширение на другом устройстве, где выполнен вход, поэтому проверьте и список расширений в аккаунте браузера.
Если предупреждения появляются за пределами браузера, настройки безопасности не открываются или неизвестные процессы возвращаются после удаления, обратитесь за помощью с учётом конкретного устройства. Базовое объяснение того, как ведёт себя вредоносное ПО, поможет отличить вредоносную веб-страницу от программы, работающей на устройстве.
Включите автоматические обновления браузера и операционной системы там, где это подходит для вашей среды. Держите небольшой набор доверенных расширений, отклоняйте запросы на уведомления от сайтов, которым они не нужны, и не устанавливайте программы из рекламы или с агрегаторов загрузок.
Запомните одно устойчивое правило: запрос на обновление проверяется в приложении, которое нужно обновить, а не на странице, требующей действия. Так вы не будете зависеть от снимков экрана, которые устаревают при изменении интерфейса браузеров.
Организациям стоит использовать управляемые каналы обновления и контроль приложений. У сотрудников должен быть понятный способ сообщить о подозрительной странице, а администраторам следует сохранять доказательства и выяснять, не попали ли на тот же взломанный сайт другие пользователи.
Сайт может видеть ограниченные сведения о браузере и отказываться работать с неподдерживаемыми версиями, но это не подтверждает подлинность предлагаемой им загрузки. Проверьте официальную страницу обновлений установленного браузера, а не доверяйте файлу или инструкциям сайта.
Используйте собственный элемент закрытия вкладки или окна браузера, а не кнопку, нарисованную внутри страницы. Страница может сделать изображение похожим на кнопку закрытия, назначив ему другое действие.
Нет. Настоящий браузер или операционная система могут показывать уведомление об обновлении в собственном интерфейсе. Важно, начинается ли действие в доверенном приложении или магазине, а не на постороннем сайте.
Browser-Update.org — это открытый скрипт под лицензией MIT, который некоторые сайты встраивают, чтобы показать небольшое ненавязчивое уведомление, если браузер посетителя выглядит устаревшим.[6] Даже настоящее уведомление — лишь напоминание, а не само обновление: устанавливайте его через раздел «О браузере» или экран обновления в самом браузере. Страницу, которая прикрывается этим названием, но навязывает загрузку, расширение или вставку команды, считайте ложным обновлением браузера.
Кампании меняют нагрузку и упаковку, поэтому список расширений файлов создал бы ложное чувство уверенности. Считайте недоверенным любой неожиданный установщик, архив, скрипт, расширение или команду со страницы, независимо от названия.
Современные браузеры и системы ограничивают автоматический запуск, но уязвимости и небезопасные настройки всё же возможны. Если вы только скачали файл, не открывайте его: удалите, обновитесь через официальные каналы и проверьте устройство.
Возможные причины — разрешённый источник уведомлений, нежелательное расширение, рекламное ПО, скомпрометированный путь показа рекламы или восстановленные вкладки. Проверьте браузер и устройство, а не считайте, что каждый посещённый сайт независимо показал одно и то же предупреждение.
Нет. VPN не проверяет подлинность установщиков браузера, не анализирует каждую команду, которую вы решаете выполнить, и не удаляет вредоносные расширения. Основной риск снимают доверенные каналы обновления и защита конечного устройства.
Сообщите о ней через канал безопасного просмотра или безопасности браузера, рекламной платформе, если к странице привело объявление, и владельцу сайта, если его законный сайт, по-видимому, взломан. Организациям также следует уведомить внутреннюю службу безопасности.
Отказ от ответственности: статья содержит общую информацию о кибербезопасности и не является индивидуальной инструкцией по удалению вредоносного ПО, юридической консультацией или услугой реагирования. Процедуры зависят от платформы и версии.
Источники:
Sources checked 4 октября 2026 г.
Рекомендуемые статьи:
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.