Начните бесплатный 3-дневный пробный период
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.

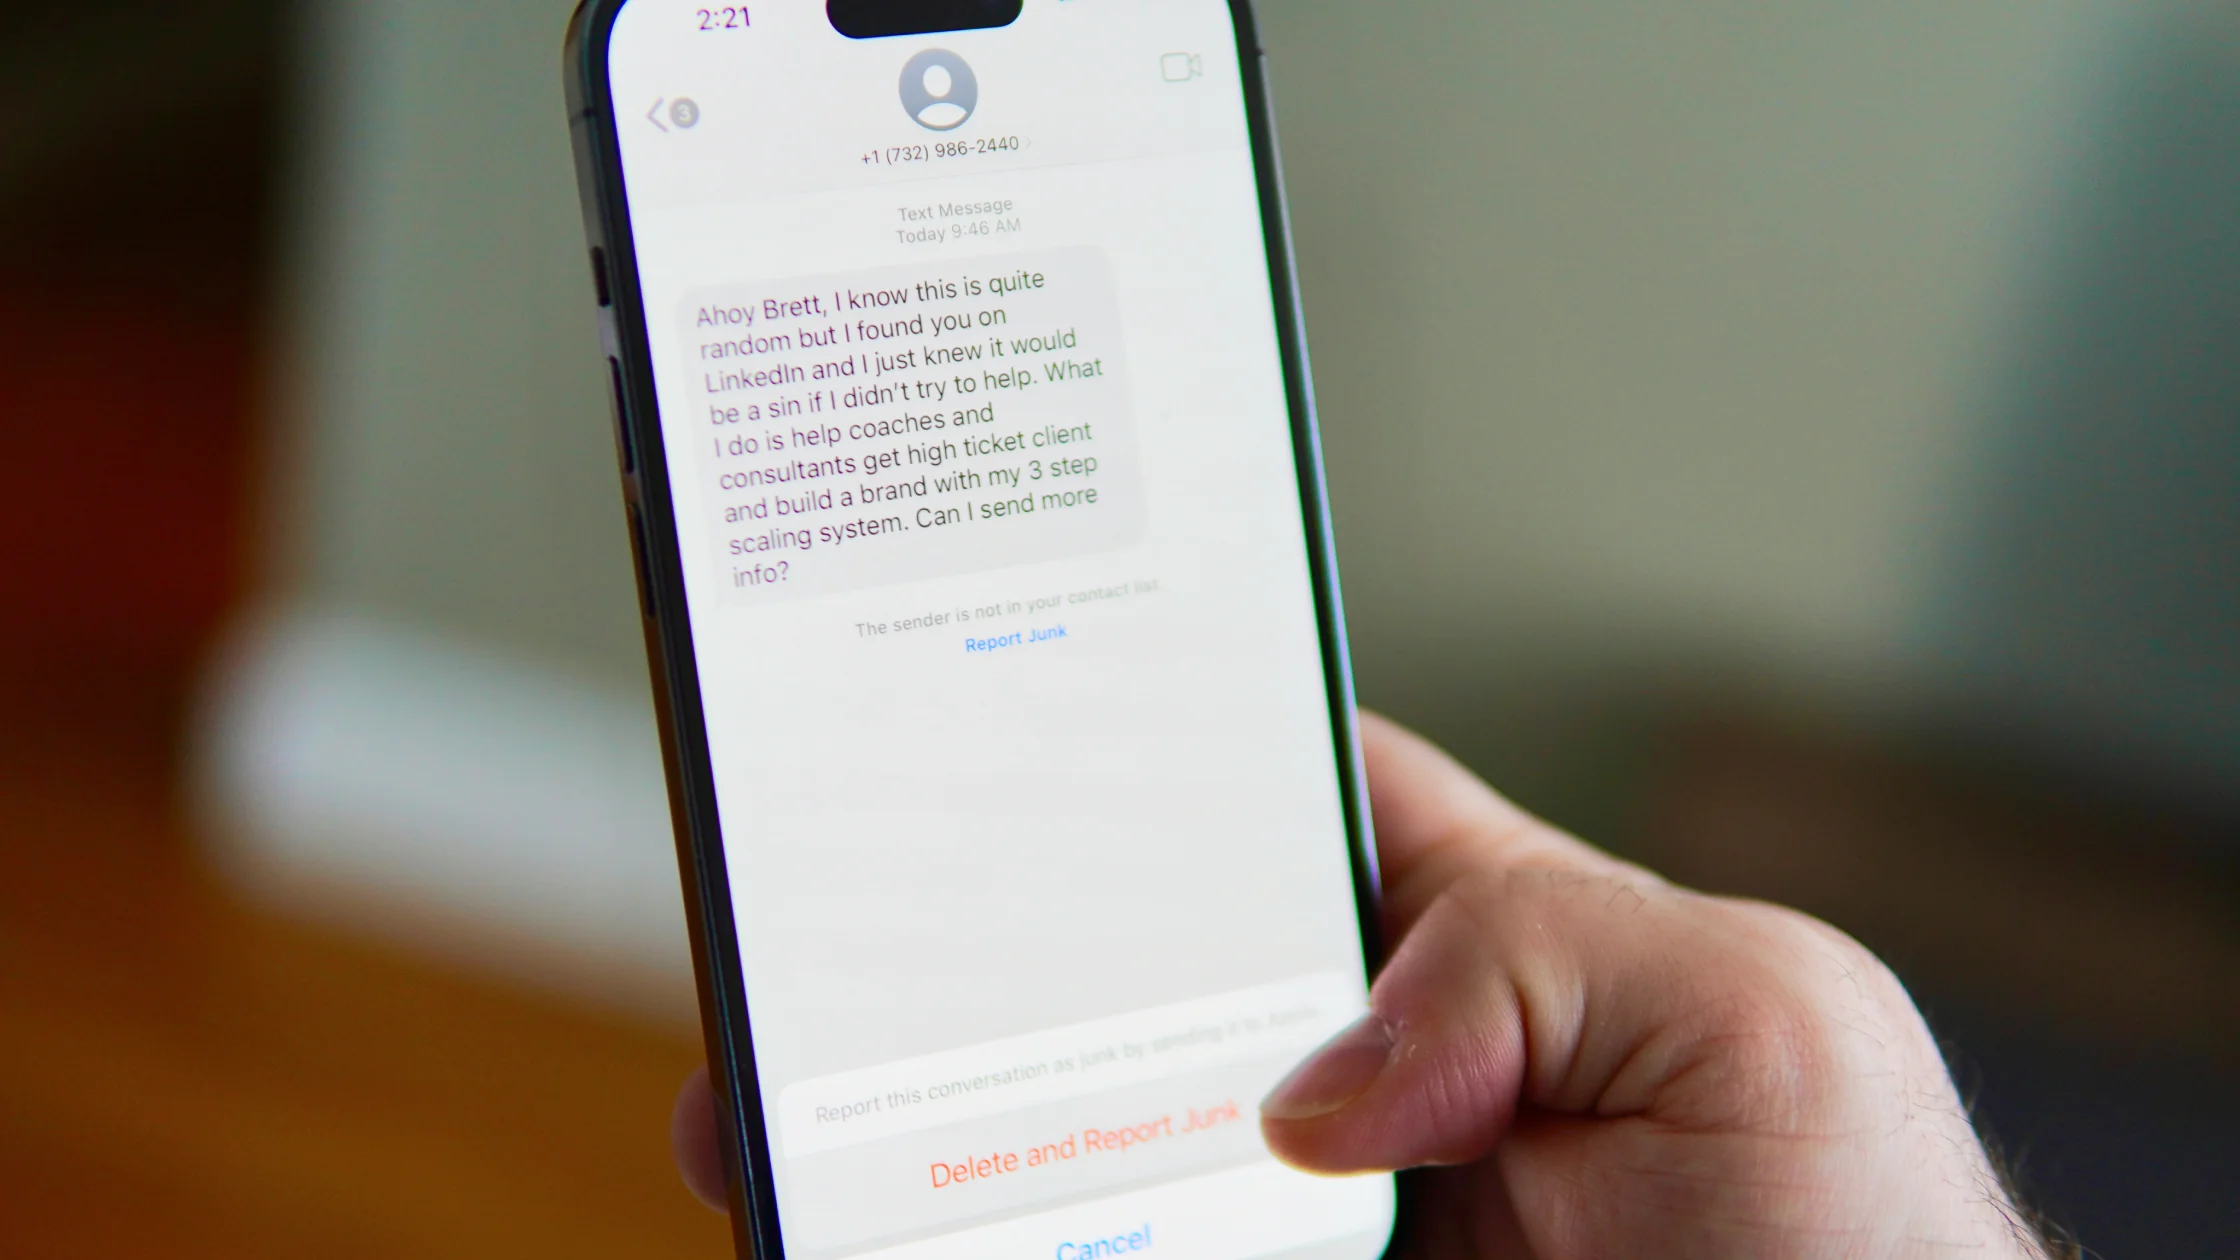
фишинговые атаки — это ситуации, когда злоумышленник притворяется надежной организацией, знакомым человеком или системным уведомлением, чтобы заставить вас нажать ссылку, ввести пароль, передать код подтверждения, скачать файл или отправить деньги. FTC и CISA советуют обращать внимание на подмену отправителя, срочные формулировки, подозрительные ссылки и просьбы сообщить чувствительные данные.[1][2]
Современный фишинг не обязательно содержит ошибки. Это может быть убедительное письмо, SMS, QR-код, фальшивый звонок поддержки или даже голос, сгенерированный ИИ.
Используйте руководство по онлайн-безопасности как основу: оно связывает этот риск с защитой аккаунтов, устройств, браузера и сети.
Ключевые выводы:
- Фишинг выдает себя за доверенную организацию, человека или системное предупреждение, чтобы получить клик, пароль, код, загрузку файла или платеж.
- Современный фишинг может быть без опечаток и приходить по почте, SMS, через QR-код, фальшивый звонок поддержки или сгенерированный ИИ голос.
- Главные признаки — реальный домен, запрашиваемое действие, срочность и попытка обойти обычный порядок.
- Самая полезная защита — менеджер паролей, MFA и проверка через официальный второй канал.
| Тип | Частая маскировка | Риск |
|---|---|---|
| Фишинг по почте | Банк, доставка, облако, счет | Угон аккаунта, вредоносное вложение |
| SMS-фишинг | Штраф, посылка, проблема с аккаунтом | Поддельная страница, списания |
| QR-фишинг | Парковка, регистрация на событии | Скрытый реальный URL |
| Соцсети | Личные сообщения, розыгрыши, апелляции | Захват соцаккаунта |
| Голосовой фишинг | Поддержка, начальник, родственник | Коды подтверждения или переводы |
| Мошенничество с корпоративными платежами | Поставщик, финансы, руководитель | Замена счета получателя |
Если хотите начать с определения, прочитайте что такое фишинг.
Сначала смотрите на основной домен, а не на заголовок страницы. login.example.com и example-login.com — разные адреса. В example.com.safe-check.net настоящий основной домен — safe-check.net.
Google также рекомендует проверять адрес отправителя и домены-двойники, а не доверять внешнему виду сообщения.[3]
Затем оцените, разумна ли просьба. Настоящие организации обычно не запрашивают пароли, коды подтверждения, seed-фразы, удаленный доступ или разрешение на перевод через письмо или SMS. FTC также советует связываться с организациями через официальные каналы, а не использовать ссылки и телефоны из подозрительных сообщений.[1]
CISA рекомендует внимательно относиться к подозрительным сообщениям и использовать официальные каналы жалоб.[2]
Сначала оцените, что именно произошло. Если вы только открыли страницу, но ничего не ввели и не скачали, закройте ее, удалите загрузки и запустите проверку безопасности.
Если вы ввели пароль, сразу откройте настоящий сайт, смените пароль, выйдите со всех устройств, включите MFA и проверьте резервную почту, телефон, пересылку и приложения с доступом. Если вы ввели карту, код или документ, как можно быстрее свяжитесь с банком, поддержкой платформы или корпоративной IT-командой. Полный порядок действий: что делать, если вы нажали фишинговую ссылку.
Нет. Целевой фишинг, письма с взломанных ящиков и сообщения, похожие на внутреннюю корпоративную переписку, могут попасть во входящие.
Нет, но они скрывают реальный домен. Для входа, платежей и загрузок лучше их не открывать.
Обычно он автозаполняет пароль только на совпадающем настоящем домене. Поддельный домен не получит сохраненный пароль.
Да. Атакующий может в реальном времени уговорить вас ввести код. Более надежны passkey или аппаратный ключ безопасности.
Нет. Проверьте через официальный сайт, приложение или известный контакт, затем отметьте сообщение как фишинг или спам.
Отказ от ответственности: Эта статья содержит общую образовательную информацию по безопасности и не заменяет экстренные процедуры банка, платформы или корпоративной security-команды.
Источники
[1]FTC — How to recognize and avoid phishing scams: https://consumer.ftc.gov/articles/how-recognize-avoid-phishing-scams [2]CISA — Avoiding Social Engineering and Phishing Attacks: https://www.cisa.gov/news-events/news/avoiding-social-engineering-and-phishing-attacks [3]Google Safety Center — Phishing protection: https://safety.google/security/security-tips/
Sources checked 8 мая 2026 г.
Рекомендуемые статьи:
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.