Начните бесплатный 3-дневный пробный период
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.

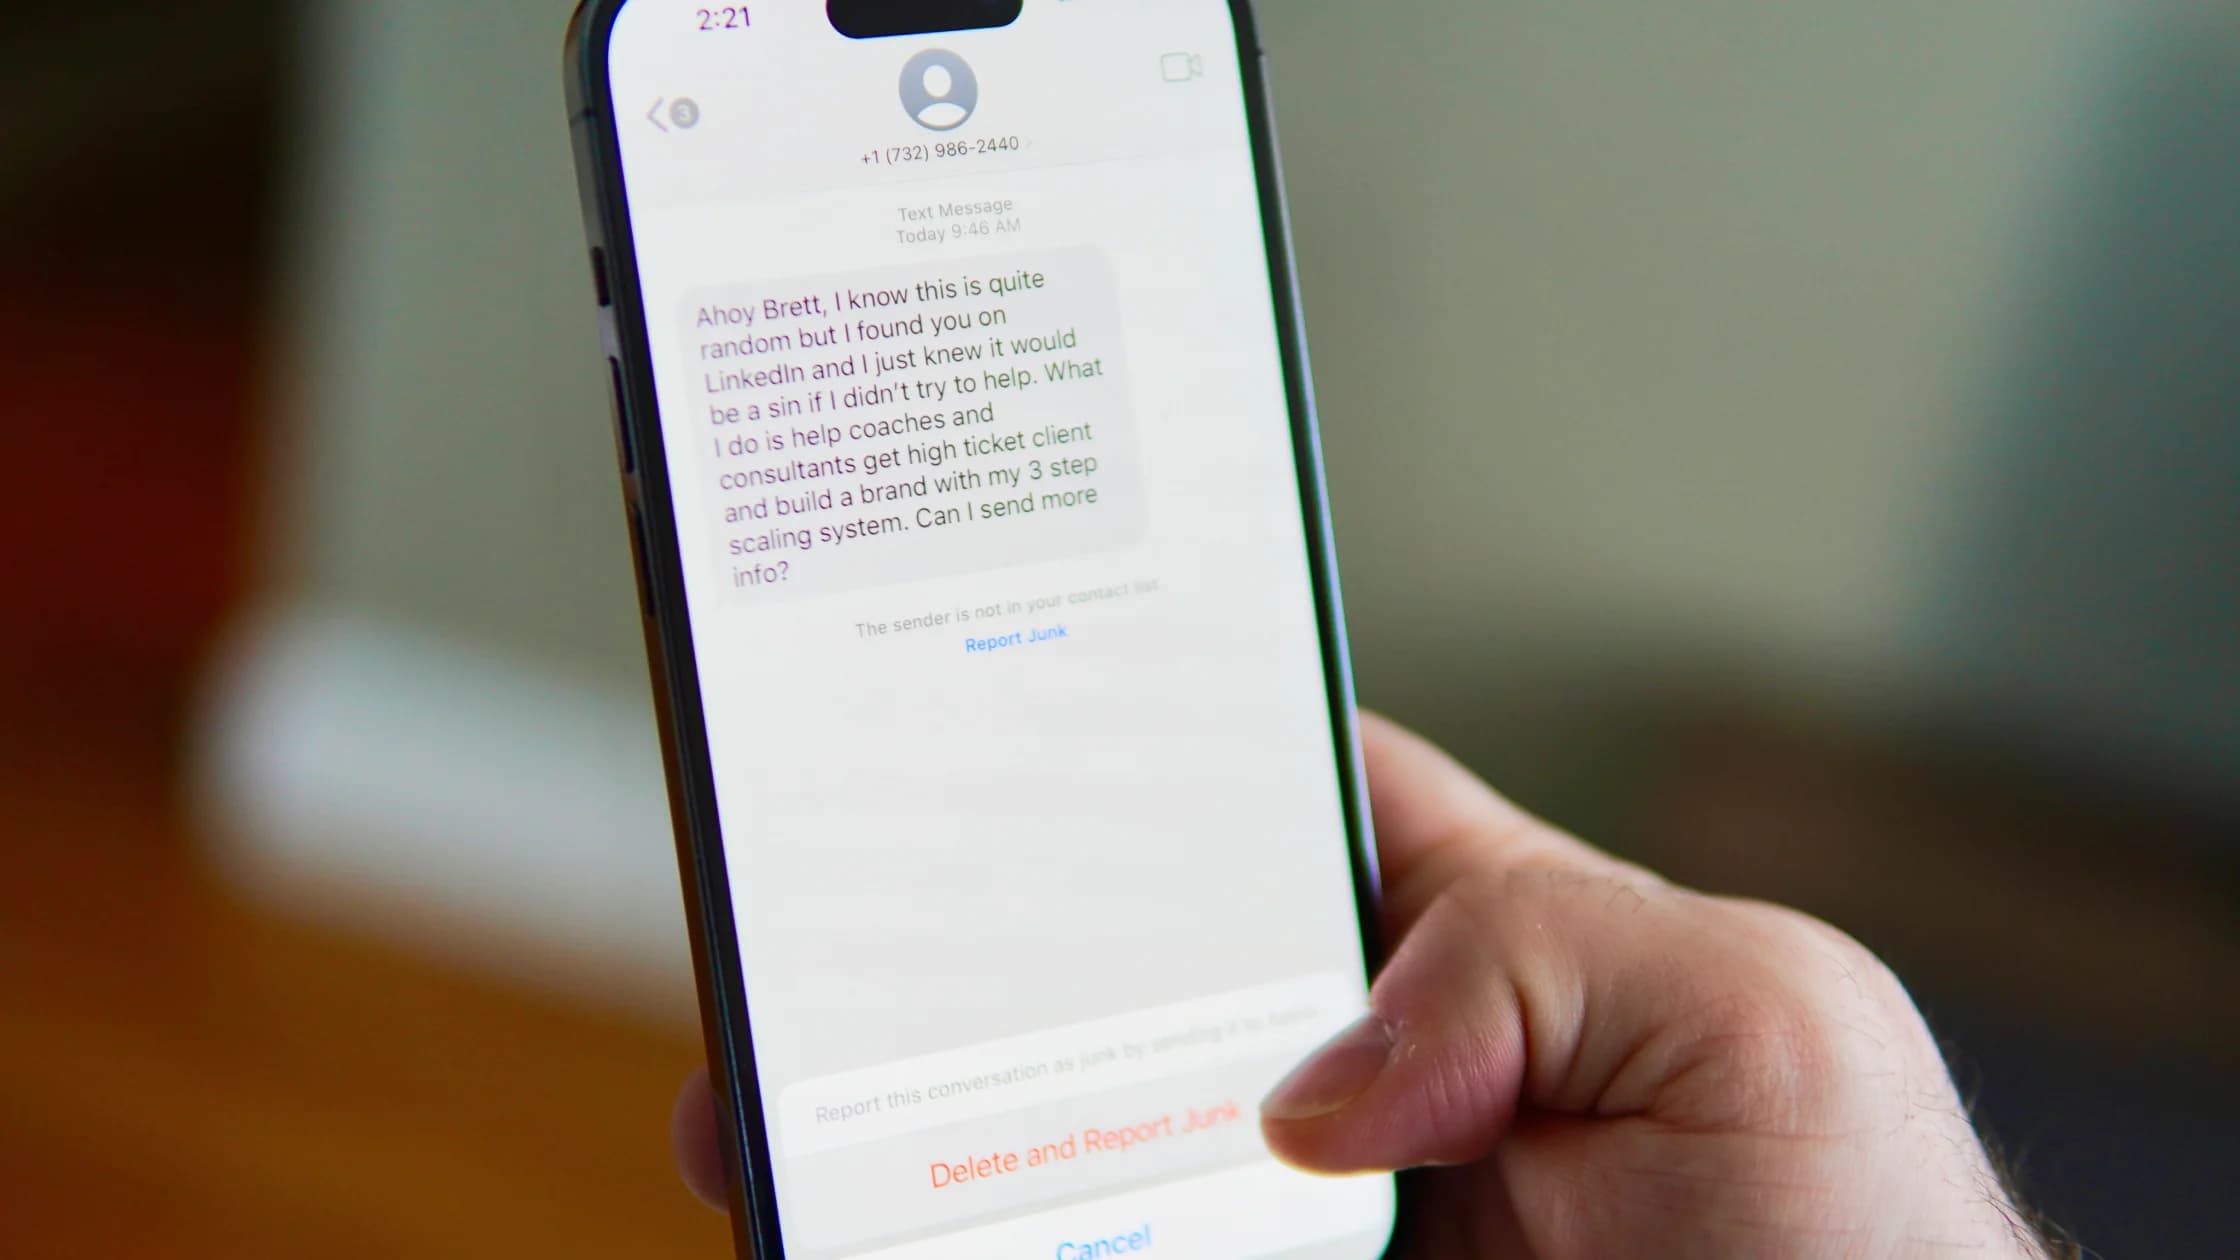
Код подтверждения — это короткий одноразовый код, который сервис присылает в SMS, письме или приложении-аутентификаторе, чтобы убедиться, что вход, сброс пароля или другую важную операцию завершаете именно вы. Тот, кто просит у вас этот код, обычно хочет завершить операцию от вашего имени: в этом и состоит мошенничество с кодом подтверждения (другие названия — фишинг кода подтверждения и мошенничество с OTP).
Такой код — не номер обращения в поддержку. Часто это последнее доказательство, которым система подтверждает чувствительную операцию. В нормальном процессе вы сами начали действие и сами вводите код в официальном интерфейсе. В мошенническом процессе другой человек начинает вход, сброс, регистрацию номера, платеж или связывание аккаунтов и просит продиктовать, переслать или показать код. FTC формулирует правило прямо: код аккаунта предназначен для вашего входа, а запросивший его человек является мошенником.[1]
Ключевые выводы
- Не называйте код звонящему, покупателю, продавцу, рекрутеру, «поддержке» или собеседнику в чате.
- Код без начатого вами действия может означать проверку вашего аккаунта или номера злоумышленником.
- Читайте всё сообщение: оно часто называет сервис, операцию и запрет на передачу.
- После передачи сначала определите сервис-отправитель и немедленно защитите именно этот аккаунт или процесс регистрации.
Одноразовые коды могут завершать вход, сброс пароля, транзакцию, подтверждение владения номером, регистрацию приложения-аутентификатора, привязку внешнего аккаунта или восстановление доступа. Канал доставки не объясняет назначение полностью. Значение определяют отправитель, текст, время и действие, которое выполняется в сервисе.
При двухфакторной аутентификации пароль и временный код работают как два доказательства. Если преступник уже получил пароль, выманенный второй фактор может завершить вход. FTC сравнивает их с двумя замками: мошеннику нужен код как оставшийся ключ.
Не каждый код относится к существующему аккаунту. Проверка номера может позволить прикрепить ваш телефон к новому сервису. Банковский код может подтверждать вход, нового получателя, перевод, добавление карты в цифровой кошелек или регистрацию устройства. Небольшая сумма и слово «проверка» не делают операцию безвредной.
| Контекст | Нормальный процесс | Мошеннический процесс |
|---|---|---|
| Вход или сброс | Вы начали действие и вводите код на официальной странице | Звонящий просит код для «защиты» аккаунта |
| Торговая площадка | Платформа проверяет пользователя внутри приложения | Покупатель требует код, пришедший на ваш телефон |
| Банк | Вы звоните по надежному номеру и проходите утвержденную проверку | Входящий звонок просит код для остановки мошенничества |
| Регистрация телефона | Вы осознанно привязываете номер к своему аккаунту | Незнакомец говорит, что код докажет вашу честность |
| Связывание сервисов | Вы сами начали привязку и видите оба сервиса | Собеседник дает ссылку, вызывает код и просит его назвать |
Ложный сотрудник банка говорит, что код отменит перевод. Покупатель на площадке якобы проверяет настоящего продавца. «Техподдержка» предлагает удалить вирус, остановить вход или закрыть дело. Человек, выдающий себя за знакомого, утверждает, что код случайно пришел на ваш телефон.
У преступника могут быть сведения из утечки или открытого профиля: имя, банк, оператор, адрес электронной почты или последние цифры счета. Эти знания не доказывают, что человек представляет организацию.
Мошенник иногда вызывает код прямо во время разговора, вводя адрес электронной почты или телефон жертвы в настоящую форму входа, сброса или регистрации. Быстро пришедшее сообщение создает впечатление доступа к системе компании. На самом деле сервис реагирует на введенные данные; это не подтверждение личности звонящего.
В распространенном варианте преступник пишет человеку, разместившему объявление о продаже, услуге или пропавшем животном. Он говорит, что должен проверить автора. Затем начинает регистрацию Google Voice с номером жертвы, поэтому Google отправляет код. После передачи кода мошенник может завершить привязку и получить Voice-номер для дальнейшего обмана.
FTC объясняет, что код используется для связи Google Voice с телефоном жертвы, и направляет пострадавших к официальной процедуре возврата номера.[2] Непосредственное последствие может быть злоупотреблением связью, а не входом в почту, но проверить аккаунт Google и другие сервисы с тем же номером, адресом электронной почты или паролем все равно нужно.
Не «подтверждайте себя» кодом для незнакомца. Законная площадка может организовать проверку в собственном приложении. Покупателю или продавцу не нужен код, пришедший в ваш личный аккаунт, чтобы решить, встречаться ли с вами или завершать сделку на платформе.
Звонящий может подменить отображаемый номер банка, назвать подозрительный платеж и предложить «защитить» средства. Пока жертва остается на линии, преступник начинает вход, сброс, перевод, регистрацию устройства или добавление карты. Настоящий код он называет кодом отмены, возврата или дела.
Правильный ответ — завершить звонок и самостоятельно набрать номер с карты, выписки или официального приложения. FTC предупреждает, что банковские самозванцы заставляют раскрывать сведения или перемещать деньги, и рекомендует связываться с банком по известному достоверному номеру.[3] Определитель номера, знакомая музыка ожидания и точные личные данные не заменяют независимый звонок.
Если перевод уже ожидает выполнения, немедленно обратитесь в банк и не ждите, позвонит ли мошенник снова. Сохраните сообщение с кодом и данные операции, но никогда не отправляйте код «следователю». Порядок проверки у настоящих сотрудников банка различается, однако входящему звонящему не нужно, чтобы вы прочитали одноразовый код, разрешающий то самое действие, которое он якобы останавливает.
Остановите разговор и прочитайте сообщение полностью, не нажимая ссылок. Найдите название сервиса и описание операции. Задайте два вопроса: я лично начал именно этот вход, сброс, платеж, регистрацию или привязку? Я ввожу код в официальный интерфейс, который открыл сам, или передаю его другому человеку?
Если действие не ваше, не вводите и не сообщайте код. Прекратите звонок или чат. Откройте сервис через закладку или известное приложение, проверьте журнал безопасности и свяжитесь с организацией по надежным реквизитам. Заблокируйте и пожалуйтесь на аккаунт мошенника на платформе контакта.
| Уровень воздействия | Что произошло | Реакция |
|---|---|---|
| Код пришел, но не передан | Кто-то мог начать операцию | Не вступать в разговор; проверить сервис и сменить пароль, если он мог стать известен злоумышленнику, был раскрыт или использовался повторно |
| Код введен только в собственном официальном процессе | Скорее нормальное действие | Убедиться, что итог совпадает с вашим намерением |
| Код назван, переслан или показан на снимке | Чувствительная операция могла завершиться | Немедленно защитить сервис и отозвать незнакомые сеансы и действия |
| Вместе переданы пароль, платеж или удаленный доступ | Несколько путей компрометации | С чистого устройства защитить аккаунты и деньги, затем обратиться в банк или службу безопасности |
Начните с отправителя кода. Сообщение обычно называет сервис и иногда конкретную операцию. Вручную откройте этот сервис и проверьте входы, сбросы пароля, привязки телефона, устройства, транзакции, сведения для восстановления и методы безопасности. Смените пароль, если он мог быть известен, завершите незнакомые сеансы и удалите неизвестные телефоны, адреса электронной почты, ключи доступа, приложения-аутентификаторы и подключенные приложения.
Если код относился к банку или платежному сервису, немедленно позвоните по надежному номеру отдела борьбы с мошенничеством. Точно объясните текст сообщения и код какого действия был раскрыт. Попросите проверить входы, регистрацию устройств, получателей, переводы и изменения цифрового кошелька. Для Google Voice используйте официальную процедуру возврата номера. Для основной почты дополнительно изучите правила пересылки и отправленные письма.
При незнакомой активности примените порядок из Кто-то вошел в мой аккаунт. Сохраните разговор, отправителя, время и транзакции. Сообщите платформе, организации и подходящей службе борьбы с мошенничеством. Не платите человеку, обещающему вернуть аккаунт: это может стать вторым интернет-мошенничеством.
В схеме с кодом преступник с помощью социальной инженерии убеждает жертву передать секрет. При подмене SIM-карты атакующий переносит мобильную услугу или сообщения на контролируемую SIM/eSIM и может получать SMS без вопроса к жертве. Оба события влияют на аутентификацию по SMS, но имеют разные механизмы и доказательства.
Усталость от MFA использует серию push-запросов и добивается нажатия «разрешить». Смишинг обозначает SMS как канал обманного сообщения. Схема с кодом может начаться по телефону, электронной почте, SMS или в чате торговой площадки, а сам код приходит от настоящего сервиса. При расследовании записывайте, кто начал запрос, куда пришел код, что именно передали или одобрили и какие действия последовали.
Общая защита состоит в том, чтобы подтверждение оставалось внутри процесса, который начали вы сами. Там, где это возможно, используйте более надёжную аутентификацию, например ключи доступа, защищайте аккаунты электронной почты и оператора связи и проверяйте пути восстановления. Обзор базовой защиты аккаунтов и устройств рассматривает эти меры вместе с уникальными паролями, обновлениями и подготовкой к инцидентам.
Да, для законных операций. Опасность — входящий звонящий просит прочитать код для действия, которого вы не начинали. Завершите разговор и позвоните самостоятельно.
Не передавайте его тому, кто связался с вами. Даже при начатом вами обращении читайте назначение в сообщении и следуйте только официальной процедуре.
Выполнить предупреждение. Никакое объяснение звонящего его не отменяет. Прекратите контакт и проверьте аккаунт.
Просроченный код обычно не подтверждает исходную операцию, но преступник мог уже успеть или запросить новый. Проверка аккаунта все равно нужна.
Кто-то мог ввести ваш номер или адрес почты в форму входа, сброса пароля или регистрации, иногда по ошибке. Это не всегда означает утечку пароля, но попытка входа возможна: не сообщайте код, проверьте события в аккаунте и замените повторно используемый или раскрытый пароль.
Нет. Отзовите неизвестные сеансы, проверьте восстановление и настройки безопасности и обратитесь к провайдеру. Злоупотребление бывает скрытым.
Нет. Снимок может раскрыть полный код, отправителя, данные аккаунта, QR-код или сведения для восстановления. У незнакомца нет законной причины его получать.
Платформе контакта, сервису, под который маскировались, и подходящей службе по борьбе с мошенничеством. При финансовой операции отдельно свяжитесь с банком.
Материал дает общую информацию и не определяет, взломан ли конкретный аккаунт. Следуйте актуальной процедуре провайдера; для чувствительных или ценных аккаунтов привлеките квалифицированную помощь по реагированию на инциденты.
Sources checked 4 октября 2026 г.
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.