Начните бесплатный 3-дневный пробный период
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.
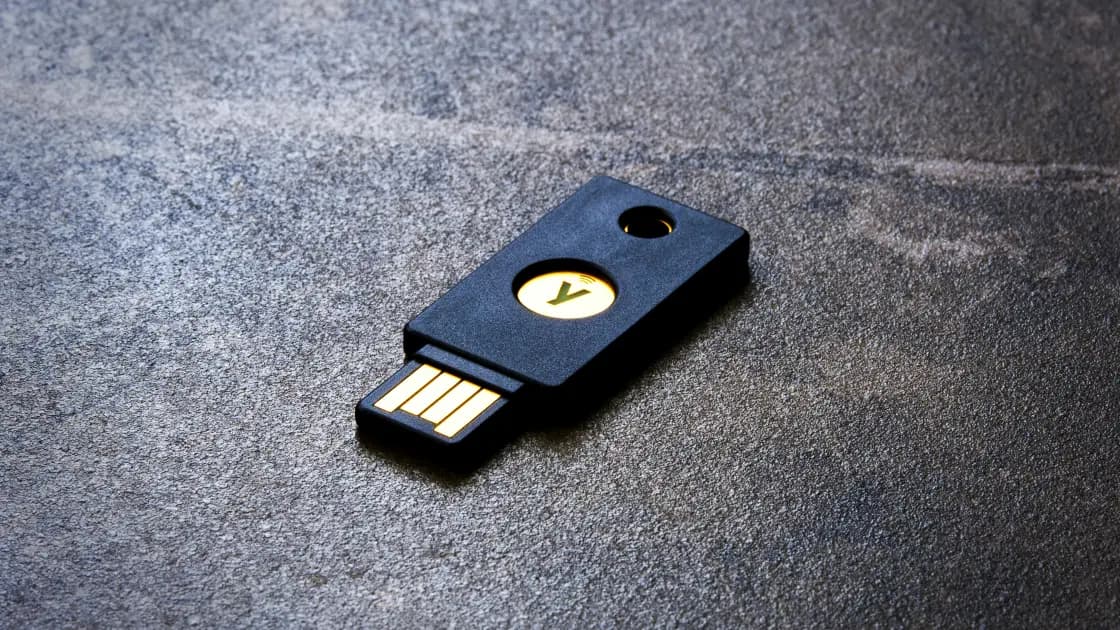

Если ключ безопасности потерян в командировке, сначала позаботьтесь о личной безопасности, запишите обстоятельства и сообщите организации, которая зарегистрировала ключ. Войдите только с помощью разрешённого независимого резервного аутентификатора, попросите администратора отозвать пропавший ключ и оформите замену через обычную проверку личности.
Ключевые выводы:
- Перейдите в безопасное место и запишите, где и когда ключ последний раз был у вас.
- Определите владельца, все связанные рабочие аккаунты и другие пропавшие предметы.
- Используйте заранее зарегистрированный резерв, хранившийся отдельно, и не придумывайте обходных путей.
- Потеря не доказывает утечку пароля, но действующий аутентификатор всё равно надо отозвать.
- Проверьте новый ключ, резервные методы и связанные инциденты с пропуском или устройством.
Это действия после потери. Подготовка описана в руководстве по защите 2FA, а общий порядок поездки — в международном руководстве.
Не ищите предмет на опасной улице, платформе, в движущемся транспорте или незнакомой комнате, отвлекаясь на доступ к аккаунту. Сначала перейдите в безопасное место, затем запишите, когда вы в последний раз физически использовали или видели ключ. Укажите место, примерное время, сумку или связку, участок маршрута и то, передавался ли предмет другому человеку.
Ограниченно проверьте компьютерный порт, специальный чехол, гостиничный сейф, переговорную, стойку безопасности и бюро находок перевозчика. Если политика разрешает, спросите персонал объекта, не называя компанию и привилегированные системы, к которым может относиться ключ. Не публикуйте фотографию, серийный номер, имя пользователя или работодателя в открытом объявлении о пропаже.
Сохраните квитанции, номера происшествий и сообщения от администрации объекта. Отметьте, был ли ключ прикреплён к пропуску, домашнему ключу, багажной бирке, USB-накопителю или другому узнаваемому предмету. Эти сведения влияют на физическую безопасность и приватность, даже если сам аутентификатор не показывает читаемый список аккаунтов.
Установите короткий срок поиска. Возможность поздней находки не означает, что зарегистрированный ключ безопасно оставлять активным: пока регистрация действует, предмет может использовать другой человек. Если политика организации требует быстрого сообщения, бессрочный поиск не должен задерживать уведомление и отзыв.
Установите, принадлежит ли ключ работодателю, клиенту или лично вам и кто его регистрировал. Один физический ключ может работать с несколькими рабочими аккаунтами, административными порталами, репозиториями и менеджером паролей. Не рассчитывайте, что уведомление одного сервиса автоматически защитит все остальные регистрации.
С доверенного устройства откройте только утверждённый реестр активов, заметку менеджера паролей, портал управления идентификацией или запись службы поддержки. Перечислите аккаунты по организациям и ролям, не копируя секреты. Включите привилегированный или аварийный доступ, если он применим, и сообщите ответственному за безопасность, не исследуя системы за пределами своих полномочий.
Проверьте, что исчезло вместе с ключом. Потерянный пропуск может раскрыть работодателя, подписанная связка — офис, ноутбук или телефон — сохранить активный сеанс, а паспорт или кошелёк создают отдельную проблему с документами и идентификацией. Выполните каждый применимый процесс инцидента, не сводя все потери к одному тикету аутентификации.
Потеря ключа сама по себе не доказывает компрометацию пароля, PIN или аккаунта. FIDO-аутентификаторы устроены так, что закрытые учётные данные не экспортируются как повторно используемый пароль. Однако пропавшее устройство может оставаться действующим зарегистрированным фактором, поэтому его статусом нужно заняться сразу, а не отмахиваться от риска.
Выберите способ, зарегистрированный до поездки и хранящийся отдельно от пропавшего ключа: второй аппаратный ключ, приложение-аутентификатор, платформенный ключ доступа, управляемое средство восстановления или проверенный процесс службы поддержки. Конкретный вариант зависит от политики компании. FIDO рекомендует поддерживать несколько аутентификаторов, чтобы потеря одного не вынуждала пользователя искать небезопасный обходной путь при восстановлении.[1]
Не используйте резервные коды из той же пропавшей сумки, не берите чужой ключ, не сообщайте одноразовый код, не одобряйте неожиданное пуш-уведомление и не позволяйте позвонившему человеку удалённо управлять устройством. Тот, кто нашёл ключ, может воспользоваться растерянностью и прислать убедительное сообщение от имени поддержки.
Если резерв работает, примените его только для входа в официальный портал или канал инцидента. Не удаляйте запись пропавшего ключа самостоятельно без прямого назначения этой роли: администратору могут понадобиться идентификатор учётных данных и история регистрации. Не регистрируйте неизвестную замену, купленную в случайном магазине аэропорта, без одобрения организации.
Если резерв недоступен, прекратите повторы до блокировки и используйте проверенный номер службы поддержки или управляемое приложение. Ожидайте проверки личности: руководство FIDO рассматривает восстановление как отдельную аутентификацию, уровень которой должен соответствовать риску аккаунта, а не как просьбу отменить проверку.[2]
Сообщите о потере через установленный канал безопасности или идентификации. Передайте аккаунт, организацию, последнее известное время владения, примерное место, модель или инвентарный номер, если он известен, вероятность того, что PIN мог стать известен, и список сопутствующих предметов. Укажите используемый резервный метод, неожиданные запросы и замеченную активность аккаунта.
Попросите уполномоченного администратора точно определить регистрацию и отозвать ключ безопасности. Руководство FIDO по жизненному циклу предусматривает удаление потерянного аутентификатора из аккаунта пользователя и замену через управляемый процесс организации.[1] Отзыв прекращает принятие учётных данных, даже если предмет позже найдёт посторонний человек.
Смена пароля не заменяет отзыв ключа. Регистрация ключа может существовать независимо от пароля, а активные сеансы — независимо от обоих. С учётом всех собранных сведений команда управления идентификацией решает, нужны ли отзыв сеансов, сброс других учётных данных, анализ журналов аудита или временное ограничение аккаунта.
VPN не может отозвать корпоративный ключ, подтвердить вашу личность, выдать замену или изменить политику работодателя. Смена сетевого местоположения не заменяет удаление потерянных учётных данных.
Вернувшийся ключ не используйте автоматически. Считайте его недоверенным и держите отключённым, пока владелец не решит, можно ли его проверить, сбросить, зарегистрировать заново или уничтожить. Уже отозванные учётные данные нельзя молча восстанавливать только потому, что предмет выглядит неповреждённым.
Используйте одобренный организацией маршрут закупки и передачи. Замена может требовать учёт актива, поддерживаемую прошивку, определённый протокол, аттестацию, политику PIN или личную проверку получения. Не публикуйте доставку и место выдачи, особенно если получатель имеет привилегированный доступ.
Регистрируйте новый ключ безопасности с управляемого устройства на подлинном портале управления идентификацией. Перед касанием ключа проверьте аккаунт и среду организации, отклоните неожиданную ссылку или QR-код и пройдите предусмотренную проверку личности. Не просите поддержку добавить новые учётные данные только на основании письма или сообщения в чате.
Назовите новый аутентификатор так, чтобы отличать его от отозванного без раскрытия маршрута поездки или уровня привилегий. Убедитесь, что список учётных данных показывает новую регистрацию и больше не принимает потерянный ключ. Если политика разрешает несколько аутентификаторов, добавьте независимый второй фактор и храните его отдельно.
Проверьте новый ключ на разрешённом малорисковом входе, затем выйдите и отдельно проверьте резервный способ. Не удаляйте единственный рабочий резерв, пока не подтверждены новый ключ и весь путь восстановления. Запишите дату регистрации, инвентарный номер, ответственного хранителя и номер обращения в службу поддержки по правилам организации.
Попросите владельца инцидента подтвердить отзыв во всех связанных рабочих аккаунтах, а не только исчезновение строки из вашего интерфейса. Уточните, проверены ли активные сеансы, обнаружен ли подозрительный вход и остаются ли необходимыми мониторинг или сброс других учётных данных.
Закройте связанные случаи: замените или деактивируйте пропуск, сообщите о телефоне или ноутбуке, смените замок багажа и обратитесь в соответствующие органы или к страховщику, если этого требует политика. Руководство о потерянном ноутбуке описывает изоляцию устройства, но не заменяет отзыв аутентификатора.
В корпоративной системе обращений сохраните итог: время потери и время сообщения, проверенные аккаунты, отозванный идентификатор учётных данных, регистрацию замены, проверку резерва, связанные имущественные случаи и того, кто подтвердил закрытие. Не переносите эту запись в личное приложение заметок.
До следующей поездки храните отдельно основной ключ, резервный аутентификатор, данные восстановления и рабочее устройство. Заранее проверьте канал обращения в службу поддержки и поддерживаемый процесс замены. Цель не в обещании, что потеря невозможна, а в том, чтобы один пропавший предмет не вынуждал принимать небезопасное решение о восстановлении.
Нет. Это разные события, и FIDO-ключ обычно не раскрывает повторно используемые закрытые учётные данные. Однако пропавший ключ всё ещё может быть зарегистрированным аутентификатором, поэтому быстро сообщите о нём и добейтесь отзыва.
Это зависит от самого ключа, аккаунта, требований к PIN, прикреплённых меток и другой информации, потерянной вместе с ним. Не оценивайте риск самостоятельно: передайте IT весь контекст и попросите удалить регистрацию.
Можно сделать ограниченный запрос в бюро находок, но нельзя задерживать обязательное сообщение о безопасности или отзыв. Пока поиск открыт, зарегистрированный ключ может оставаться пригодным для использования.
Считайте всё содержимое пропавшей сумки также утраченным. Используйте одобренный способ, который хранился отдельно, либо проверенный процесс восстановления работодателя.
Нет, это не замена отзыву. Пароль, зарегистрированный аутентификатор и активные сеансы являются отдельными средствами контроля. Для каждого следуйте решению команды управления идентификацией.
Только если организация прямо одобрила модель и маршрут регистрации. В управляемой среде могут требоваться поддерживаемое оборудование, учёт активов, определённая прошивка или аттестация.
Не без явного разрешения организации. Держите ключ отключённым и спросите владельца, следует ли его проверить, сбросить, зарегистрировать заново или уничтожить безопасным способом.
Отказ от ответственности: Материал носит общий информационный характер и не является юридической, технической или иной профессиональной консультацией. Мы не гарантируем точность, полноту или актуальность сведений.
Sources checked 12 сентября 2026 г.
Рекомендуемые статьи:
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.