Начните бесплатный 3-дневный пробный период
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.
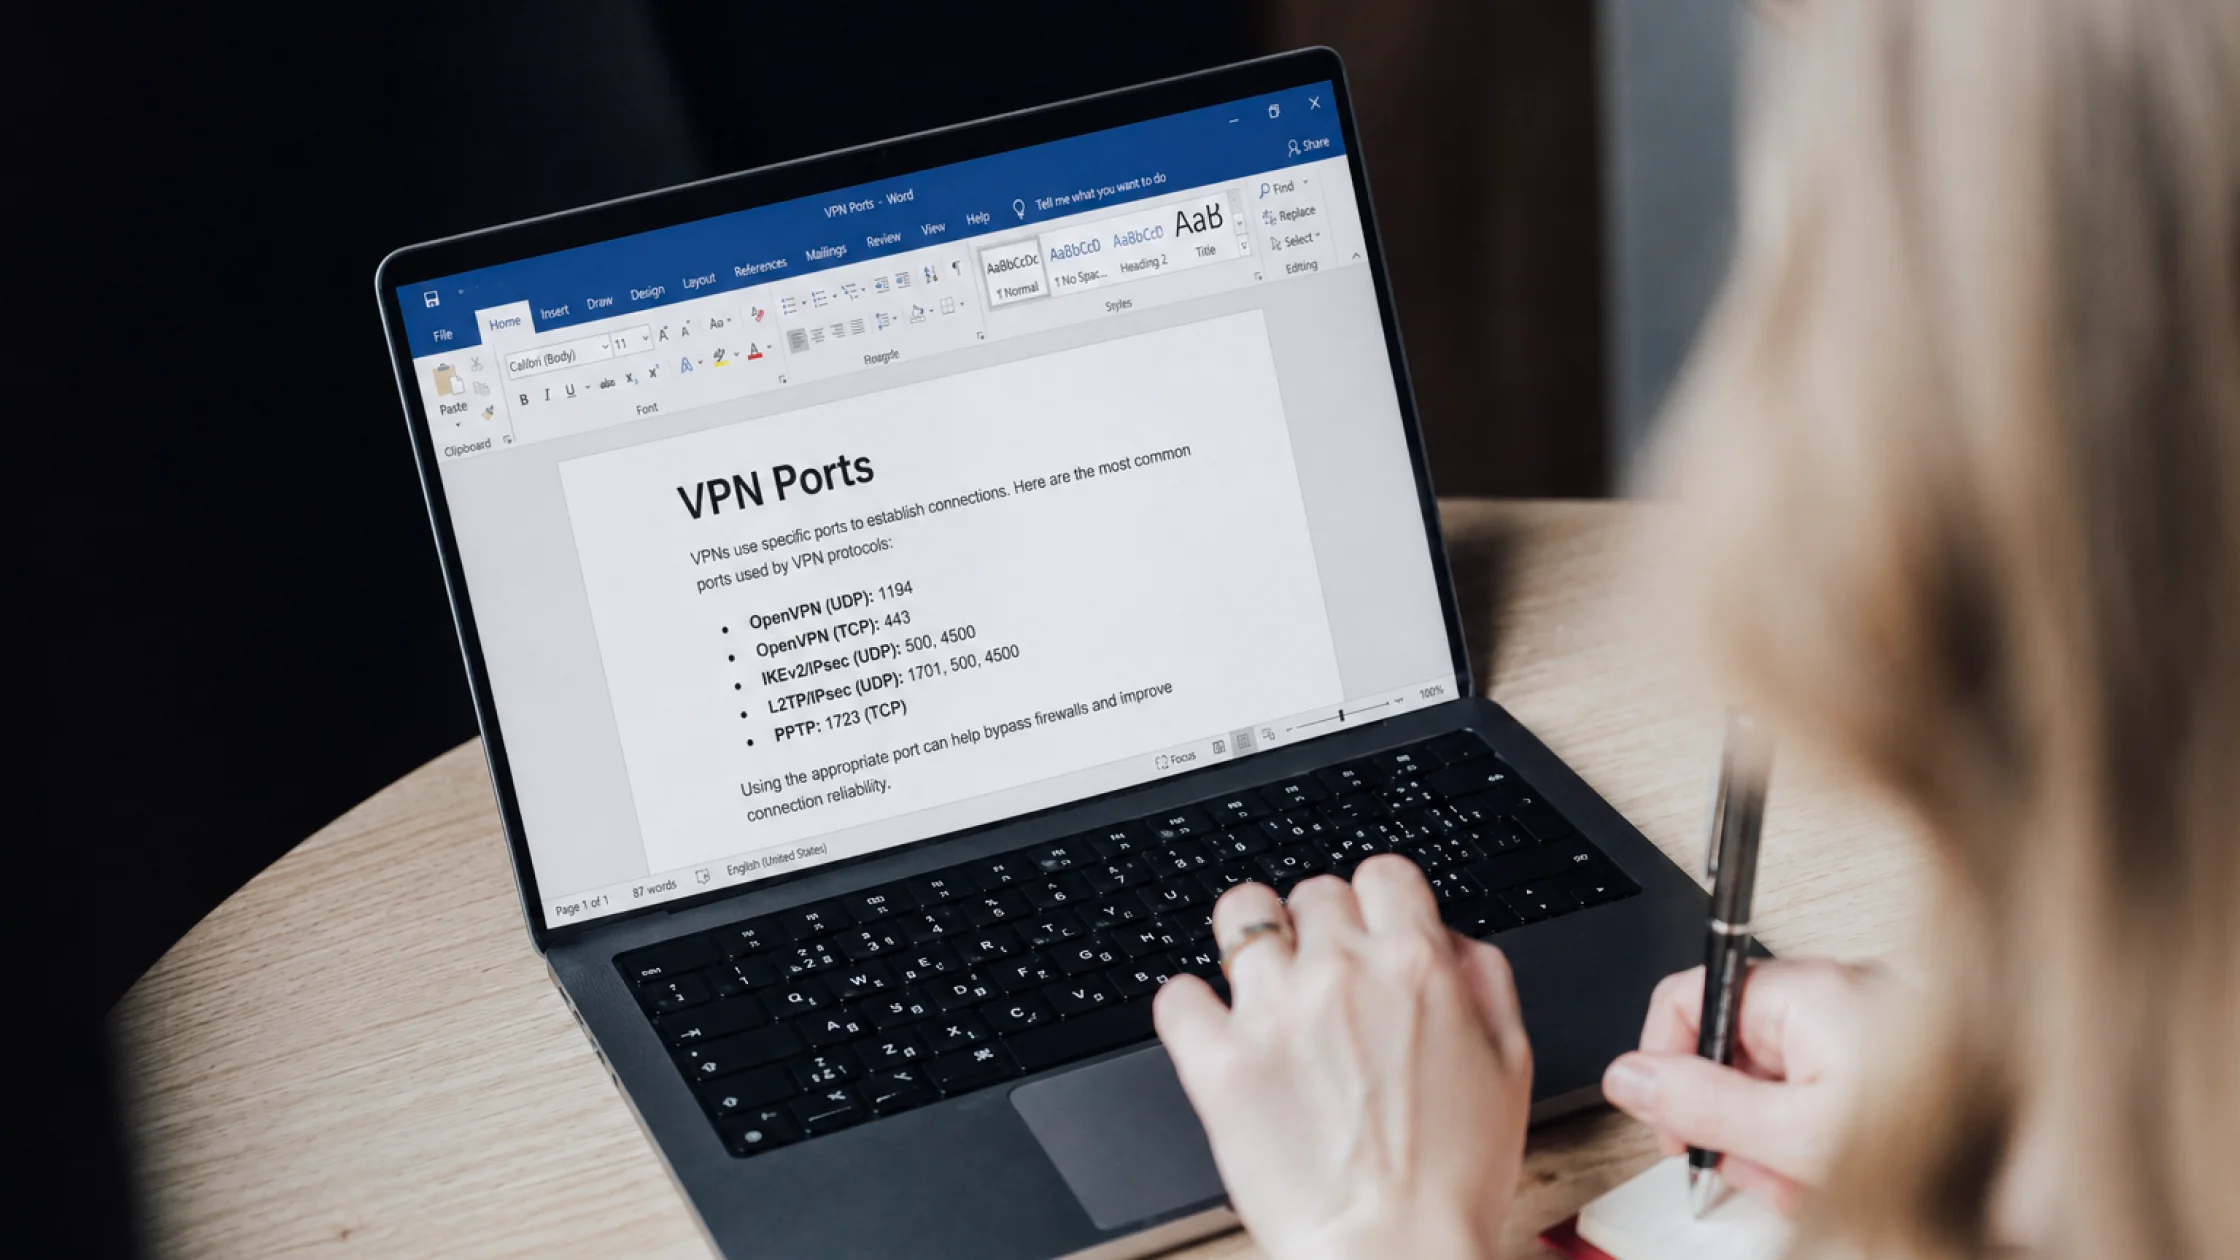

Порты VPN можно представить как сетевые «номера дверей», через которые VPN-трафик проходит между вашим устройством и VPN-сервером. У разных VPN-протоколов обычно разные порты, и это влияет на способ подключения, совместимость с сетью и вероятность ограничения или блокировки в отдельных условиях.[1][2][3]
Если нужен короткий ответ: VPN не использует один фиксированный порт. OpenVPN часто использует 1194, IPsec/IKEv2 — 500 и 4500, L2TP — 1701, PPTP — 1723, SSTP — 443, а WireGuard обычно по умолчанию использует 51820/UDP.[1][2][4][5][6]
Если сетевые термины в этой статье кажутся слишком абстрактными, полное руководство по VPN объясняет туннель, выходной IP и модель шифрования до разбора конкретной проблемы.
Ключевые выводы
- Порт VPN не становится быстрее из-за большего номера и не становится безопаснее только потому, что он редкий. Это часть протокола и сетевого стека.
- VPN-протокол обычно связан с одним или несколькими типичными портами, но многие сервисы поддерживают пользовательские порты или обфускацию транспорта.[1][4]
- Заблокированный порт не означает, что VPN полностью неисправен. Чаще текущая сеть ограничивает конкретный порт или признаки определенного протокола.
443часто обсуждают потому, что это стандартный порт HTTPS, который строгим сетям сложнее заблокировать полностью.[6]- При выборе VPN важнее поддержка нескольких протоколов и резервных режимов, чем знание таблицы портов наизусть.
Порт — это номер транспортного уровня, который помогает различать сервисы. IANA отвечает за регистрацию имен служб и номеров портов, а операционные системы и сетевые устройства используют протокол, порт и признаки трафика, чтобы понять, как соединение маршрутизировать, фильтровать или блокировать.[1]
Поэтому вопрос «какой порт у VPN» на практике означает: через какой сетевой вход этот VPN-протокол обычно общается с внешним миром?
Он мало отличается от знакомых 80, 443 или 22. Просто через этот вход передаются не веб-страницы или SSH, а VPN-рукопожатие и туннельный трафик.
Эту таблицу стоит сохранить. Если вы хотите сначала разобраться в самих протоколах, а потом вернуться к портам, прочитайте Что такое OpenVPN: как работает, плюсы, минусы и кому подходит и VPN-протоколы: OpenVPN, WireGuard, IKEv2 и другие.
| Протокол | Распространенные порты | Пояснение |
|---|---|---|
| OpenVPN | 1194 (по умолчанию, часто UDP)[2] | Может работать и по TCP; многие сервисы разрешают менять порт |
| WireGuard | 51820/UDP (частый вариант по умолчанию)[4] | Более легкая архитектура, обычно UDP |
| IKEv2/IPsec | 500/UDP, 4500/UDP[3] | 4500 часто используется для NAT Traversal |
| L2TP/IPsec | 1701/UDP + порты IPsec[5] | Более старый вариант, но он еще встречается |
| SSTP | 443/TCP[6] | Использует распространенный порт HTTPS и часто легче проходит строгие сети |
| PPTP | 1723/TCP + GRE[7] | Совместим со старыми устройствами, но уже не рекомендуется |
Обычно удобнее идти в таком порядке:
Это эффективнее, чем сразу смотреть только на номер порта. У большинства пользователей проблема не в недостатке знаний о портах, а в том, что текущая сеть плохо подходит текущему протоколу. Если вы разбираете такую ситуацию, прочитайте VPN не подключается: частые причины и способы исправления.
Шаг 2 из этого порядка можно выполнить в AethoVPN, не трогая настройки портов: подключитесь в проблемной сети, затем через точку доступа телефона, в каждой попробуйте вторую локацию сервера и отметьте, на каком этапе соединение останавливается. Если сбой есть только в одной сети, вероятнее всего, ограничение задаёт её политика, а правила чужого файрвола AethoVPN изменить не может, поэтому передайте результат тому, кто управляет этой сетью, а не открывайте порты на роутере наугад. Начните 3-дневный бесплатный пробный период Pro, чтобы проверить обе сети.
Если сбой привязан к одной сети, обычно причина в одном из трёх вариантов.
Компании, школы, отели и публичные сети могут запрещать неизвестный UDP-трафик или разрешать только определенные служебные порты.
Некоторые сети смотрят не только на порт. Они учитывают рукопожатие протокола, особенности TLS, размеры пакетов и поведение соединения. Поэтому ситуация «сменил порт, но VPN все равно не подключается» вполне обычна.
Частые короткие пакеты, постоянные ошибки рукопожатия и попытки, похожие на сканирование портов, могут запускать сетевые механизмы риска.
443?Потому что 443 — стандартный порт HTTPS. От него зависят сайты, приложения и корпоративные сервисы, поэтому администратор сети обычно не может просто заблокировать весь трафик на 443, не сломав заметную часть интернета.[6]
Многие VPN-сервисы предлагают режим подключения через 443. Это не делает соединение полностью невидимым, но в строгих сетях такой режим действительно имеет больше шансов пройти.
Есть важная деталь: сети часто распознают не только номер порта, но и рукопожатие, отпечаток протокола и форму трафика. Поэтому перенос протокола на 443 не гарантирует, что его не определят.
Да, но обычно не как главный фактор.
На скорость чаще влияют:
Проще говоря, когда кажется, что один порт «быстрее», чаще быстрее работает протокол и маршрут за ним, а не сам номер порта. Для более полной картины прочитайте VPN-протоколы: OpenVPN, WireGuard, IKEv2 и другие.
Нет.
Это частое смешение понятий. VPN-соединение использует порт — значит, клиент и VPN-сервер используют этот вход для создания туннеля. Проброс портов означает передачу входящего запроса извне на ваше локальное устройство или внутренний сервис. Это разные понятия и разные уровни.
Если вы часто путаете эти термины, прочитайте Что такое проброс портов VPN: принцип работы, сценарии и риски.
Если вы не сетевой инженер, достаточно трех пунктов:
443 часто помогает пройти строгие сети, но это не универсальный ключ;Нет. Разные протоколы используют разные порты, а многие сервисы позволяют выбрать другой порт или транспортный режим.
Распространённый порт OpenVPN — 1194, обычно с UDP; фактический порт и транспорт нужно сверить с настройками сервера.[2]
В официальном примере WireGuard указан 51820/UDP, но порт прослушивания настраивается; проверьте фактическую конфигурацию сервера или пира.[4]
Потому что он обычно работает через 443/TCP, то есть через распространенный порт HTTPS. В некоторых строгих сетях это повышает шанс подключения.[6]
Не обязательно. Часто помогает смена протокола, транспортного режима или сети.
443 точно нельзя распознать?Нет. 443 легче проходит некоторые сети, но ограничения могут учитывать рукопожатие, форму трафика и отпечаток протокола.
Нет. Первое — вход для соединения протокола. Второе — перенаправление внешних входящих запросов на внутреннее устройство или сервис.
Отказ от ответственности: Данная статья предназначена только для общего понимания сетевых технологий и вопросов безопасности. Она не является рекомендацией по развертыванию сетей, обходу ограничений или соблюдению регуляторных требований. Конкретные протоколы, порты и транспортные режимы зависят от версии ПО, системы устройства и сетевой политики.
Источники:
Sources checked 8 мая 2026 г.
Рекомендуемые статьи:
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.