开启 3 天免费试用
注册即可免费体验全部高级功能。
*仅限新用户;每位用户只能获得一次试用。

安全的新路由器设置清单应先打通物理上网路径,再依次处理管理员账户、无线安全、访客访问、更新和最终验证。不要第一天就改完所有高级选项;先建立可工作的基线,记录下来,再逐个验证信任边界。
关键要点
- 接线前先确认运营商设备承担的是光猫、Modem 还是路由功能。
- 路由器管理员密码和 Wi‑Fi 密码是两套凭据,不能混用。
- 设备都兼容时使用 WPA3 Personal,否则采用有依据的 WPA2/WPA3 兼容模式。
- 访客使用独立网络,并实际验证能否访问局域网设备。
- 完成后测试有线、主 Wi‑Fi、访客网络、重启和恢复路径。
后续若某台设备出问题,可用设备与应用故障排查指南定位层级。本清单用于建立首次可用基线,不复述任何厂商的菜单名称。
先拍下线缆、端口和标签,记录运营商设备、路由器型号、硬件版本、账户负责人、网络名称和已知必需设置。序列号和恢复码应放在受保护的记录中,不要写进公开笔记。
向运营商确认光猫、Modem 或一体网关是否已经承担路由功能。如果它是组合网关,要决定新设备是接管路由、只作为接入点,还是放在运营商路由器之后。两台设备同时充当主路由器,可能让地址分配和入站服务更复杂。
还要记录运营商要求的登录、VLAN、固定地址或激活步骤。除非运营商或设备文档明确要求,不要照抄旧页面里的陌生参数。
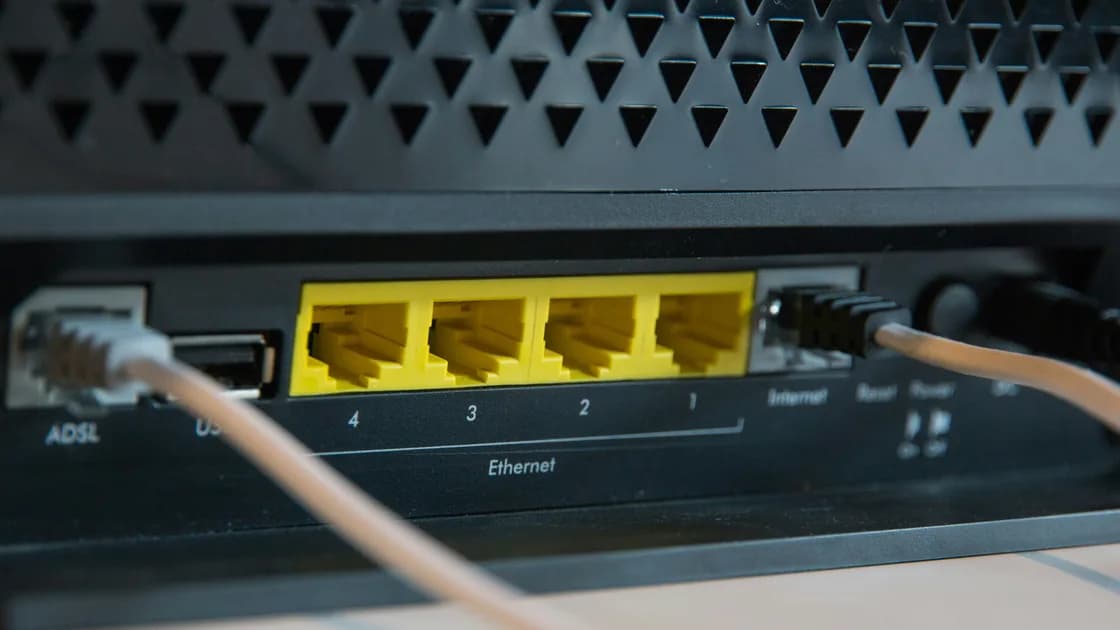
只按说明关闭需要断电的设备。把 Modem 或入户以太网接到新路由器指定的 Internet/WAN 端口,接通电源并等待设备进入文档所述状态。NETGEAR 的官方安装示例也是先完成这条物理链路,再由应用继续配置互联网连接。[1]
条件允许时,第一轮管理用一台电脑通过以太网连接。这样可以先排除无线变量,确认路由器取得上游地址并能访问互联网。若设备没有可用的有线管理方式,就使用其官方本地设置流程。
不要把“已连接 Wi‑Fi”当成 WAN 正常的证据。设备可能只加入了局域网,路由器仍未获得运营商租约、完成激活或接对上游线缆。
添加家庭设备前,先创建唯一的管理员密码。FTC 明确区分两套密码:管理员密码控制路由器设置,Wi‑Fi 密码用于设备加入网络。[2]
然后按设备文档检查:
不要为了方便把管理页面直接暴露到公网。本地管理和厂商支持的安全远程访问不是同一边界。
网络名称不要泄露家庭地址、姓氏或路由器型号。Wi‑Fi 密码必须唯一,且不能与管理员密码相同。
FTC 推荐 WPA3 Personal 或 WPA2 Personal,不应继续使用过时的 WPA 或 WEP。[2] Apple 建议兼容设备使用 WPA3 Personal,旧设备需要时使用 WPA2/WPA3 Transitional,并始终设置强连接密码。[3] 多频段或多接入点设备要逐项检查,避免其中一个旧设置削弱整体安全。
初始阶段保持所有受支持频段开启,并让路由器自动选择信道,除非你的环境经测量确实需要例外。基线正常工作后,如需了解取舍,再看 2.4 GHz、5 GHz 与 6 GHz 指南。
如果会有访客或临时设备接入,就应该创建。访客网络能减少主 Wi‑Fi 密码的传播范围,也可把访客与私有局域网设备分开。FTC 推荐这种做法,但具体隔离效果仍要在自己的路由器上验证。[2]
访客网络使用不同密码,并测试它是否能访问打印机、NAS、智能家居控制器和路由器管理页。“Guest” 菜单名称不是隔离证明,按访客 Wi‑Fi 指南验证允许和阻断路径。
不要只跑一次测速,要按矩阵测试:
| 路径 | 预期结果 | 失败可能指向 |
|---|---|---|
| 有线客户端到路由器 | 获得本地地址并可管理 | 线缆、端口、客户端或 LAN |
| 有线客户端到互联网 | 多个独立目标可访问 | WAN、运营商或上游 |
| 主 Wi‑Fi 到互联网 | 忘记旧网络后可重新连接 | 密码、安全模式或兼容性 |
| 访客 Wi‑Fi 到互联网 | 能上网且按预期隔离 | 访客策略或上游 |
| 路由器重启 | 配置和连接自动恢复 | 未保存设置、启动或租约 |
| 恢复记录 | 可找回管理和备份资料 | 文档或账户恢复缺口 |
至少用一台现代设备和一台计划继续使用的旧设备重复关键检查。回读固件版本、时间、WAN 状态和客户端列表。厂商支持时导出配置,并像保护敏感设置一样保护该文件。Apple 建议改设置前备份并保持固件最新。[3]
除非有明确需求,否则先保留手动 DNS、端口转发、自定义路由、流量优先级、实验性无线模式和异常防火墙例外的默认值。每多改一项,都会在稳定基线建立前增加一个变量。 新路由器的 WAN、Wi‑Fi、DNS 与权限正常后,才考虑 AethoVPN;它不能开通运营商服务或代配路由器。
新路径通过重启验证且有恢复方案前,不要恢复出厂设置运营商设备,也不要清除旧路由器。运营商允许时,可暂时把旧设备断电保留,作为短期回退手段。
有时需要。设备绑定、登录或 VLAN、一体网关、固定地址和新设备激活都可能需要运营商协助。
按运营商和厂商说明执行。关键是先让必要的上游设备完成启动,再判断新路由器的 WAN 状态。
可以,但所有已保存凭据的设备可能立即重连。新密码更适合受控接入;沿用时也要审查哪些设备重新获得访问权。
不是。管理员密码用于修改设置,Wi‑Fi 密码用于加入无线网络,两者应保持不同。
默认不用。共享名称通常便于现代路由器引导设备;只有真实兼容或排障需求存在时才拆分。
它不能替代强认证和加密。应优先使用当前安全模式和强密码。
除非已有明确、受支持的安全设计、强账户保护、更新和撤销路径,否则关闭面向公网的远程管理。
有线、主 Wi‑Fi、访客、重启、管理和恢复路径都符合记录的预期,而不是某一台手机能打开一个网页。
免责声明:本文提供通用设置建议。运营商激活、拓扑、安全模式和恢复流程应以具体服务和设备文档为准。
来源:
Sources checked 2026 年 8 月 24 日。
延伸阅读:
注册即可免费体验全部高级功能。
*仅限新用户;每位用户只能获得一次试用。