开启 3 天免费试用
注册即可免费体验全部高级功能。
*仅限新用户;每位用户只能获得一次试用。
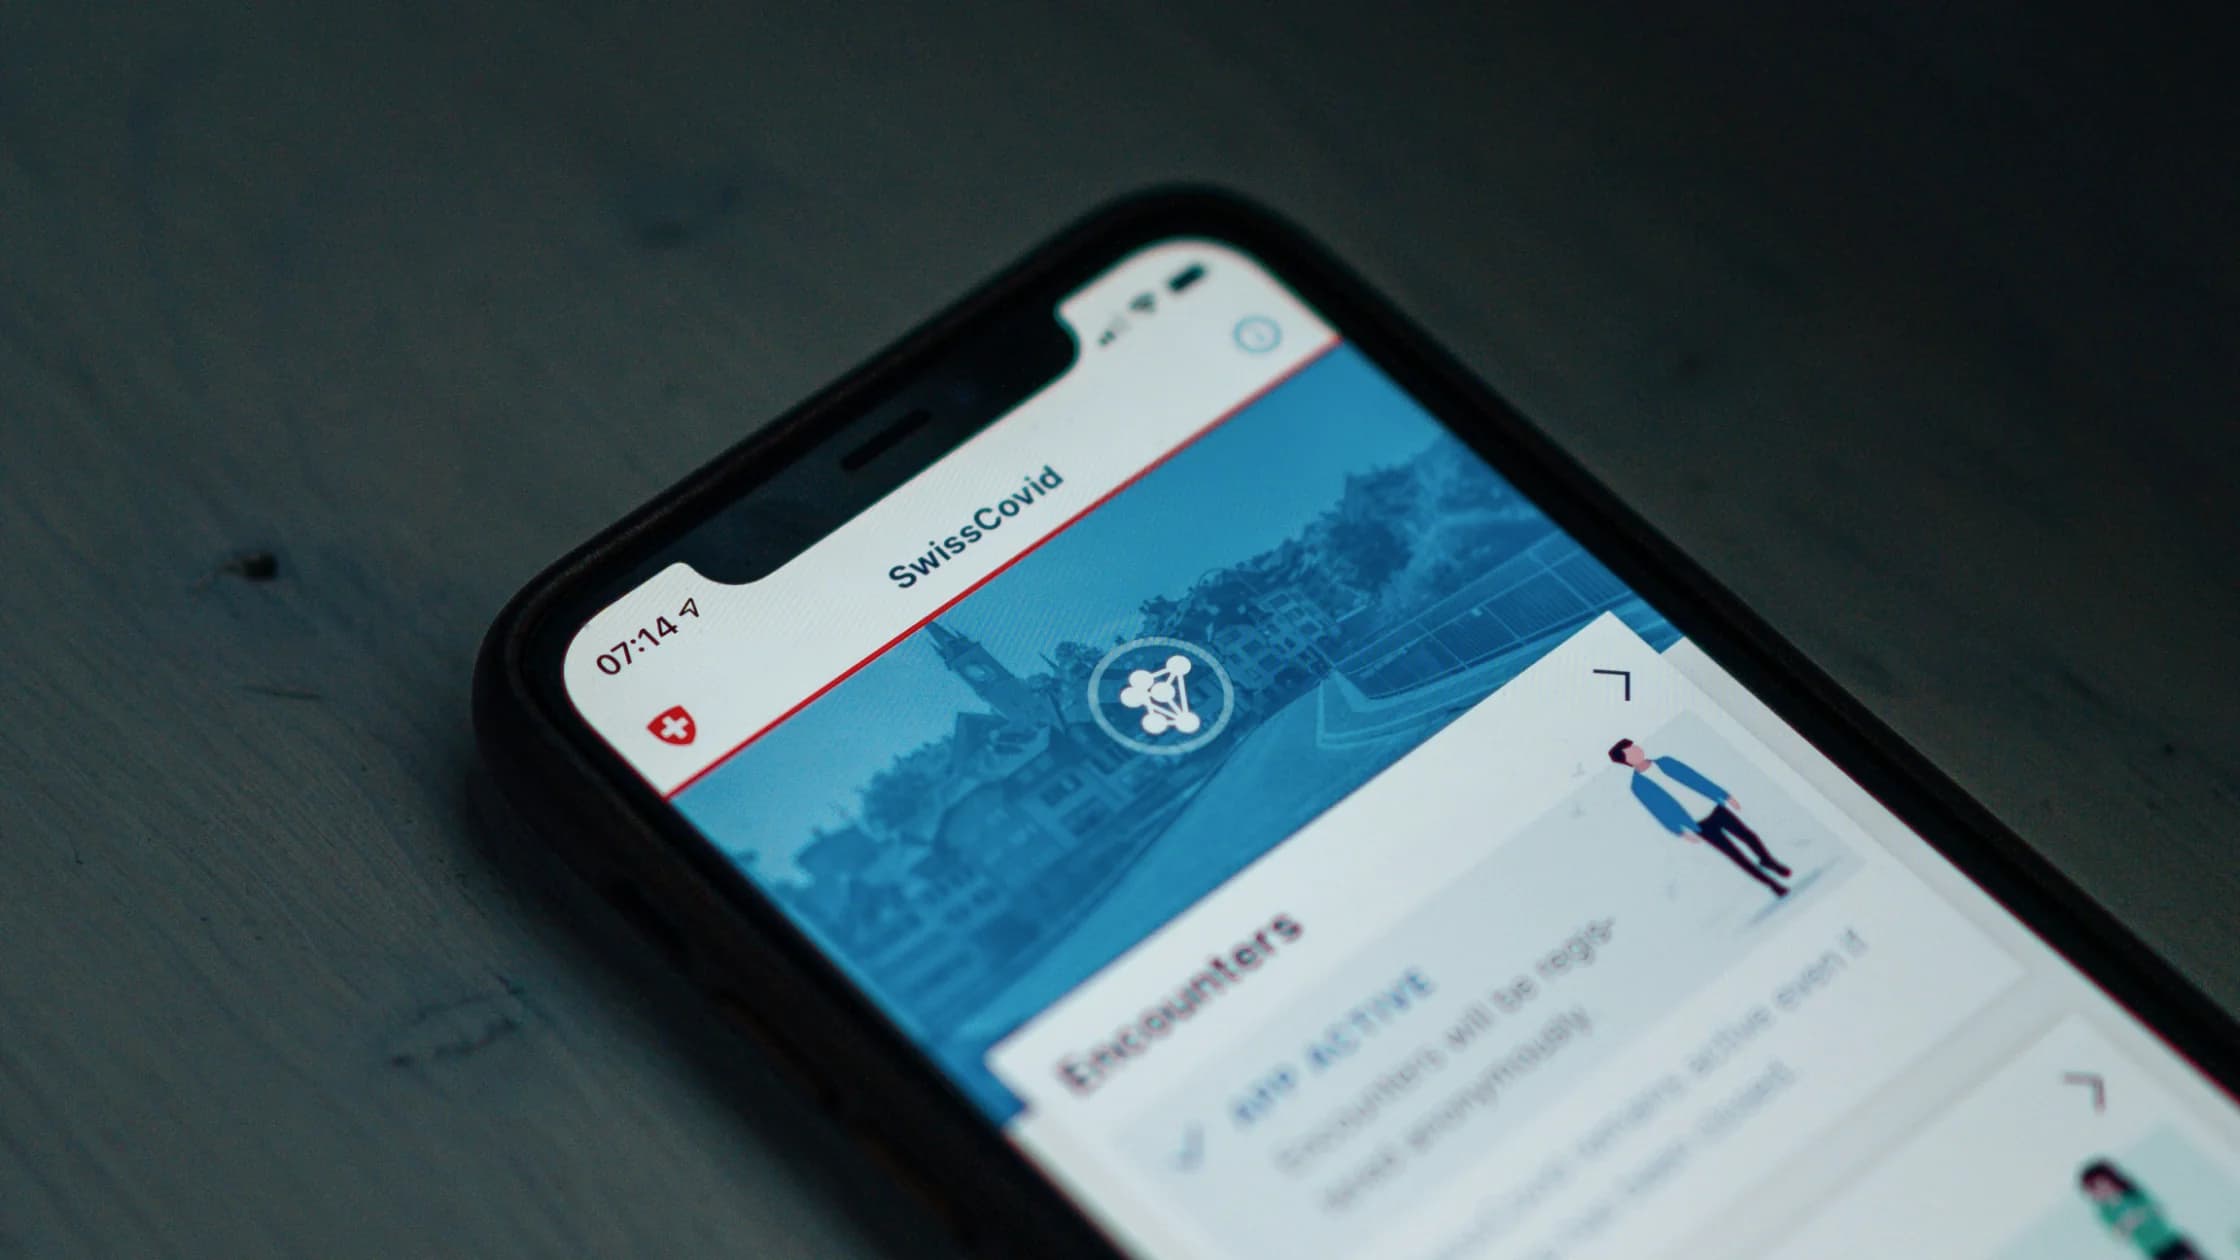

COVID 应用本身不必然侵犯隐私,关键看它收集什么、保存多久、谁能访问、是否能退出。越依赖精确位置、实名身份和集中数据库,隐私风险越高;越采用最小化数据、蓝牙匿名标识和本地处理,风险越低。你也可以把这篇和数字隐私保护完全指南一起看。
不同国家和地区的设计差异很大,但常见数据包括:姓名、手机号、身份证件、健康状态、检测结果、疫苗记录、扫码地点、GPS 位置、蓝牙接触标识、设备信息和登录日志。
| 数据类型 | 典型用途 | 隐私风险 |
|---|---|---|
| 健康状态 | 判断通行或提醒风险 | 属于敏感信息,泄露影响大 |
| GPS 位置 | 轨迹回溯、区域预警 | 可推断家庭、工作和社交关系 |
| 蓝牙临时标识 | 近距离接触通知 | 设计好时不必记录精确位置 |
| 实名身份 | 防冒用、核验结果 | 可能和健康、出行记录绑定 |
| 扫码记录 | 场所登记 | 容易形成详细行动轨迹 |
Apple 和 Google 的暴露通知方案强调使用蓝牙随机标识,不收集用户位置,并由公共卫生机构决定是否启用相关应用。[1]这说明接触通知可以有更隐私友好的实现方式,但不是所有 COVID 应用都采用这种设计。
第一,少收。应用只收完成公共卫生目标必须的数据,而不是顺手收通讯录、广告标识或精确位置。第二,少存。能在设备本地完成匹配的,就不要上传集中数据库。第三,短存。疫情阶段性任务结束后,应有明确删除期限。
第四,透明。用户应该知道数据用途、共享对象、保存时间、退出方式和投诉渠道。世界卫生组织在数字健康和疫情应对中也强调信任、治理和隐私保护的重要性。[2]
如果一个应用要求与疫情无关的权限,例如通讯录、麦克风、照片、精确后台定位,就要谨慎。你可以参考那些你随手授予的 App 权限,到底暴露了什么逐项核对。
另一个信号是政策含糊:没有说明保存多久、是否共享给执法或商业机构、用户能否删除数据。隐私风险常常不是发生在“采集那一刻”,而是发生在数据被二次使用、长期保留或跨系统合并之后。
一个负责任的系统应当有“退出机制”:停止采集、限制访问、按期限删除、公开审计结果,并解释哪些数据因法律或医学原因需要保留。EFF 等数字权利组织也长期提醒,疫情技术不应成为长期监控基础设施。[3]
对个人来说,疫情常态化之后也别忘了收尾:检查手机里还在运行的健康类应用,删除不再需要的账号绑定,撤销位置权限,清理导出的健康文件和截图。
不一定。部分方案使用蓝牙临时标识,不需要 GPS 位置;但有些应用会同时使用扫码、实名或位置数据。
更准确地说是降低可识别性。若设计、实现或配套数据治理不好,仍可能有再识别风险。
主要在实名身份、健康状态、扫码地点和出行轨迹被长期绑定或二次使用。
不一定。删除本机应用只清掉本地访问入口,服务器端数据是否删除要看服务政策和当地法规。
不能。VPN 主要保护网络连接和 IP 暴露,不能阻止你主动授予 GPS、蓝牙或账号权限。
如果当地政策、工作或旅行已经不需要,建议删除或至少撤销敏感权限。
免责声明:本文仅提供隐私教育信息,不构成公共卫生、法律或政策建议。具体要求请以当地主管机构发布的信息为准。
AethoVPN 无法完成《COVID 应用会侵犯隐私吗从健康码到接触通知看清边界(2026)》中的非网络步骤。
来源
[1]Apple and Google — Privacy-preserving contact tracing: https://covid19.apple.com/contacttracing [2]World Health Organization — Digital health and COVID-19: https://www.who.int/teams/digital-health-and-innovation [3]Electronic Frontier Foundation — COVID-19 and surveillance concerns: https://www.eff.org/issues/covid-19
Sources checked 2026 年 5 月 8 日。
延伸阅读:
注册即可免费体验全部高级功能。
*仅限新用户;每位用户只能获得一次试用。