开启 3 天免费试用
注册即可免费体验全部高级功能。
*仅限新用户;每位用户只能获得一次试用。

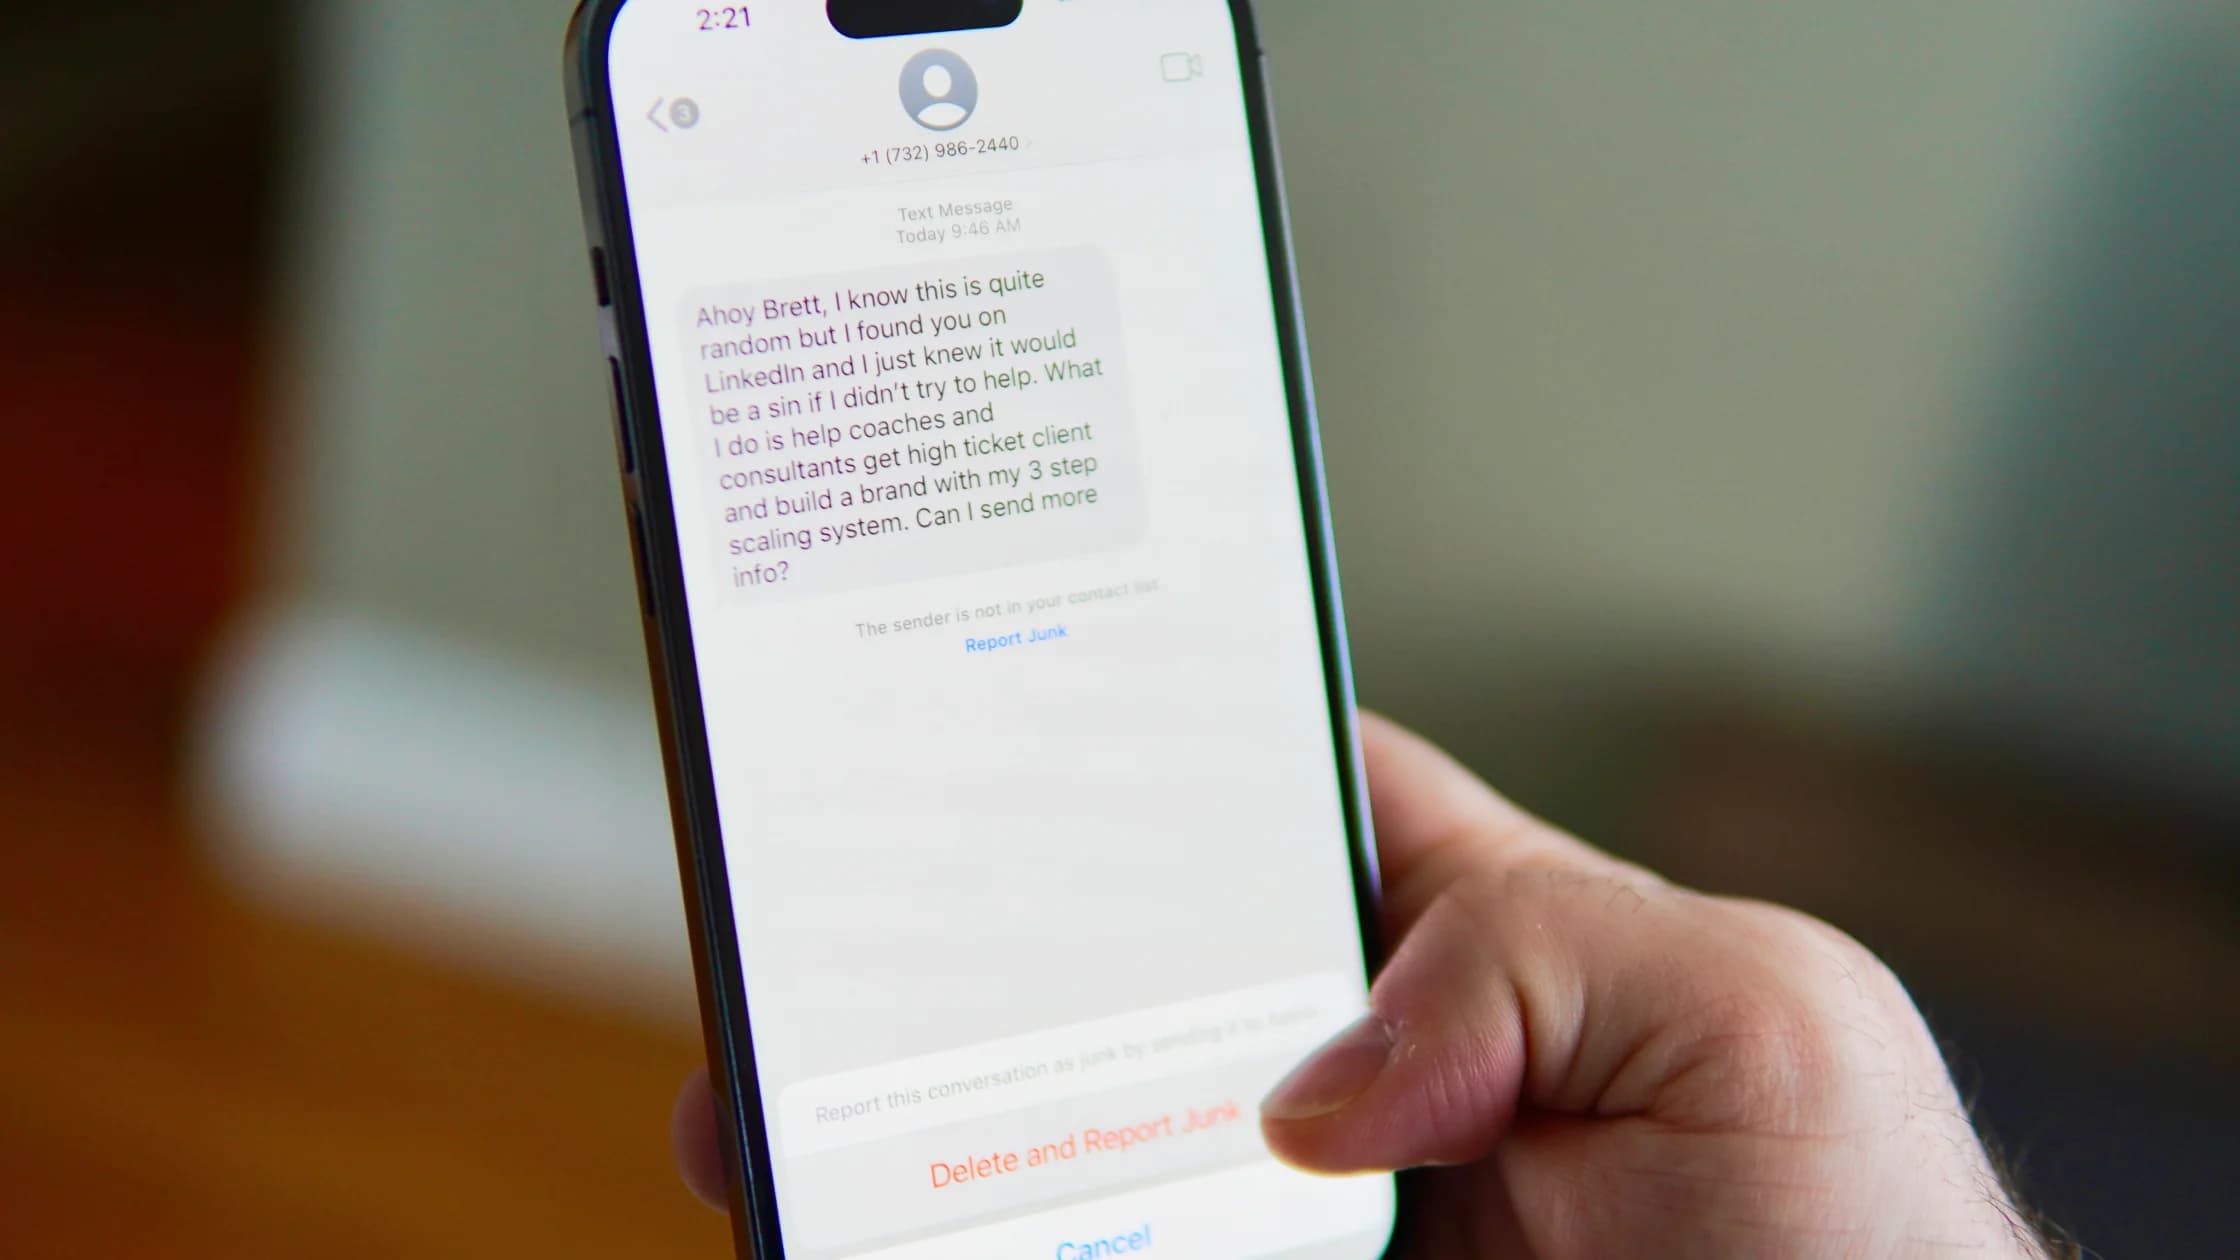
验证码是服务通过短信、邮件或验证器应用发送的一次性短代码,用来确认正在完成登录、密码重置或其他敏感步骤的人就是你本人。向你索取验证码的人通常想冒充你完成这一步,这正是验证码骗局(也称一次性密码骗局或验证码钓鱼)的核心。
验证码不是客服用的参考编号。它往往是系统授权敏感步骤的最后一道证明。正常流程中,是你自己发起操作,并在官方页面上亲自输入验证码。骗局中,则是别人发起登录、重置、手机号注册、付款或账号关联,再要求你念出、转发或截图验证码。FTC 的规则很直接:账号验证码是给你自己用的,向你索取验证码的人就是骗子。[1]
关键要点
- 绝不要把验证码告诉来电者、买家、卖家、招聘者、客服人员或聊天联系人。
- 在你没有发起任何操作时收到验证码,是有人可能在试探你的账号或号码的警示。
- 读完整条消息;许多服务商会写明验证码授权什么,并警告不要分享。
- 如果已经分享了验证码,找出发送它的服务,立即保护那个具体账号或注册。
服务商把一次性验证码用于不同目的:完成登录、确认密码重置、批准交易、验证手机号归属、登记验证器、关联外部账号或恢复访问。投递渠道只是含义的一部分;消息内容、发送方、服务、时间和正在进行的操作,决定了验证码能授权什么。
双因素认证通常把密码和临时验证码组合在一起:密码是一重证明,验证码是另一重。如果犯罪分子已经有了密码,骗到受害者的第二因素就可能完成登录。FTC 把这比作两把锁,并警告骗子索取验证码,是因为还缺最后一把钥匙。
并非每个验证码都用于证明现有账号的身份。手机号验证码可能让别人把你的号码关联到一个新服务。银行验证码则可能批准登录、新增收款人、转账、添加银行卡或登记设备,具体取决于机构。永远不要以为一个看似很小、无害的请求,后果也很小。
| 验证码场景 | 正常情况 | 骗局情况 |
|---|---|---|
| 登录或密码重置 | 你自己发起,并在官方 App 或网站输入验证码 | 来电者说需要验证码来“保护”账号 |
| 交易平台身份核验 | 平台在自己的界面内完成核验 | 买家让你转发发到你手机上的验证码 |
| 银行提醒 | 你拨打可信号码,按批准的步骤完成验证 | 打进来的电话索要验证码,说是为了阻止欺诈或撤回付款 |
| 手机号注册 | 你明知是把号码关联到自己的账号 | 陌生人说验证码能证明你是真实的卖家或真人 |
| 账号关联 | 你发起连接,并能看到两个服务 | 联系人发来链接、触发验证码,再让你念出来 |
冒充让索码请求显得合理。假银行调查员可能声称分享验证码能取消一笔欺诈转账;交易平台的买家可能说验证码能证明你的商品是真的;所谓客服可能说它用来验证身份、清除恶意软件、阻止登录或结案;冒充朋友的人可能说验证码误发到了你的手机。
来电者可能从泄露数据或公开资料中知道你的姓名、银行、运营商、邮箱或部分账号数字。知道这些,并不能证明对方代表该机构。
有些骗子会在和你通话时触发验证码。验证码的到来似乎证明了来电者的身份,但真实服务只是在响应他们刚刚提交的请求。
在一种常见的交易平台版本中,骗子联系发布了商品、寻宠启事或服务的人,说需要核实发布者是真人。他们用受害者的手机号发起 Google Voice 注册,让 Google 发出验证码。如果受害者分享了验证码,骗子就可能用该号码完成注册,拿到一个 Voice 号码去实施更多诈骗。
FTC 解释说,这种骗局用受害者的验证码把 Google Voice 号码关联到受害者的手机上,并指引受影响的用户使用 Google 的号码收回流程。[2]直接的危害可能是手机号关联被滥用,而不是邮箱被入侵,但这件事仍应促使你检查账号。如果同一密码、邮箱或号码也用于其他地方,请独立检查那些服务。
不要用验证码向陌生人“证明自己”。正规的交易平台可以在自己的 App 内设计核验。买家或卖家不需要发到你个人账号的验证码,也能决定是否见面或完成平台交易。
来电者可能伪造银行的来电显示号码,提到一笔可疑付款,并主动提出保护你的账号。犯罪分子一边让受害者保持通话,一边发起登录、密码重置、转账、电子钱包登记或其他操作,然后索要验证码,有时还称之为取消码或案件码。
安全的做法是挂断电话,通过银行卡、对账单或官方 App 上的号码联系银行。FTC 警告,诈骗电话可能指示受害者转移资金或透露信息,并建议使用确认真实的号码联系银行。[3]来电显示、熟悉的等待音或准确的个人资料,都不能代替这通独立拨打的电话。
如果已有转账在处理中,请立即联系银行,不要等着看来电者会不会再打来。保存验证码消息和交易详情,但绝不要把验证码发给所谓调查员。真实员工的具体验证流程各不相同,但打进来的电话不应需要你念出一个一次性验证码,去授权他们声称要阻止的那个操作。
先停止对话。不点链接,读完整条验证码消息。找出消息中提到的服务和所描述的操作。问自己:这次登录、重置、注册、付款或关联,是不是我本人发起的?我是在自己打开的官方页面输入验证码,还是在把它交给另一个人?
如果操作不是你发起的,就不要输入或分享验证码。结束通话或聊天。通过书签或已知 App 打开该服务,查看安全活动。用你已经信任的联系方式联系该机构。在对方联系你的平台上拉黑并举报诈骗账号。
| 暴露程度 | 发生了什么 | 应对 |
|---|---|---|
| 收到但未分享 | 有人可能发起了操作 | 不回应,检查消息提到的账号;若密码可能泄露或重复使用,立即更改 |
| 只在你本人发起的官方流程中输入 | 很可能是正常使用 | 确认最终结果与你的意图一致 |
| 念给、转发或截图给了别人 | 敏感授权可能已完成 | 立即保护相关服务,撤销陌生会话或操作 |
| 连同密码、付款信息或远程访问一起给出 | 多条入侵途径 | 控制账号和付款;使用干净设备;上报银行或安全支持团队 |
从验证码的发送方入手。消息通常会写明服务,有时也会写明操作。直接进入该服务,检查近期登录、密码重置、手机号关联、设备、交易、恢复信息和安全方式。如果攻击者可能知道密码,就修改密码,并退出陌生会话。删除不是你添加的新恢复资料、通行密钥、验证器登记或已连接应用。
如果验证码来自银行或支付服务,请立即拨打可信的反欺诈号码,准确说明你分享了哪个验证码、消息写了什么。请机构检查登录、设备登记、收款人、转账和卡片钱包的变更。如果验证码涉及 Google Voice 注册,请使用官方收回流程。如果涉及邮箱,请检查转发规则和已发送邮件,因为邮箱可以重置许多其他账号。
如果出现陌生活动,请按有人登录了我的账号中的恢复顺序处理。保存对话截图、原始消息、发送方信息、时间和交易记录。向平台和相应的反诈机构举报冒充行为。不要付钱给承诺帮你找回账号的陌生人,那可能变成另一场网络骗局。
验证码骗局的核心是社会工程:犯罪分子要求受害者透露验证码。在 SIM 卡劫持中,攻击者设法把受害者的手机服务或短信转到自己控制的 SIM 或 eSIM 上,因此可能无需询问受害者就能收到验证码。两者都会影响基于短信的认证,但机制和应对所需的证据不同。
MFA 疲劳利用反复的批准提示和施压,骗取的是一次点击而不是念出的验证码。短信钓鱼则说明欺骗性消息通过短信投递。验证码骗局可能从短信、电话、邮件或交易平台聊天开始,而验证码本身可能经由正规渠道送达。这些名称可以重叠,但应对人员应准确记录被索取、送达、分享和批准的分别是什么。
通用的防御是让授权留在你自己发起的流程里。在可用时使用通行密钥等更强的认证方式,保护邮箱和手机运营商账号,并检查恢复途径。网络安全指南把这些措施与独有密码、及时更新和事件预案放在一起说明。
会,银行在正当操作中会使用验证码。警示信号是:打进来的电话要求你念出一个用于你并未发起之操作的验证码。挂断电话,独立联系银行。
不要把一次性验证码告诉主动联系你的人。如果是你主动联系客服,只按服务商的官方流程操作,并读清验证码消息说明它授权什么。
照这条警告做。来电者的任何解释都不能凌驾于安全提示之上。停止交流,直接检查账号。
过期的验证码本应不能再授权原来的操作,但骗子可能会再申请一个,或已经改动了某些设置。请检查消息提到的账号并停止联系。
可能有人在登录、密码重置或注册表单中输入了你的手机号或邮箱,有时只是输错。这不一定代表密码泄露,但也可能有人在尝试登录:不要分享验证码,查看账号活动,并修改重复使用或已暴露的密码。
仍要处理。撤销陌生会话,检查恢复和安全设置,并联系服务商。有些滥用很隐蔽,或会稍后才出现。
不可以。截图可能暴露完整验证码、发送方、账号线索,或二维码和恢复数据。陌生人没有正当理由需要这类证据。
向对方联系你所用的平台、被冒充的服务以及相应的反诈机构举报该账号或来电者。任何涉及金融的操作,另行联系银行。
本文提供一般安全信息,不构成对是否被入侵的判断,也不是金融建议。请使用受影响服务商当前的恢复步骤;敏感或高价值账号应寻求专业事件支持。
Sources checked 2026 年 10 月 4 日。
注册即可免费体验全部高级功能。
*仅限新用户;每位用户只能获得一次试用。