开启 3 天免费试用
注册即可免费体验全部高级功能。
*仅限新用户;每位用户只能获得一次试用。
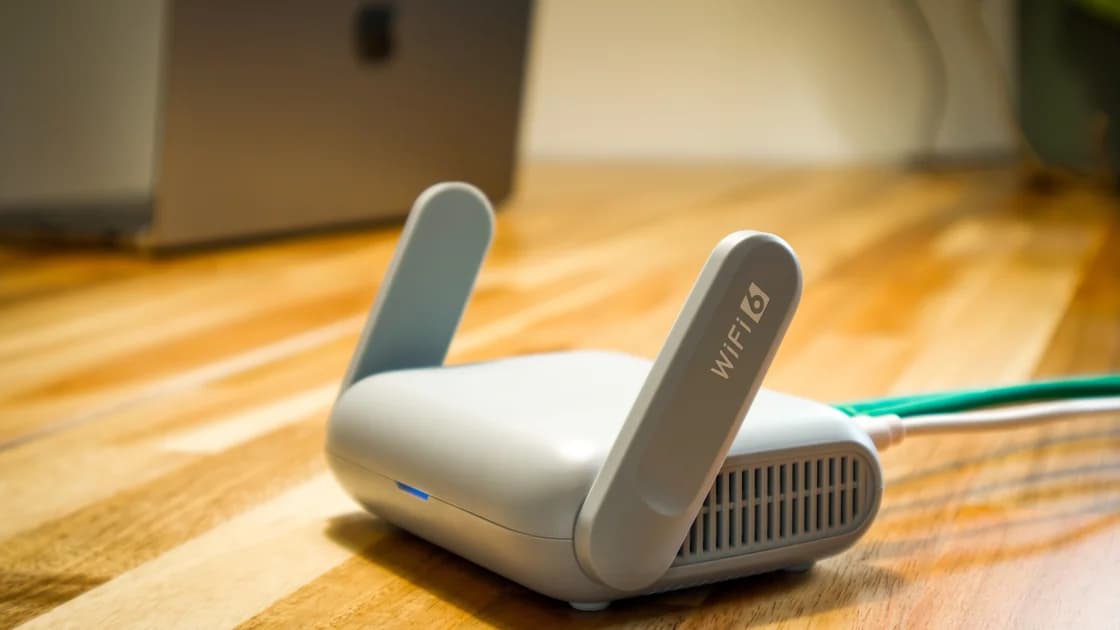

选择旅行路由器和 VPN 应用,本质上是在选择由哪一层负责配置。路由器可以位于本地网络和多台设备之间,应用则保护运行它的那台设备。短途出行只带一两台设备时,应用通常更容易检查;只有在你愿意承担额外网络设备责任时,才值得评估旅行路由器。
关键要点
- VPN 应用是设备级选择,路由器是网络路径级选择。
- 路由器不能证明每个终端都已更新、锁定,或遵循相同策略。
- 酒店、车站等网络的认证门户可能要先完成,VPN 路径才有机会工作。
- 笔记本和手机共用 Wi-Fi,不代表手机上的 VPN 会自动覆盖笔记本。
- 选择你能在出发前测试和排查的最小方案。
旅行路由器是连接上游网络、再提供本地 Wi-Fi 的小型网络设备。它可能有自己的管理页面、固件、凭据和连接规则。这些都由路由器的使用者负责,场所网络或每个终端应用不会替你保证它们正确。
VPN 应用运行在手机、笔记本等终端上,通常为这台设备的流量建立到 VPN 网关的保护路径。用 AethoVPN 走终端路线时,做法很具体:Windows 笔记本安装 .exe 安装包,Debian 或 Ubuntu x64 笔记本安装 .deb 软件包,Android 手机或平板安装 APK,iPhone、iPad 和 Mac 则通过官网设置向导获取配置,这需要 Pro 或 Premium 套餐。官方网站列出的是这些入口,没有列出旅行路由器固件或路由器设置,所以路由器支持应视为未经确认。[1]若选择逐台设备保护,就为每台终端安装对应客户端,出发前在每台设备上测试连接和重新连接;想用真正要带的设备试一遍,可以用邮箱开始 3 天免费试用。
这一区别很重要:网络可以共享,但安全决定仍然分开。通过路由器连接的笔记本,不会继承路由器的更新状态,也不会自动获得屏幕锁、浏览器安全、账户控制或应用权限。
| 比较因素 | 旅行路由器 | 设备上的 VPN 应用 | 个人热点 | 公共 Wi‑Fi |
|---|---|---|---|---|
| 主要控制点 | 网络设备及其上游连接 | 运行应用的手机、笔记本或平板 | 手机的蜂窝共享和热点设置 | 场所接入点及其登录门户 |
| 可能覆盖范围 | 实际使用路由器路径的设备 | 开启隧道的那台终端 | 加入热点的设备 | 加入已核实场所网络的设备 |
| 配置责任 | 你管理固件、管理员入口和网络规则 | 你管理应用、账户和设备状态 | 你管理手机、密码、共享状态和电量 | 你核对 SSID、门户和场所规则 |
| 门户处理 | 路由器可能要加入或透传场所门户 | 设备可能要先完成普通 Wi-Fi 认证 | 通常要先让手机获得蜂窝网络服务 | 先完成官方门户,再启动 VPN |
| 故障定位 | 上游、路由器、本地 Wi-Fi,再到终端 | 设备网络、应用状态、账户,再到目标服务 | 覆盖、电量、套餐规则、手机共享,再到终端 | SSID、门户、上游服务,再到终端 |
| 更适合 | 多台兼容设备和已准备好的配置 | 能逐台测试的一两台设备 | 蜂窝服务可信且只需连接指定设备 | 已核实场所网络上的低风险任务 |
这张表比较的是责任,不是安全排名。任一种路径都可能配置错误、断开,或被上游网络限制。
如果你只带手机和笔记本、经常切换网络,或不想多带一块电池和一个管理页面,应用通常是更直接的起点。在出发前为自己携带的每台受支持设备安装应用,用账户持有者的凭据登录,并在可信网络上测试。
连接酒店、车站或咖啡店网络时,先核实准确的 SSID,再完成正常登录页面。门户只是接入步骤,不代表之后的每个目标都可信。VPN 认证门户排查指南解释了为什么要先完成普通网页认证。
应用方案也更容易向受管理设备的所有者说明。雇主或学校可能要求特定 VPN、证书、终端代理或远程访问方式。NIST 将终端、身份验证和远程访问路径视为远程办公系统中相互独立的部分。[3]未经允许,不要在该策略上叠加个人应用。即使在托管笔记本前面放一个旅行路由器,也不会消除所有者的责任。
如果多台设备需要使用同一条已准备好的本地网络,并且你愿意测试完整路径,路由器可能有帮助。出发前确认上游连接方式、管理员凭据、固件更新、恢复步骤,以及会加入的具体设备。
不要把“所有设备都连到路由器”理解为“所有设备都有相同保护”。平板可能绕过路由器,设备可能回落到蜂窝数据,应用也可能失败而本地 Wi-Fi 看起来仍然正常。请在每台终端上分别检查连接和 VPN 状态。
住宿网络还会增加依赖。有些网络需要浏览器门户、房间代码或逐设备登记;路由器未必能按场所期待的方式完成流程。如果门户无法核实,使用可信备用连接,不要试图绕过接入控制。
按三层顺序排查,避免把某一层的失败归咎于另一层:
如果一台终端失败而另一台正常,除非有相反证据,否则先按终端问题处理。如果换场所后所有终端都失败,先查上游和门户,再反复修改应用设置。便携热点和公共 Wi-Fi 的比较另行解释了谁控制第一跳本地网络。
无论哪种选择,都不会自动更新疏于维护的设备、阻止电脑被盗、验证钓鱼网站,或替代雇主的访问策略。CISA 把联网设备视为完整计算机,并建议更新、备份、做好物理保护,同时谨慎使用公共网络和不受控的充电设备。[2]
路由器也不会把共享房间、酒店桌面或借来的电脑变成可信终端。应用不会让未知 SSID 变得合法,也不能在上游没有服务时创造互联网。准备离线车票、联系人和地图,让网络故障不至于迫使你走不安全的捷径。
可以按这个顺序判断:
最好的答案,是边界清晰、你能检查的那套配置。范围越小通常越容易验证;更大的共享路径只有在额外管理责任被明确接受时才值得使用。
不能自动替代。路由器可以改变真正使用它的设备的网络路径,而 VPN 应用运行在具体终端上。你仍需分别核实路由器路径和每台设备的保护状态。
不能。应用通常保护开启它的那台设备。其他设备需要各自受支持的配置,或一个已单独验证的网络设计;不要根据共用 Wi-Fi 推断覆盖范围。
只有在你能核实酒店网络规则并安全管理路由器时才考虑。有些酒店需要浏览器门户或逐设备登记,路由器未必能顺利完成。
它可能更容易检查,因为终端上能看到连接状态。但仍要核实 SSID、完成门户、使用 HTTPS;网络无法确认时暂停敏感任务。
它可以提供网络路径,却不能替代雇主的 VPN、终端控制或设备策略。增加网络层之前先询问雇主。
先查门户和上游接入,再确认设备实际使用的路径,最后检查应用账户和连接状态。按顺序排查能减少无效改设置。
不一定。大方案可能减少重复配置,却增加路由器管理,也可能隐藏终端差异。只有当所有者能测试每台设备并解释备用路径时才采用。
免责声明:本文提供一般旅行与网络指导,不构成法律、雇主、运营商或产品支持建议。设备支持、网络规则和产品能力可能变化,请遵循最新官方说明。
来源:
Sources checked 2026 年 8 月 21 日。
延伸阅读:
注册即可免费体验全部高级功能。
*仅限新用户;每位用户只能获得一次试用。