开启 3 天免费试用
注册即可免费体验全部高级功能。
*仅限新用户;每位用户只能获得一次试用。
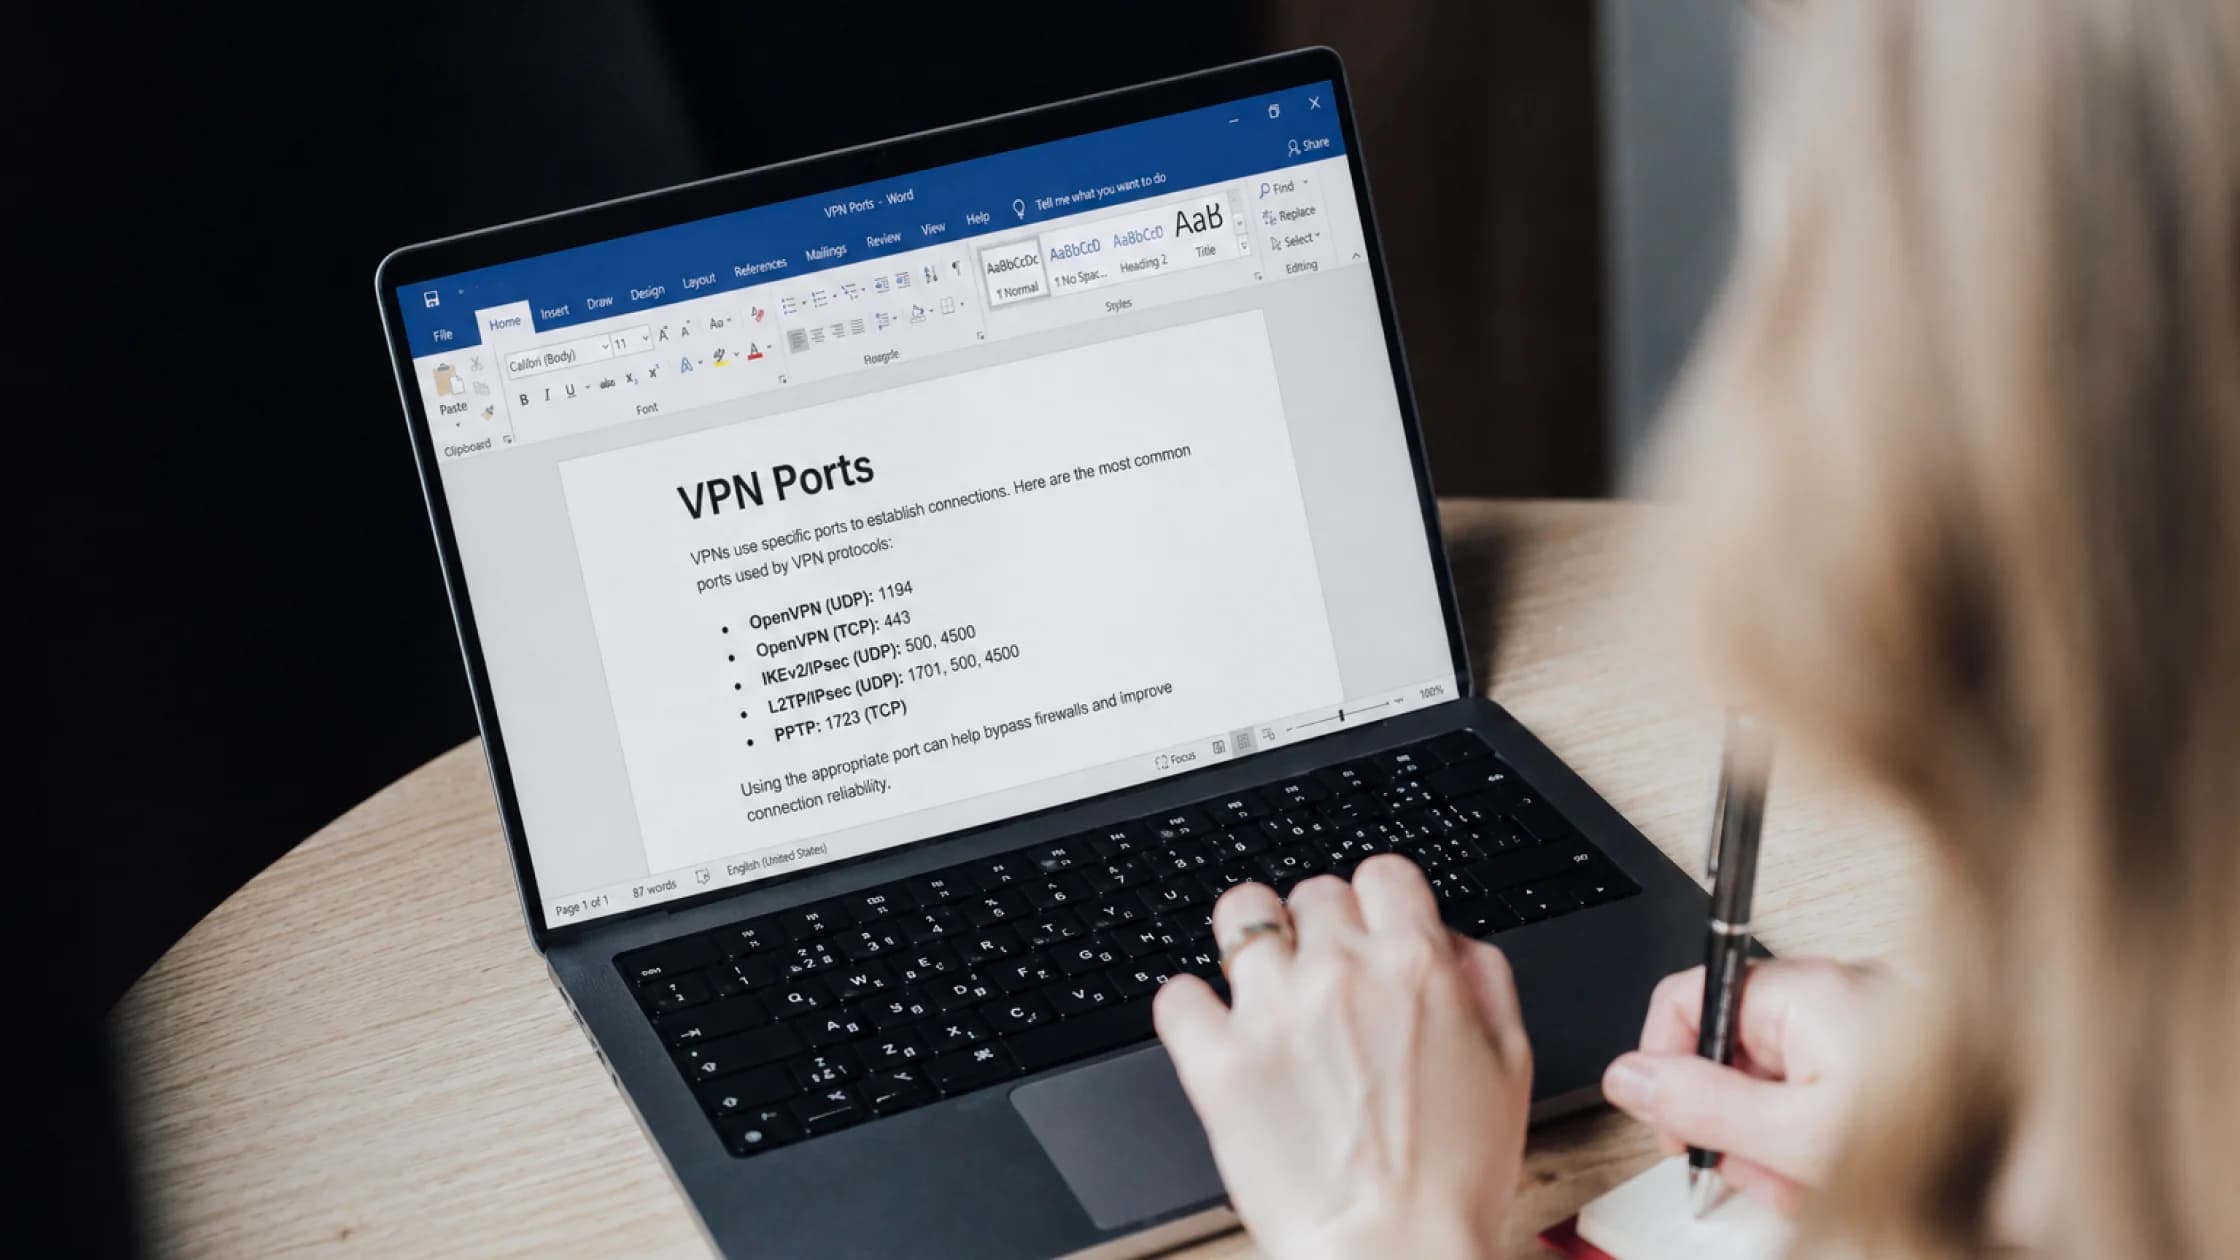

VPN 端口,可以简单理解成 VPN 流量进出设备和服务器时使用的“网络门牌号”。不同 VPN 协议常用的端口不同,这会直接影响连接方式、兼容性,以及在某些网络环境下是否容易被限速或封锁。[1][2][3]
如果你只是想先得到答案:VPN 不是只用一个固定端口。 OpenVPN 常见 1194,IPsec/IKEv2 常见 500 和 4500,L2TP 常见 1701,PPTP 常见 1723,SSTP 常见 443,而 WireGuard 默认常见 51820/UDP。[1][2][4][5][6]
如果你需要补齐 VPN 基础,可以先用这篇VPN 完整指南理清隧道、出口 IP、加密和路由,再回到本文。
关键要点
- VPN 端口不是“越大越快”或“越冷门越安全”,它首先是协议和网络栈的一部分。
- 一个 VPN 协议一般会绑定一种或几种典型端口,但很多产品也支持自定义或混淆传输。[1][4]
- 端口被封,不代表 VPN 整体坏了,更多时候是当前网络在针对某种协议特征或端口做限制。
443之所以常被提起,是因为它和 HTTPS 流量共享常见出口,更容易穿过严格网络环境。[6]- 选 VPN 时,比记端口更重要的是看它是否支持多协议切换和异常网络下的备用方案。
端口是传输层用来区分不同服务的数字编号。IANA 负责服务名和端口号注册;操作系统和网络设备则根据协议、端口和流量特征,判断一条连接该怎么转发、过滤或阻断。[1]
所以说“VPN 端口”,其实是在问:这个 VPN 协议一般通过哪个入口和外界通信?
它和你平时看到的 80、443、22 没什么大区别,只是承载的业务变成了 VPN 握手和隧道流量。
下面这张表更适合收藏。如果你想先把协议本身弄明白,再回来看端口会更顺,可以先读什么是 OpenVPN?原理、优缺点和适合人群和VPN 协议有哪些?OpenVPN、WireGuard 和 IKEv2 全讲清。
| 协议 | 常见端口 | 说明 |
|---|---|---|
| OpenVPN | 1194(默认,常见 UDP)[2] | 也可改走 TCP,很多服务支持自定义 |
| WireGuard | 51820/UDP(常见默认)[4] | 设计更轻量,通常走 UDP |
| IKEv2/IPsec | 500/UDP、4500/UDP[3] | 4500 常用于 NAT Traversal |
| L2TP/IPsec | 1701/UDP + IPsec 相关端口[5] | 旧一些,但仍能见到 |
| SSTP | 443/TCP[6] | 依赖 HTTPS 常见端口,穿透性较好 |
| PPTP | 1723/TCP + GRE[7] | 兼容老设备,但已不推荐 |
443 端口?因为 443 是 HTTPS 常用端口。很多网站、App 和企业服务都依赖它,所以网络管理员通常不可能简单粗暴地把 443 全封掉。[6]
不少 VPN 服务会提供“走 443”的连接方案。它不一定代表绝对隐身,但在严格网络环境里,确实更有机会通过。
这里有个很容易被忽略的点:被识别的往往不只是一串端口号,还包括握手特征、协议指纹和流量形态。 也就是说,就算你把协议搬到 443,也不代表一定不会被识别。
会有影响,但不是决定性因素。
速度更常受这些因素左右:
举个更直白的例子:很多人觉得某个端口“更快”,但更快的通常是背后的协议和当前线路,而不是端口号本身。想看更完整的协议差异,可以配合阅读VPN 协议有哪些?OpenVPN、WireGuard 和 IKEv2 全讲清。
原因大致有三类。
公司、学校、酒店或某些公共网络,可能会根据安全策略禁止未知 UDP 流量,或者只允许特定业务端口。
有些网络不只是看端口,也会结合协议握手、TLS 特征、包长模式和连接行为做识别。这也是为什么“换端口后还是连不上”并不少见。
高频短包、持续握手失败、端口扫描式尝试,都可能触发网络侧风控。
更省事的顺序一般是:
这比一上来盯着端口号更有效。多数用户遇到的也不是“端口知识不足”,而是“当前网络环境不适合当前协议”。如果你正在处理这类问题,可以接着看VPN 连不上怎么办?常见原因与修复思路。
不是。
这是一个很常见的误区。VPN 连接使用某个端口,指的是客户端与 VPN 服务器建立隧道时的通信入口;而端口转发,指的是把外部入站请求转给你本地设备或某个内部服务。两者完全不是同一层概念。
如果你经常把这两个词混在一起,建议顺手补一下什么是 VPN 端口转发?原理、用途和风险。
如果你不是网络工程师,记住下面三点就够了:
443 常被用来提高通过率,但不是万能钥匙不是。不同协议会用不同端口,很多服务还支持改走其他端口或不同传输方式。
最常见的是 1194,通常走 UDP。[2]
WireGuard 常见默认是 51820/UDP。[4]
因为它通常走 443/TCP,这和 HTTPS 常见端口一致,所以在部分严格网络里更容易通过。[6]
不一定。很多时候换协议、换传输方式或换网络环境,就能恢复连接。
443 端口上的 VPN 就一定不会被识别吗?不一定。443 的确更容易通过部分网络环境,但很多限制并不只看端口号,也会结合握手特征、流量模式和协议指纹判断。
不一样。前者是协议连接入口,后者是把外部入站请求转到内部设备,两者不是一回事。
免责声明:本文仅用于一般网络知识和安全教育,不构成网络部署、审查规避或合规建议。具体协议、端口和传输方式应以实际软件版本、设备系统和网络策略为准。
在《VPN 端口是什么常见端口、协议与被封锁原因详解》的 VPN 流程中,AethoVPN 是一个可选方案;依赖特定设备或地区前,应先核对当前官方应用可用性。
来源:
Sources checked 2026 年 5 月 8 日。
延伸阅读:
注册即可免费体验全部高级功能。
*仅限新用户;每位用户只能获得一次试用。