開啟 3 天免費試用
註冊即可免費體驗全部高級功能。
*只限新用戶;每位用戶只可獲得一次試用。
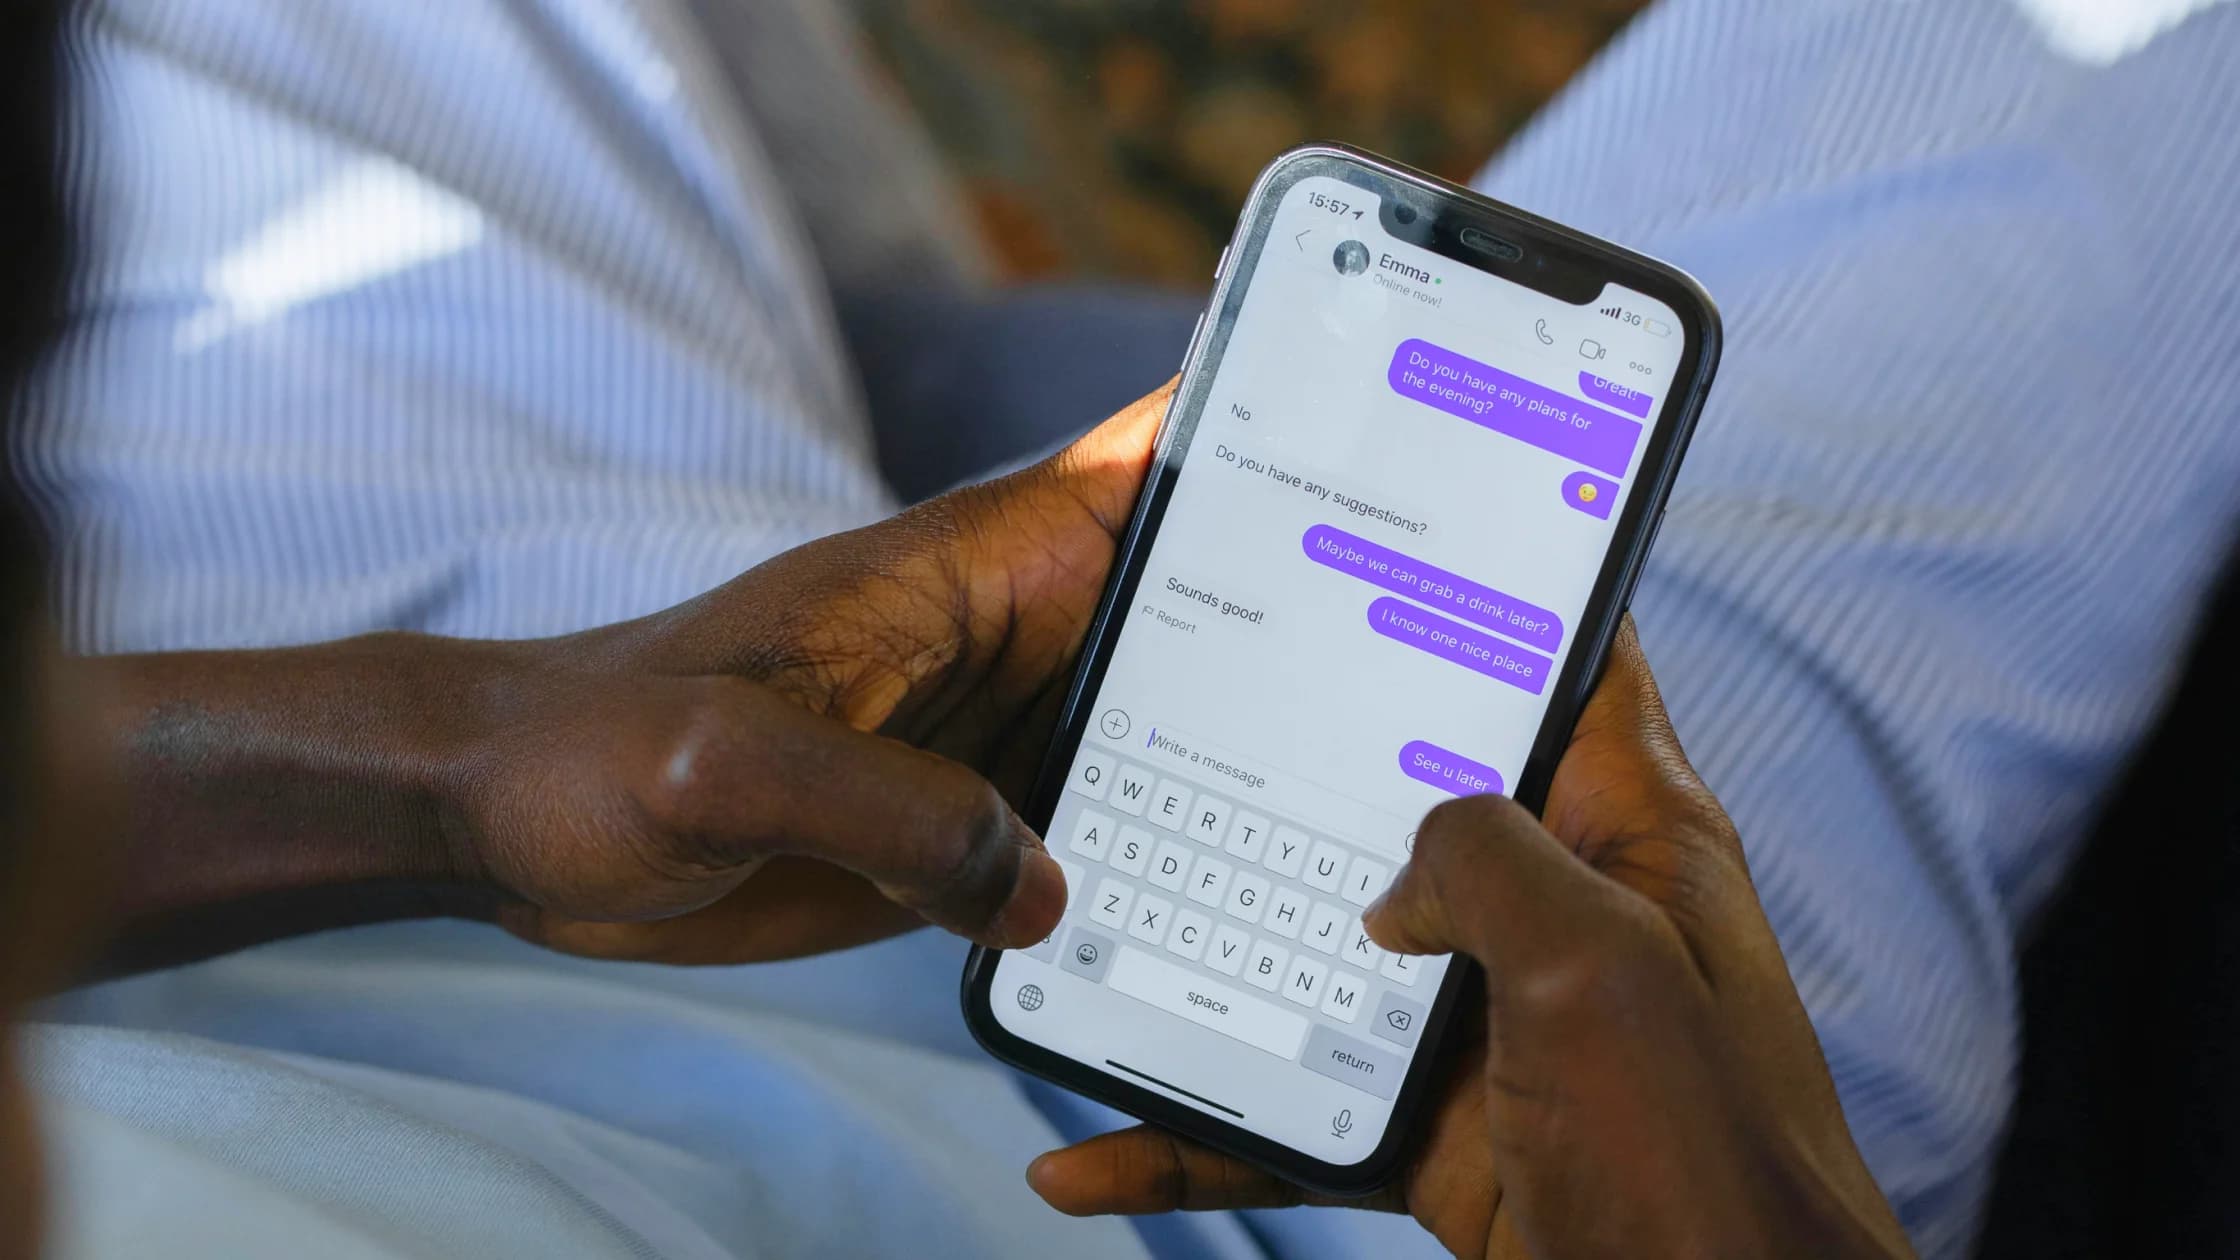

只回覆一條短訊,通常不會令你的手機立刻被黑客入侵。真正危險的,往往是你在回覆之後又點了連結、下載了檔案、交出驗證碼,或者讓騙徒確認「這個號碼有人在用」。[1][2]
短訊本身更像一個誘餌入口,而不是自動入侵按鈕。多數短訊詐騙的套路,是把你一步步引到更危險的動作上:點擊偽造網址、輸入帳戶、下載描述檔、授權遠端控制、交出一次性驗證碼。
也就是說,短訊只是開場,真正的攻擊發生在後續互動。這點和我們在釣魚攻擊防護指南裏說的一樣,攻擊者最擅長的不是技術轟炸,而是令你自己把門打開。
你一回覆,對方至少知道這不是空號,也知道你會看訊息、會互動。之後你收到的詐騙短訊、電話和社交工程嘗試,往往會更多。[2]
最常見的下一步就是「點這裏核實訂單」「回覆 Y 確認交易」「點擊連結更新地址」。FTC 反覆提醒,意外短訊裏的連結和附件都不應輕易打開。[2]
真正令帳戶失守的,常常不是那條短訊本身,而是你後來填寫的密碼、驗證碼、銀行卡資料、身份證明或安全問題答案。
如果對方把你引到假網站、假 APK、假配置檔案或遠端控制工具頁面,風險就會從「滋擾」升級到「裝置層面」。
如果你最近也遇到過利用情緒施壓的騙局,可以一併看看我們的社交工程攻擊解析。
不要再點連結,不要繼續解釋,不要補充資料,也不要按它要求去其他平台溝通。
優先處理電郵、網上銀行、支付、社交帳戶。最好在另一部可信裝置上更改,並同步開啟雙重驗證。
如果你給過卡號、驗證碼或付款資料,立刻聯絡銀行凍結卡片或監察異常交易。FTC 也建議盡快透過真實渠道聯絡相關機構。[2]
查看是否多出陌生 App、描述檔、代理設定、瀏覽器擴充功能或異常權限。必要時做完整安全掃描,或直接還原到乾淨備份。
把垃圾短訊轉發到 7726(即 SPAM),並在電訊商、短訊 App 或聊天平台裏舉報。[2]
哪怕內容像真的,也不要用短訊裏的號碼和連結回撥或回填。自己去官網或 App 裏找真實入口。你也可以把我們的數碼私隱保護完整指南當成長期自保清單。
無論 iPhone 還是 Android,系統原生過濾都值得開。它擋不住全部,但能隔走不少低成本群發詐騙。
補丁更新不能杜絕詐騙,但能降低你誤點後被已知漏洞繼續利用的機會。
改密碼、查帳單、登入帳戶這類動作,盡量不要在開放 Wi-Fi 下直接做。先確保連接鏈路安全,再處理帳戶問題。
通常不會立刻中毒,但這會告訴對方你的號碼活躍,後續更可能收到針對性詐騙。[2]
多數情況下問題不大。真正高風險的是點開連結、下載附件或輸入敏感資料。
單純回覆通常不會直接令裝置失守,但如果你接着點了釣魚連結、下載檔案或交出驗證碼,風險同樣很高。
立刻修改相關帳戶密碼,登出其他裝置登入,開啟雙重驗證,並聯絡對應平台和銀行處理。
因為人一慌就更容易跳過核驗流程。緊急感、恐懼和獎勵誘惑,是最典型的社交工程手法。[1]
VPN 不能阻止騙徒給你發短訊,但能在你處理帳戶、登入網站或使用公共 Wi-Fi 時,減少網絡傳輸層的暴露風險。
免責聲明
本文僅供一般網絡安全教育參考,不構成金融、法律或執法建議。若已涉及資金損失,請盡快聯絡銀行、電訊商和當地執法機構。
本文由 AethoVPN 發布;VPN 無法判斷回覆某則短訊是否已帶來帳戶、裝置或資金風險。
來源
Sources checked 2026 年 5 月 8 日。
延伸閱讀:
註冊即可免費體驗全部高級功能。
*只限新用戶;每位用戶只可獲得一次試用。