開啟 3 天免費試用
註冊即可免費體驗全部高級功能。
*只限新用戶;每位用戶只可獲得一次試用。

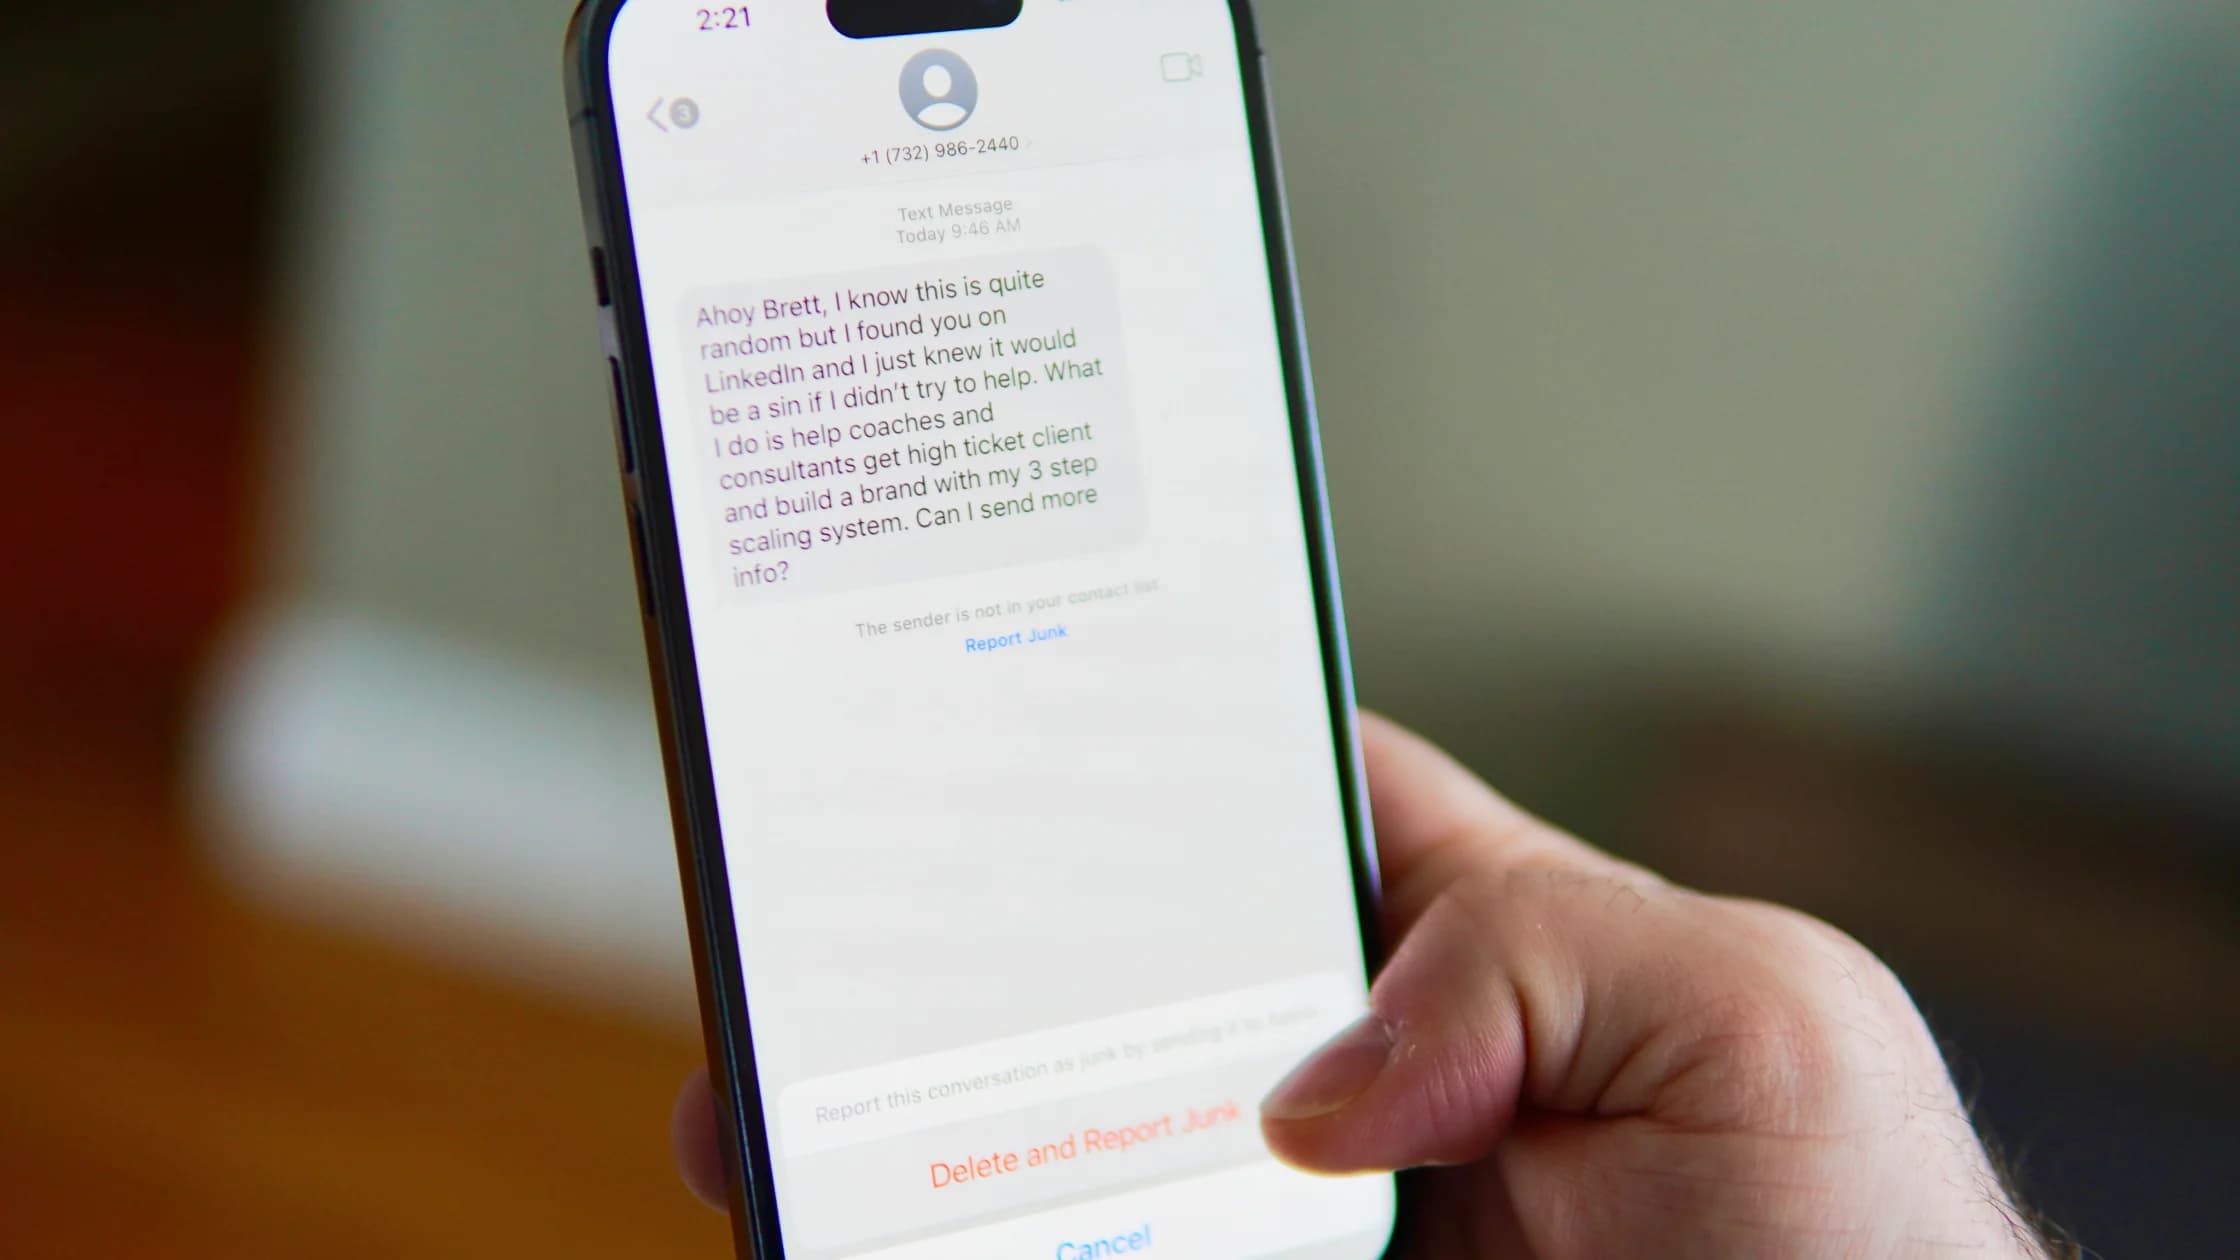
驗證碼是服務透過短訊、電郵或驗證器應用程式發出的一次性短代碼,用來確認正在完成登入、密碼重設或其他敏感步驟的人就是你本人。向你索取驗證碼的人,通常想冒充你完成這一步,這正是驗證碼騙局(又稱一次性密碼騙局或驗證碼釣魚)的核心。
驗證碼不是客戶服務用的參考編號,它往往是系統授權敏感步驟的最後一道證明。正常流程中,是你自己發起操作,並在官方畫面親自輸入驗證碼。騙局中,則是別人發起登入、重設、電話號碼登記、付款或帳戶連結,再要你讀出、轉寄或截圖驗證碼。FTC 的原則很直接:帳戶驗證碼是給你自己用的,向你索取驗證碼的人就是騙徒。[1]
關鍵要點
- 切勿把驗證碼告訴來電者、買家、賣家、招聘人員、支援人員或聊天聯絡人。
- 在你沒有發起任何操作時收到驗證碼,是有人可能正試探你帳戶或號碼的警號。
- 整則訊息都要讀完;許多供應商會寫明驗證碼授權甚麼,並警告不要分享。
- 如已分享驗證碼,找出發送它的服務,立即保護該個帳戶或登記。
服務供應商把一次性驗證碼用於不同目的:完成登入、確認密碼重設、批准交易、核實電話號碼擁有權、登記驗證器、連結外部帳戶或復原存取。傳送途徑只是含義的一部分;訊息內容、發送者、服務、時間和正在進行的操作,決定驗證碼能授權甚麼。
雙重認證常把密碼與臨時代碼組合:密碼是一重證明,代碼是另一重。如果犯罪分子已有密碼,騙到受害者的第二因素就可能完成登入。FTC 把它比作兩把鎖,並警告騙徒索取驗證碼,是因為還欠最後一把鑰匙。
並非每個驗證碼都用來證明現有帳戶的身份。電話號碼驗證碼可能讓別人把你的號碼連結到新服務。銀行驗證碼則可能批准登入、新增收款人、轉帳、加入信用卡或登記裝置,視乎機構而定。切勿以為看似細小無害的要求,後果也會細小。
| 驗證碼情境 | 正常情況 | 騙局情況 |
|---|---|---|
| 登入或密碼重設 | 你自己發起,並在官方 App 或網站輸入 | 來電者說需要驗證碼來「保護」帳戶 |
| 交易平台身份核實 | 平台在自己的介面內核實 | 買家要你轉寄發到你手機的驗證碼 |
| 銀行通知 | 你致電可信號碼,按認可步驟核實身份 | 打來的電話索取驗證碼,說要阻止詐騙或撤回付款 |
| 電話號碼登記 | 你明知是把號碼連結到自己的帳戶 | 陌生人說驗證碼能證明你是真正的賣家或真人 |
| 帳戶連結 | 你發起連接,並看得到兩項服務 | 聯絡人傳來連結、觸發驗證碼,再要你讀出來 |
冒充令索取要求顯得合理。假銀行調查員可能聲稱分享驗證碼能取消一筆詐騙轉帳;交易平台買家可能說驗證碼能證明你的貨品是真的;自稱支援人員的人可能說它用來核實身份、清除惡意軟件、阻止登入或結案;冒充朋友的人可能說驗證碼誤發到你的手機。
來電者可能從外洩資料或公開檔案得知你的姓名、銀行、電訊商、電郵或部分帳戶號碼。知道這些,並不證明對方代表該機構。
有些騙徒會在與你通話時觸發驗證碼。驗證碼到來似乎證明了來電者的身份,但真正的服務只是回應他們剛提交的要求。
在一種常見的交易平台版本中,騙徒聯絡刊登了貨品、尋寵啟事或服務的人,說需要核實刊登者是真人。他們用受害者的電話號碼發起 Google Voice 登記,令 Google 發出驗證碼。受害者一旦分享驗證碼,騙徒便可能用該號碼完成登記,取得 Voice 號碼再行騙。
FTC 解釋,這種騙局用受害者的驗證碼把 Google Voice 號碼連結到受害者的手機,並指引受影響用戶使用 Google 的號碼取回程序。[2]即時損害可能是電話號碼連結被濫用,而非電郵被入侵,但事件仍應促使你檢查帳戶。如果同一密碼、電郵或號碼也用於其他地方,請獨立檢查那些服務。
不要用驗證碼向陌生人「證明自己」。正當的交易平台可以在自家 App 內設計核實流程。買家或賣家毋須取得發到你個人帳戶的驗證碼,也能決定是否見面或完成平台交易。
來電者可能偽造銀行的來電顯示,提及一筆可疑付款,並主動提出保護你的帳戶。犯罪分子一邊讓受害者保持通話,一邊發起登入、密碼重設、轉帳、電子錢包登記或其他操作,然後索取驗證碼,有時更稱之為取消碼或個案碼。
安全的做法是掛線,並透過卡上、結單或官方 App 上的號碼聯絡銀行。FTC 警告,詐騙來電可能指示受害者轉移款項或透露資料,並建議使用確知真實的號碼聯絡銀行。[3]來電顯示、熟悉的等候音樂或準確的個人資料,都不能取代這通獨立撥打的電話。
如有轉帳正在處理,請立即聯絡銀行,不要等看來電者會否再打來。保存驗證碼訊息和交易詳情,但切勿把驗證碼傳給所謂調查員。真正職員的具體核實程序各有不同,但打來的電話不應需要你讀出一次性驗證碼,去授權他們聲稱要阻止的那項操作。
先停止對話。不點連結,把整則驗證碼訊息讀完。找出訊息提及的服務和所描述的操作。問自己:這次登入、重設、登記、付款或連結,是否我本人發起的?我是在自己開啟的官方畫面輸入驗證碼,還是把它交給另一個人?
如果操作不是你發起的,就不要輸入或分享驗證碼。結束通話或聊天。透過書籤或已知 App 開啟該服務,查看保安活動。用你已信任的聯絡方式聯絡該機構。在對方聯絡你的平台上封鎖並舉報詐騙帳戶。
| 暴露程度 | 發生了甚麼 | 應對 |
|---|---|---|
| 收到但未分享 | 有人可能發起了操作 | 不回應,檢查訊息提及的帳戶;密碼如外洩或重用,立即更改 |
| 只在你本人發起的官方流程中輸入 | 很可能屬正常使用 | 確認最終結果與你的意圖一致 |
| 讀出、轉寄或截圖給了別人 | 敏感授權可能已完成 | 立即保護相關服務,撤銷陌生的工作階段或操作 |
| 連同密碼、付款資料或遙距存取一併交出 | 多條入侵途徑 | 控制帳戶和付款;使用乾淨裝置;交由銀行或資訊保安支援團隊處理 |
由驗證碼的發送者入手。訊息通常寫明服務,有時也寫明操作。直接進入該服務,檢查近期登入、密碼重設、電話號碼連結、裝置、交易、復原資料和保安方式。攻擊者可能知道密碼的話就更改,並登出陌生的工作階段。移除不是你加入的復原資料、通行密鑰、驗證器登記或已連接應用程式。
如驗證碼來自銀行或支付服務,請立即致電可信的防詐騙熱線,準確說明你分享了哪個驗證碼、訊息寫了甚麼。請機構檢查登入、裝置登記、收款人、轉帳和卡片錢包的變更。如驗證碼涉及 Google Voice 登記,請使用官方取回程序。如涉及電郵,請檢查轉寄規則和寄件備份,因為電郵帳戶可重設許多其他帳戶。
出現陌生活動時,請按有人登入了我的帳戶中的復原次序處理。保存對話截圖、原本的訊息、發送者資料、時間和交易紀錄。向平台和相關的反詐騙機構舉報冒充行為。不要付錢給聲稱能取回帳戶的陌生人,那可能變成另一宗網上騙局。
驗證碼騙局的核心是社交工程:犯罪分子要求受害者透露驗證碼。在 SIM 卡騎劫中,攻擊者設法把受害者的流動電話服務或短訊轉到自己控制的 SIM 或 eSIM,因此可能毋須詢問受害者便收到驗證碼。兩者都會影響以短訊進行的認證,但機制和應對所需的證據不同。
MFA 疲勞利用反覆的批准提示和施壓,騙取的是一次點擊,而非讀出的驗證碼。短訊釣魚則指明欺騙性訊息經短訊傳送。驗證碼騙局可能由短訊、電話、電郵或交易平台聊天開始,而驗證碼本身可能經正當途徑送達。這些名稱可以重疊,但應變人員應準確記錄被索取、送達、分享和批准的分別是甚麼。
通用的防禦是讓授權留在你自己發起的流程內。可用時採用通行密鑰等較強的認證方式,保護電郵和流動電訊商帳戶,並檢查復原途徑。網絡安全指南把這些措施與獨有密碼、定期更新和事故準備放在一起說明。
會,銀行在正當操作中會使用驗證碼。警號是:打來的電話要你讀出一個用於你並未發起之操作的驗證碼。請掛線,獨立聯絡銀行。
不要把一次性驗證碼告訴主動聯絡你的人。如果是你主動聯絡支援,只按供應商的官方程序操作,並讀清驗證碼訊息說明它授權甚麼。
照這則警告行事。來電者的任何解釋都不能凌駕保安提示。停止交談,直接檢查帳戶。
過期驗證碼理應不能再授權原本的操作,但騙徒可能再申請一個,或已更改了某些設定。請檢查訊息提及的帳戶並停止聯絡。
可能有人在登入、密碼重設或登記表格輸入了你的電話號碼或電郵,有時只是輸入錯誤。這不一定代表密碼洩露,但也可能有人正嘗試登入:不要分享驗證碼,查看帳戶活動,並更改重用或已暴露的密碼。
仍要處理。撤銷陌生的工作階段,檢查復原和保安設定,並聯絡供應商。有些濫用很隱蔽,或稍後才出現。
不可以。截圖可能暴露完整驗證碼、發送者、帳戶線索,或 QR code 和復原資料。陌生人沒有正當理由需要這類證據。
向對方聯絡你所用的平台、被冒充的服務及相關的反詐騙機構舉報該帳戶或來電者。任何涉及金錢的操作,另行聯絡銀行。
本文提供一般安全資訊,並非判斷是否被入侵,也不是金融建議。請使用受影響供應商最新的復原步驟;敏感或高價值帳戶應尋求專業事故支援。
Sources checked 2026 年 10 月 4 日。
註冊即可免費體驗全部高級功能。
*只限新用戶;每位用戶只可獲得一次試用。