開啟 3 天免費試用
註冊即可免費體驗全部高級功能。
*只限新用戶;每位用戶只可獲得一次試用。
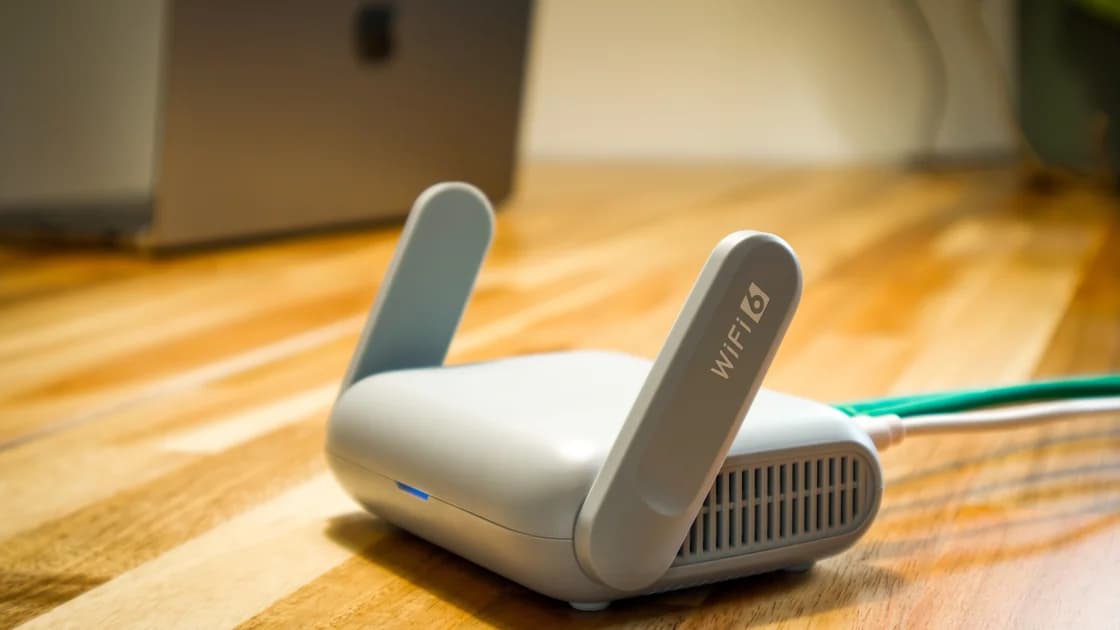

選擇旅遊路由器和 VPN 應用程式,其實是在決定由哪一層負責設定。路由器可以位於本地網絡和多部裝置之間,應用程式則保護正在執行它的那部裝置。短途旅程只帶一兩部裝置時,應用程式通常較容易檢查;只有在你願意承擔額外網絡設備責任時,才值得評估旅遊路由器。
關鍵要點
- VPN 應用程式是裝置層選擇,路由器是網絡路徑層選擇。
- 路由器不能證明每個終端都已更新、鎖定,或遵守相同策略。
- 酒店、車站等網絡的認證入口可能要先完成,VPN 路徑才有機會運作。
- 手提電腦和手機共用 Wi-Fi,不代表手機上的 VPN 會自動涵蓋手提電腦。
- 選擇你能在出發前測試和排查的最小方案。
旅遊路由器是連接上游網絡、再提供本地 Wi-Fi 的小型網絡設備。它可能有自己的管理頁面、韌體、登入資料和連線規則。這些都由路由器用戶負責,場地網絡或每個終端的應用程式不會代你保證它們正確。
VPN 應用程式在手機、手提電腦等終端上運作,通常為這部裝置的流量建立到 VPN 閘道的保護路徑。以 AethoVPN 走終端路線時,做法很具體:Windows 手提電腦安裝 .exe 安裝檔,Debian 或 Ubuntu x64 手提電腦安裝 .deb 套件,Android 手機或平板電腦安裝 APK,iPhone、iPad 和 Mac 則透過官網設定精靈取得配置,這需要 Pro 或 Premium 計劃。官方網站列出的是這些入口,並無列出旅遊路由器韌體或路由器設定,所以路由器支援應視為未經確認。[1]若選擇逐部裝置保護,便為每部終端安裝對應的應用程式,出發前在每部裝置上測試連接及重新連接;想用真正要帶的裝置試一次,可以用電郵開始 3 天免費試用。
這個分別很重要:網絡可以共用,但安全決定仍然分開。透過路由器連接的手提電腦,不會繼承路由器的更新狀態,也不會自動取得螢幕鎖、瀏覽器安全、帳戶控制或應用程式權限。
| 比較因素 | 旅遊路由器 | 裝置上的 VPN 應用程式 | 個人熱點 | 公共 Wi‑Fi |
|---|---|---|---|---|
| 主要控制點 | 網絡設備及其上游連線 | 執行應用程式的手機、手提電腦或平板 | 手機的流動網絡分享和熱點設定 | 場地接入點及其登入入口 |
| 可能涵蓋範圍 | 實際使用路由器路徑的裝置 | 開啟隧道的那部終端 | 加入熱點的裝置 | 加入已核實場地網絡的裝置 |
| 設定責任 | 你管理韌體、管理員入口和網絡規則 | 你管理應用程式、帳戶和裝置狀態 | 你管理手機、密碼、分享狀態和電量 | 你核對 SSID、入口和場地規則 |
| 入口處理 | 路由器可能要加入或透過場地入口 | 裝置可能要先完成普通 Wi-Fi 認證 | 通常要先讓手機取得流動網絡服務 | 先完成官方入口,再啟動 VPN |
| 故障定位 | 上游、路由器、本地 Wi-Fi,再到終端 | 裝置網絡、應用程式狀態、帳戶,再到目標服務 | 覆蓋、電量、套餐規則、手機分享,再到終端 | SSID、入口、上游服務,再到終端 |
| 較適合 | 多部兼容裝置和已準備好的設定 | 能逐部測試的一兩部裝置 | 流動網絡可信而只需連接指定裝置 | 已核實場地網絡上的低風險任務 |
這張表比較的是責任,不是安全排名。任何一條路徑都可能設定錯誤、斷線,或被上游網絡限制。
如果你只帶手機和手提電腦、經常切換網絡,或不想多帶一枚電池和一個管理頁面,應用程式通常是更直接的起點。出發前為自己攜帶的每部受支援裝置安裝應用程式,用帳戶持有人的登入資料登入,並在可信網絡上測試。
連接酒店、車站或咖啡店網絡時,先核實準確的 SSID,再完成正常登入頁面。入口只是接入步驟,不代表之後的每個目的地都可信。VPN 認證入口排查指南解釋了為甚麼要先完成普通網頁認證。
應用程式方案亦較容易向受管理裝置的擁有人說明。僱主或學校可能要求特定 VPN、憑證、終端代理或遙距存取方式。NIST 把終端、身份驗證和遙距存取路徑視為遙距工作系統中互相獨立的部分。[3]未經允許,不要在該策略上疊加個人應用程式。即使在受管理的手提電腦前面放置旅遊路由器,也不會消除所有者的責任。
如果多部裝置需要使用同一條已準備好的本地網絡,而且你願意測試完整路徑,路由器可能有幫助。出發前確認上游連線方式、管理員登入資料、韌體更新、復原步驟,以及會加入的具體裝置。
不要把「所有裝置都連到路由器」理解為「所有裝置都有相同保護」。平板可能繞過路由器,裝置可能回落到流動數據,應用程式也可能失敗而本地 Wi-Fi 看起來仍然正常。請在每部終端上分別檢查連線和 VPN 狀態。
住宿網絡還會增加依賴。有些網絡需要瀏覽器入口、房間代碼或逐部裝置登記;路由器未必能按場地預期的方式完成流程。如果入口無法核實,使用可信的備用連線,不要試圖繞過接入控制。
按三層順序排查,避免把某一層的失敗歸咎於另一層:
如果一部終端失敗而另一部正常,除非有相反證據,否則先按終端問題處理。如果換場地後所有終端都失敗,先查上游和入口,再反覆修改應用程式設定。便攜式熱點和公共 Wi-Fi 的比較另行解釋誰控制第一跳本地網絡。
無論哪種選擇,都不會自動更新疏於維護的裝置、阻止電腦被盜、驗證釣魚網站,或取代僱主的存取策略。CISA 把聯網裝置視為完整電腦,並建議更新、備份、做好實體保護,同時小心使用公共網絡和不受控制的充電設備。[2]
路由器也不會把共用房間、酒店桌面或借來的電腦變成可信終端。應用程式不會令未知 SSID 變得合法,也不能在上游沒有服務時創造互聯網。準備離線車票、聯絡人和地圖,讓網絡故障不至於迫使你走不安全的捷徑。
可以按以下順序判斷:
最好的答案,是邊界清晰、你能檢查的那套設定。範圍越小通常越容易驗證;更大的共用路徑只有在額外管理責任被明確接受時才值得使用。
不能自動取代。路由器可以改變真正使用它的裝置的網絡路徑,而 VPN 應用程式執行在具體終端上。你仍要分別核實路由器路徑和每部裝置的保護狀態。
不能。應用程式通常保護開啟它的那部裝置。其他裝置需要各自受支援的設定,或一個已單獨驗證的網絡設計;不要根據共用 Wi-Fi 推斷涵蓋範圍。
只有在你能核實酒店網絡規則並安全管理路由器時才考慮。有些酒店需要瀏覽器入口或逐部裝置登記,路由器未必能順利完成。
它可能較容易檢查,因為終端上能看到連線狀態。但仍要核實 SSID、完成入口、使用 HTTPS;網絡無法確認時暫停敏感工作。
它可以提供網絡路徑,卻不能取代僱主的 VPN、終端控制或裝置策略。增加網絡層之前先詢問僱主。
先查入口和上游接入,再確認裝置實際使用的路徑,最後檢查應用程式帳戶和連線狀態。按順序排查能減少無效改設定。
不一定。大型方案可能減少重複設定,卻增加路由器管理,也可能隱藏終端差異。只有當負責人能測試每部裝置並解釋備用路徑時才採用。
免責聲明:本文提供一般旅遊與網絡指引,不構成法律、僱主、營運商或產品支援建議。裝置支援、網絡規則和產品能力可能變更,請遵循最新官方說明。
來源:
Sources checked 2026 年 8 月 21 日。
延伸閱讀:
註冊即可免費體驗全部高級功能。
*只限新用戶;每位用戶只可獲得一次試用。