開啟 3 天免費試用
註冊即可免費體驗全部高級功能。
*只限新用戶;每位用戶只可獲得一次試用。
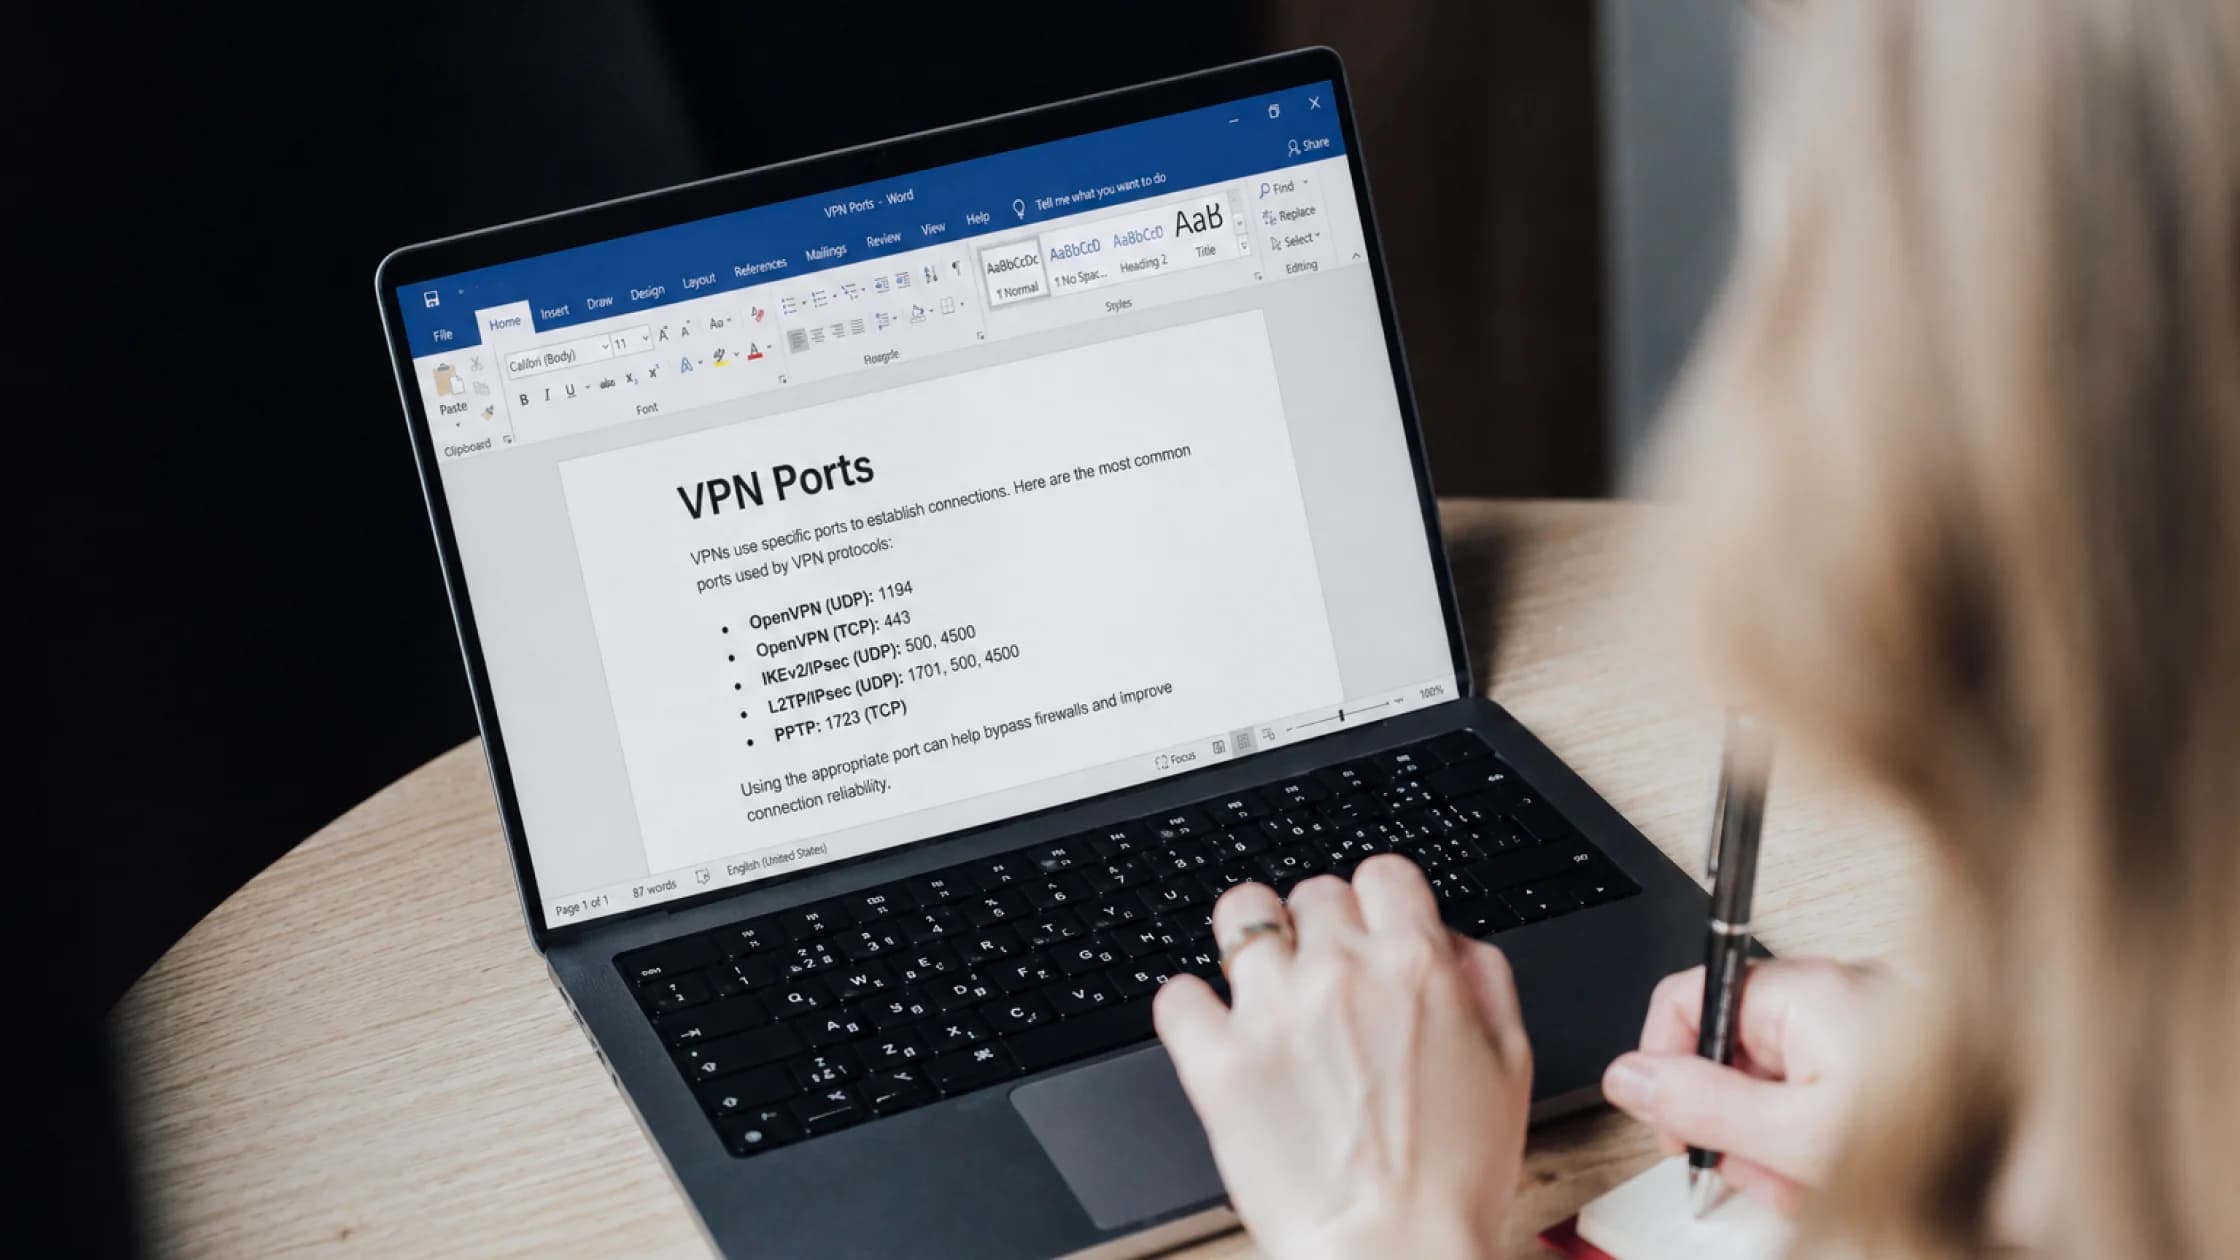

VPN 端口可以簡單理解為 VPN 流量進出裝置和伺服器時使用的「網絡門牌號碼」。不同 VPN 協議常用的端口不同,這會直接影響連線方式、兼容性,以及在某些網絡環境下是否容易被限速或封鎖。[1][2][3]
如果你只想先看答案:VPN 並不是只用一個固定端口。 OpenVPN 常見 1194,IPsec/IKEv2 常見 500 和 4500,L2TP 常見 1701,PPTP 常見 1723,SSTP 常見 443,而 WireGuard 常見預設是 51820/UDP。[1][2][4][5][6]
如果你需要補齊 VPN 基礎,可以先用這篇VPN 完整指南理清隧道、出口 IP、加密和路由,再回到本文。
關鍵要點
- VPN 端口不是「越大越快」或「越冷門越安全」,它首先是協議和網絡棧的一部分。
- 一種 VPN 協議通常會綁定一種或幾種典型端口,但很多產品也支援自訂或混淆傳輸。[1][4]
- 端口被封,不代表 VPN 整體壞了,更多時候是目前網絡正在限制某種協議特徵或端口。
443常被提起,是因為它和 HTTPS 流量共享常見出口,在嚴格網絡環境中較容易通過。[6]- 選 VPN 時,比背端口表更重要的是看它是否支援多協議切換和異常網絡下的後備方案。
端口是傳輸層用來區分不同服務的數字編號。IANA 負責服務名和端口號註冊;操作系統和網絡設備則會根據協議、端口和流量特徵,判斷一條連線應該如何轉發、過濾或阻斷。[1]
所以說「VPN 端口」,其實是在問:這個 VPN 協議一般會透過哪個入口和外界通訊?
它和你平時看到的 80、443、22 沒有太大分別,只是承載的業務變成了 VPN 握手和隧道流量。
下面這張表更適合收藏。如果你想先把協議本身弄清楚,再回頭看端口會更順,可以先讀甚麼是 OpenVPN?原理、優缺點和適合人群和VPN 協議有哪些?OpenVPN、WireGuard 和 IKEv2 全講清。
| 協議 | 常見端口 | 說明 |
|---|---|---|
| OpenVPN | 1194(預設,常見 UDP)[2] | 也可改走 TCP,很多服務支援自訂 |
| WireGuard | 51820/UDP(常見預設)[4] | 設計較輕量,通常走 UDP |
| IKEv2/IPsec | 500/UDP、4500/UDP[3] | 4500 常用於 NAT Traversal |
| L2TP/IPsec | 1701/UDP + IPsec 相關端口[5] | 較舊,但仍然能見到 |
| SSTP | 443/TCP[6] | 依賴 HTTPS 常見端口,穿透性較好 |
| PPTP | 1723/TCP + GRE[7] | 兼容舊設備,但已不建議使用 |
443 端口?因為 443 是 HTTPS 常用端口。很多網站、App 和企業服務都依賴它,所以網絡管理員通常不可能簡單粗暴地把 443 全部封掉。[6]
不少 VPN 服務會提供「走 443」的連線方案。它不一定代表絕對隱身,但在嚴格網絡環境裏,確實更有機會通過。
這裏有個很容易被忽略的重點:被識別的往往不只是一串端口號,還包括握手特徵、協議指紋和流量形態。 也就是說,即使你把協議搬到 443,也不代表一定不會被識別。
會有影響,但不是決定性因素。
速度更常受這些因素左右:
舉個更直接的例子:很多人覺得某個端口「更快」,但更快的通常是背後的協議和目前線路,而不是端口號本身。想看更完整的協議差異,可以配合閱讀VPN 協議有哪些?OpenVPN、WireGuard 和 IKEv2 全講清。
原因大致有三類。
公司、學校、酒店或某些公共網絡,可能會根據安全政策禁止未知 UDP 流量,或只允許特定業務端口。
有些網絡不只是看端口,也會結合協議握手、TLS 特徵、封包長度模式和連線行為做識別。這也是為甚麼「換端口後還是連不上」並不少見。
高頻短包、持續握手失敗、像端口掃描一樣不斷嘗試,都可能觸發網絡側風控。
更省事的順序一般是:
這比一開始就盯着端口號更有效。多數用戶遇到的也不是「端口知識不足」,而是「目前網絡環境不適合目前協議」。如果你正在處理這類問題,可以接着看VPN 連不上怎麼辦?常見原因與修復思路。
不是。
這是一個很常見的誤解。VPN 連線使用某個端口,指的是客戶端與 VPN 伺服器建立隧道時的通訊入口;而端口轉發,指的是把外部入站請求轉給你的本地裝置或某個內部服務。兩者完全不是同一層概念。
如果你經常把這兩個詞混在一起,建議順手補一下甚麼是 VPN 端口轉發?原理、用途和風險。
如果你不是網絡工程師,記住下面三點就夠了:
443 常被用來提高通過率,但不是萬能匙不是。不同協議會用不同端口,很多服務還支援改走其他端口或不同傳輸方式。
最常見的是 1194,通常走 UDP。[2]
WireGuard 常見預設是 51820/UDP。[4]
因為它通常走 443/TCP,這和 HTTPS 常見端口一致,所以在部分嚴格網絡裏更容易通過。[6]
不一定。很多時候換協議、換傳輸方式或換網絡環境,就能恢復連線。
443 端口上的 VPN 就一定不會被識別嗎?不一定。443 的確更容易通過部分網絡環境,但很多限制並不只看端口號,也會結合握手特徵、流量模式和協議指紋判斷。
不一樣。前者是協議連線入口,後者是把外部入站請求轉到內部裝置,兩者不是一回事。
免責聲明:本文僅用於一般網絡知識和安全教育,不構成網絡部署、審查規避或合規建議。具體協議、端口和傳輸方式應以實際軟件版本、裝置系統和網絡政策為準。
在《VPN 端口是甚麼常見端口、協議與被封鎖原因詳解》的 VPN 流程中,AethoVPN 是一個可選方案;依賴特定裝置或地區前,應先核對目前官方應用程式可用性。
來源:
Sources checked 2026 年 5 月 8 日。
延伸閱讀:
註冊即可免費體驗全部高級功能。
*只限新用戶;每位用戶只可獲得一次試用。