Начните бесплатный 3-дневный пробный период
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.
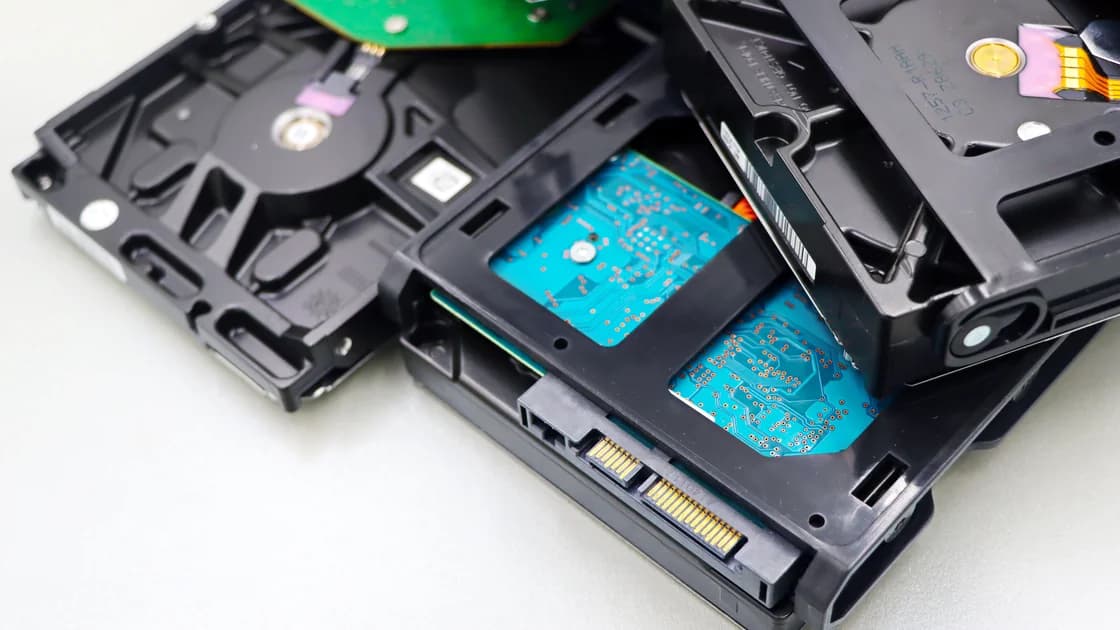

Что такое NAS? Сетевое хранилище, или NAS, — это компьютер, предназначенный для файловых и дисковых служб в локальной сети. Оно полезно, когда нескольким людям или устройствам нужно постоянно доступное общее хранилище и кто-то готов отвечать за аккаунты, обновления, диски, резервные копии и восстановление.
После выбора оборудования используйте чек-лист первой настройки NAS, чтобы отдельно настроить хранилище, учётные записи, общие папки, резервирование и проверку восстановления.
Ключевые выводы
- NAS отдаёт файлы по сети; внешний диск обычно обслуживает подключённый к нему компьютер.
- Централизация упрощает общий доступ, но создаёт важную систему, которую нужно защищать и резервировать.
- RAID повышает доступность при некоторых отказах диска, но не является отдельной резервной копией.
- Каждому пользователю нужны отдельный аккаунт и только те права, которые требуются для его папок.
- Для удалённого доступа используйте поддерживаемую производителем защищённую схему, а не открытый в интернет административный порт.
Если вы диагностируете подключение клиента, а не выбираете хранилище, начните с руководства по устройствам и приложениям. Выбор NAS начинается с данных, общего доступа, обслуживания и восстановления, а не с покупки самого большого корпуса.
Сетевое хранилище — это файловое хранилище, подключённое к сети, к которому клиенты обращаются через поддерживаемые службы общего доступа к файлам. Типичное домашнее NAS содержит один или несколько дисков, небольшую операционную систему, сетевые интерфейсы, учётные записи пользователей, общие папки и инструменты управления.
NIST SP 800-209 рассматривает NAS в рамках более широкого перехода от непосредственно подключённых накопителей к сетевому и облачному хранению. Документ также подчёркивает, что сетевое хранение усложняет управление и добавляет обязанности по безопасности: аутентификацию, авторизацию, контроль конфигурации, защиту данных, изоляцию и восстановление.[1]
Клиенты могут подключаться по протоколам вроде SMB или NFS, если их поддерживают и NAS, и клиент. NAS решает, какой аккаунт может читать или изменять каждую общую папку. На нём также могут работать приложения, индексация медиа, фотоархивы или службы синхронизации, но эти дополнения увеличивают объём ПО, которое нужно обновлять и контролировать.
Правильный выбор зависит от того, кому нужны данные, где они нужны и кто будет обслуживать систему.
| Решение | Когда подходит | Преимущество | Ответственность |
|---|---|---|---|
| Внешний диск | Один основной компьютер или редкий ручной перенос | Просто, напрямую, переносимо | Подключать, шифровать и вести отдельные резервные копии |
| NAS | Несколько локальных клиентов, общие папки, медиа или автоматические локальные копии | Централизованный доступ и общий доступ по аккаунтам | Оборудование, обновления, права, мониторинг и резервное копирование |
| Облачное хранилище | Доступ из разных мест без обслуживания домашнего сервера | Инфраструктура провайдера и простой удалённый доступ | Защита аккаунта, подписка, выбор синхронизации и ограничения провайдера |
| NAS плюс отдельная копия | Важные общие данные, которым нужны локальный доступ и варианты восстановления | Быстрый локальный доступ плюс ещё одна копия для восстановления | Обслуживать обе системы и проверять восстановление |
NAS не становится автоматически приватным только потому, что стоит дома. Приложения с облачной связью, ретрансляторы удалённого доступа, аккаунты администраторов и открытые службы расширяют границу доверия.
NAS полезно, когда модель общего сервиса решает повторяющуюся задачу:
Главная причина — не объём как таковой, а потребность в управляемом сетевом доступе с нескольких клиентов. Если все данные принадлежат одному ноутбуку, а диск используется раз в месяц, зашифрованный внешний накопитель и дисциплинированное резервное копирование могут оказаться проще.
Не покупайте NAS, если не хотите администрировать ещё один компьютер. Ему нужны обновления прошивки и приложений, контроль дисков, проверка аккаунтов, уведомления и тренировка восстановления. Если этим пренебрегать, удобное центральное хранилище превращается в стареющую единую точку отказа.
NAS, вероятно, не нужно, если:
Нет. RAID объединяет диски ради доступности или производительности. В зависимости от схемы он может позволить NAS продолжить работу после отказа диска, но не создаёт независимую копию с историей.
Сам по себе RAID не защищает от:
CISA рекомендует хранить офлайн-копии критичных данных в зашифрованном виде и регулярно проверять их доступность и целостность. Агентство предупреждает, что программы-вымогатели могут искать доступные резервные копии, чтобы удалить или зашифровать их.[2] Для домашнего NAS это значит, что хотя бы одна копия для восстановления не должна постоянно оставаться доступной для записи с теми же учётными данными, что и основные общие папки.
Используйте снимки или версии, если NAS их поддерживает, но считайте их лишь одним уровнем восстановления. Добавьте отдельный внешний диск, другое защищённое место или облачное резервирование в зависимости от ценности и чувствительности данных. Затем по расписанию восстанавливайте образцы файлов: уведомление об успешном задании не доказывает, что данные можно вернуть.
Создайте по аккаунту на каждого человека или сервис. Общие учётные данные администратора мешают ограничить доступ, отозвать права одного пользователя или понять, кто изменил файл.
Начните с таких правил:
Размещайте NAS в доверенной части домашней сети. Гостевая сеть Wi‑Fi обычно должна блокировать доступ к нему. Если IoT-устройству нужна одна медиапапка, выдайте узкий доступ к ней, а не открывайте все личные папки всему сегменту.
Не открывайте страницу управления NAS или порты общего доступа к файлам напрямую в публичный интернет только потому, что роутер умеет перенаправлять порты. Публичная доступность увеличивает поверхность атаки, и безопасность NAS начинает зависеть от того, что каждая включённая служба правильно обновлена и защищена.
Предпочитайте актуальную защищённую схему удалённого доступа, поддерживаемую производителем, или осознанно администрируемый частный доступ. Проверьте шифрование, защиту аккаунтов, поддержку обновлений, журналирование, отзыв доступа и то, через какую инфраструктуру проходит соединение. Потребительское VPN-приложение на ноутбуке само по себе не создаёт безопасный входящий доступ к домашнему NAS.
Используйте отдельные аккаунты удалённого доступа с узкими правами. Отключайте удалённый доступ, когда он не нужен, и проверьте, что локальные копии продолжают создаваться, если удалённый сервис недоступен. Прежде чем считать роутер и NAS единой доверенной зоной, изучите безопасность домашнего Wi‑Fi.
NAS требует небольшого регулярного распорядка:
Предупреждения о состоянии дисков полезны, но это не прогноз. Диск может отказать без долгого предупреждения, а исправный диск не защитит от удаления или взлома аккаунта. Схема восстановления важнее панели, где все диски отмечены зелёным.
Запишите ответы до сравнения моделей:
Если ответ о резервной копии — «массив RAID», схема не завершена. Если никто не отвечает за обновления и проверку восстановления, более простой вариант хранения может оказаться безопаснее.
Нет. NAS — сетевой компьютер с операционной системой, аккаунтами, службами и обязанностями по обслуживанию. Внешний диск обычно зависит от компьютера, к которому он подключён.
Да, локальный общий доступ к файлам может работать в домашней сети без интернета. Облачные ретрансляторы, удалённый доступ, обновления, уведомления и некоторые приложения могут требовать интернет.
Не всегда. Несколько дисков дают больше объёма или отдельные варианты RAID, но не отменяют отдельную резервную копию. Выбирайте схему дисков исходя из целей доступности и восстановления.
Нет. Зеркалирование может сохранить работу системы после отказа одного диска, но удаление, шифровальщик, повреждение корпуса и ошибки администратора могут затронуть оба диска.
Да, если он пользуется NAS. Отдельные аккаунты позволяют выдавать подходящие права, проще отзывать доступ и лучше видеть действия, чем один общий логин.
Многие продукты поддерживают удалённый доступ, но его наличие не делает любой способ безопасным. Используйте поддерживаемую защищённую схему, надёжные аккаунты, обновления и узкие права; не открывайте порты администрирования напрямую.
Ни то ни другое не безопаснее всегда. Облако переносит инфраструктурные обязанности на провайдера, а NAS даёт больше локального контроля и обязанностей по обслуживанию. Защита аккаунта и независимое восстановление важны в обоих случаях.
По регулярному графику и после существенных изменений конфигурации. Восстановите типичные файлы в отдельное место и убедитесь, что они открываются, а не полагайтесь только на сообщение об успешном задании.
Отказ от ответственности: статья содержит общую техническую информацию и информацию по безопасности. Требования зависят от ценности и чувствительности данных.
Одно соединение AethoVPN не откроет NAS удалённо и не защитит хранящиеся файлы; избыточность и права доступа настраиваются на NAS.
Источники:
Sources checked 24 августа 2026 г.
Рекомендуемые статьи:
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.