Начните бесплатный 3-дневный пробный период
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.
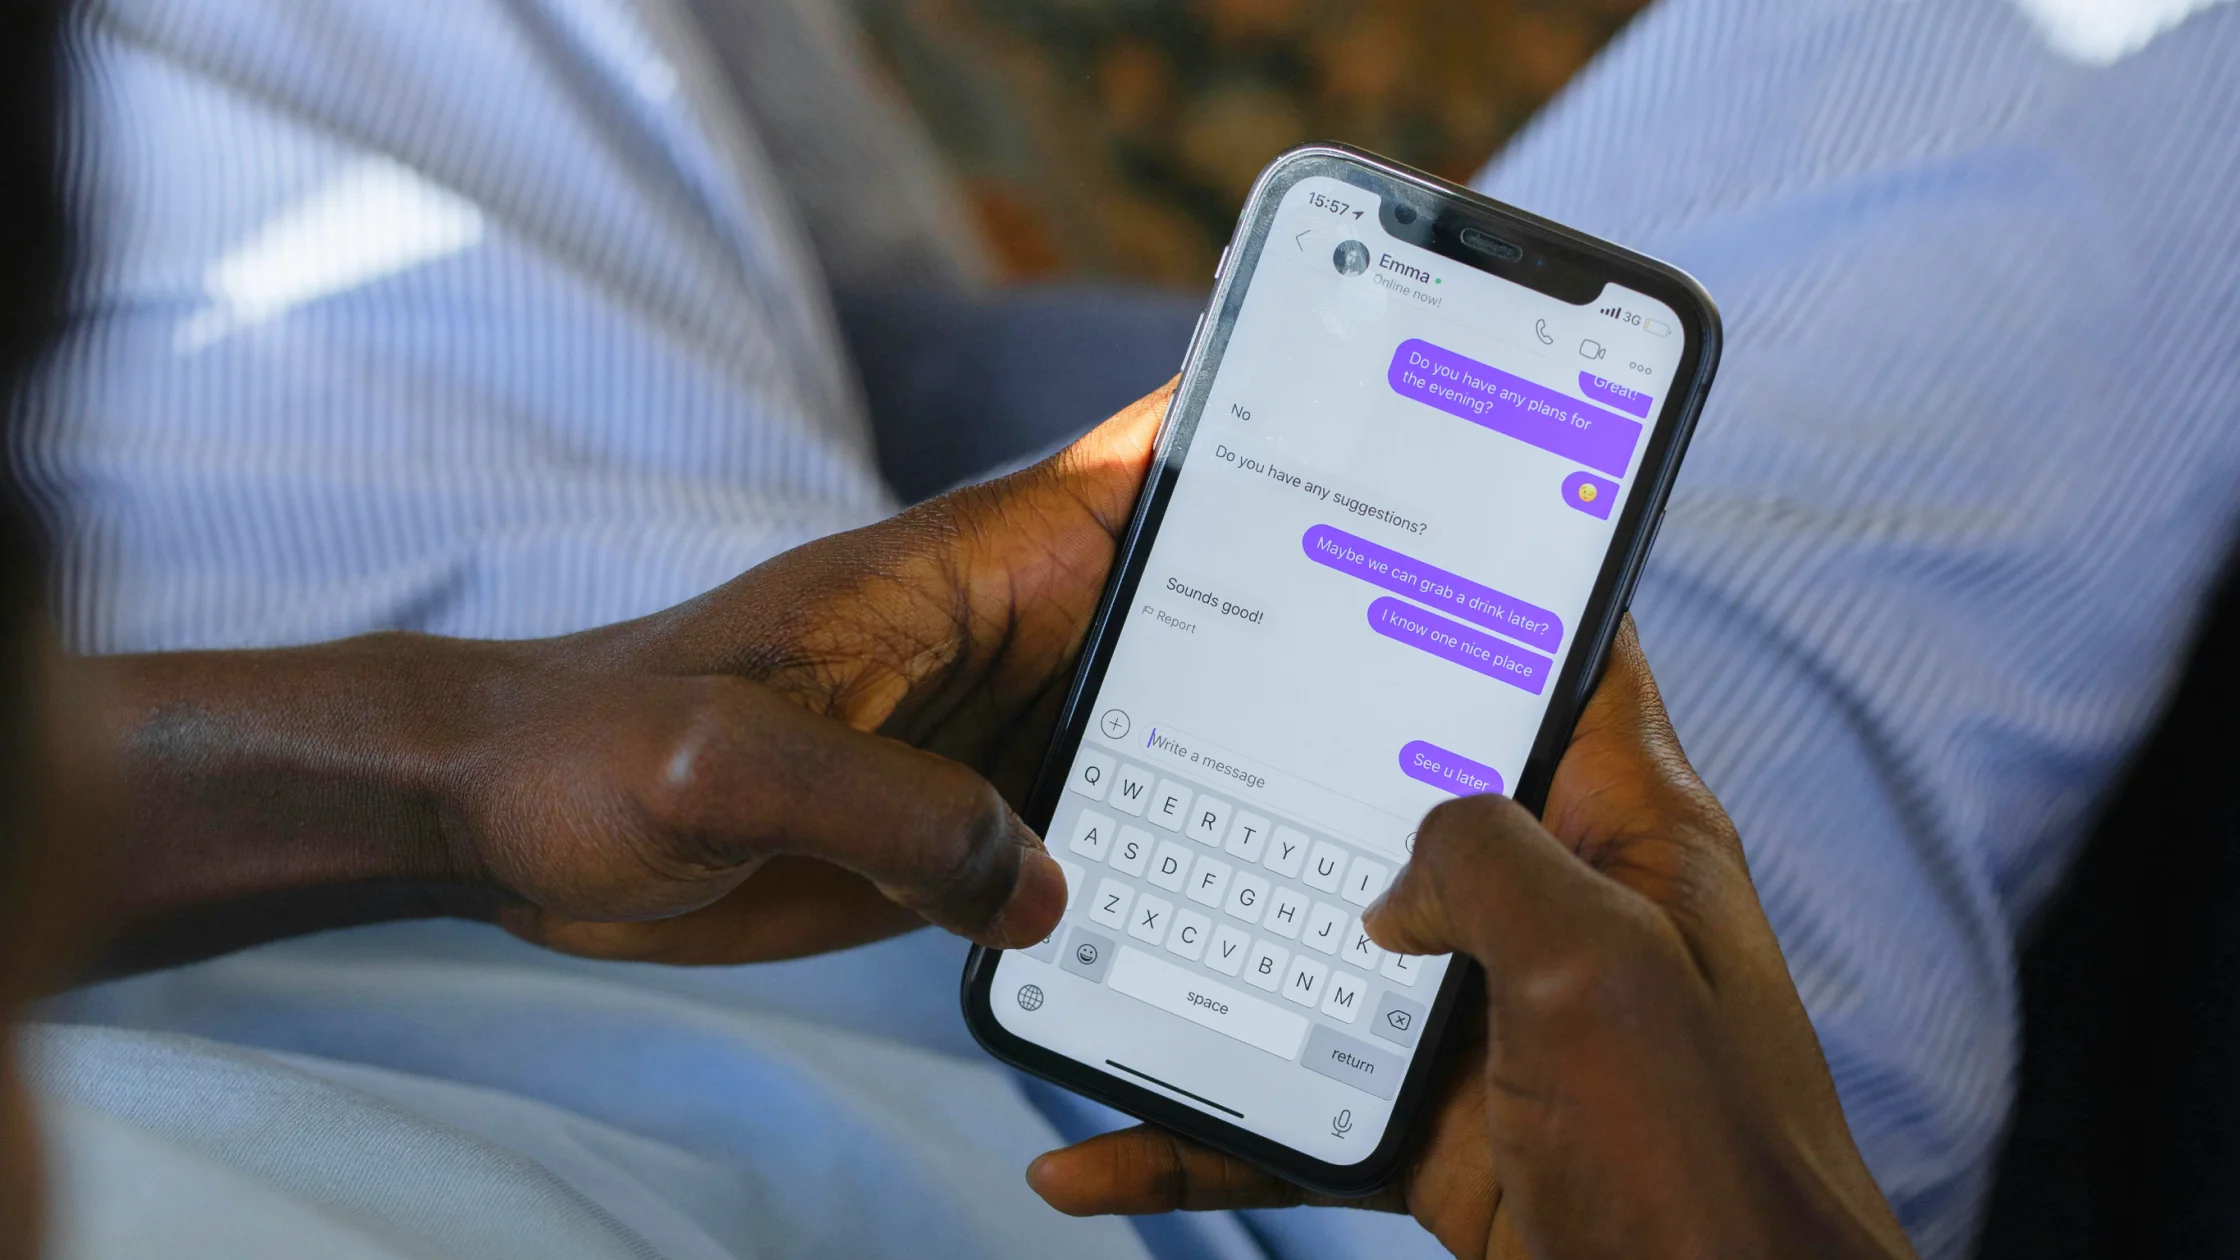

Можно ли быть взломанным, просто ответив на SMS? Один ответ обычно не приводит к мгновенному взлому телефона. Настоящая опасность часто начинается после ответа: вы переходите по ссылке, скачиваете файл, отдаёте код подтверждения или просто показываете мошеннику, что номер активен.[1][2]
Ключевые выводы:
- Один ответ на SMS обычно не приводит к мгновенному взлому телефона.
- Настоящая опасность начинается после ответа: переход по ссылке, загрузка файла, передача кода или подтверждение, что номер активен.
- Если вы уже ответили, прекратите общение, защитите аккаунты, данные которых передали, и проверьте банковские операции и платежи.
- Лучшая привычка — не распознавать каждую схему, а не делать второй шаг в ответ на неожиданное сообщение.
SMS чаще работает как приманка, а не как кнопка автоматического взлома. Большинство SMS-мошенников постепенно подталкивают вас к более опасным действиям: открыть поддельный URL, ввести данные аккаунта, скачать профиль, разрешить удалённое управление или передать одноразовый код.
Иными словами, SMS — это начало, а реальная атака происходит в дальнейших действиях. Такой же сценарий мы разбираем в гиде по защите от фишинга: злоумышленники часто не ломают дверь, а убеждают вас открыть её самостоятельно.
После ответа отправитель знает, что номер работает, а человек готов взаимодействовать. После этого может стать больше мошеннических сообщений, звонков и попыток социальной инженерии.
Следующий шаг часто выглядит как «проверьте заказ здесь», «ответьте Y для подтверждения» или «обновите адрес по ссылке». FTC регулярно напоминает, что ссылки и вложения в неожиданных сообщениях нельзя открывать без проверки.[2]
Аккаунт обычно теряется не из-за самой SMS, а из-за пароля, кода подтверждения, номера карты, данных документа или ответа на секретный вопрос, которые вы вводите позже.
Если вас направляют на поддельный сайт, APK-файл, профиль конфигурации или инструмент удалённого доступа, риск переходит от спама к уровню устройства.
Если вы сталкивались с мошенничеством, где давят на эмоции, посмотрите также наш разбор социальной инженерии.
Не переходите по ссылкам, не объясняйте ситуацию, не добавляйте данные и не переносите разговор в другой канал.
Сам переход по ссылке не доказывает кражу пароля. Если вы ввели пароль или код, защитите соответствующий аккаунт через официальный сайт или приложение. Если загрузка могла установить вредоносную программу, обновите защитное ПО и проверьте устройство.[3]
Начните с почты, банковских, платёжных и социальных аккаунтов. Лучше делать это с другого доверенного устройства и сразу включить двухфакторную аутентификацию.
Если вы передавали данные карты, коды или платёжную информацию, свяжитесь с банком, чтобы заморозить карту или отследить подозрительные операции. FTC также рекомендует обращаться в организацию через настоящий проверенный канал.[2]
Посмотрите, нет ли незнакомых приложений, профилей, прокси-настроек, расширений браузера или необычных разрешений. При необходимости выполните полную проверку или восстановитесь из чистой резервной копии.
Если ваш оператор поддерживает этот номер, перешлите спам-SMS на 7726 (SPAM), как рекомендует FTC США. В других случаях используйте местный канал жалоб оператора или функцию жалобы в приложении.[1][3]
Даже если сообщение выглядит правдоподобно, не звоните по номеру из текста и не вводите данные через его ссылку. Откройте официальный сайт или приложение самостоятельно. Наш гид по цифровой приватности можно использовать как долгосрочный чек-лист.
Встроенная фильтрация на iPhone и Android полезна. Она не поймает всё, но отсеет часть массовых дешёвых атак.
Обновления не остановят мошенников, но уменьшают шанс, что случайный переход по ссылке приведёт к эксплуатации известной уязвимости.
Смену паролей, проверку выписок и вход в аккаунты лучше не делать напрямую через открытый Wi-Fi. Сначала защитите соединение, затем разбирайтесь с аккаунтом.
Обычно нет. Но это подтверждает активность номера и повышает вероятность таргетированных атак позже.
В большинстве случаев нет. Опаснее переходить по ссылкам, скачивать вложения и вводить чувствительные данные.
Один ответ обычно не компрометирует устройство. Риск появляется, если затем вы открываете фишинговую ссылку, скачиваете файл или отдаёте код подтверждения.
Сразу смените пароль соответствующего аккаунта, выйдите из аккаунта на других устройствах, включите двухфакторную аутентификацию и свяжитесь с платформой или банком.
Когда человек спешит или пугается, он чаще пропускает проверку. Срочность, страх и обещание выгоды — классические приёмы социальной инженерии.[1]
VPN не запретит мошенникам писать вам, но снизит сетевые риски, когда вы входите в аккаунты, используете сайты или работаете в публичном Wi-Fi.
Отказ от ответственности
Эта статья предназначена только для общего обучения кибербезопасности и не является финансовой, юридической или правоохранительной консультацией. Если речь уже идёт о потере денег, как можно быстрее свяжитесь с банком, оператором и местными органами.
VPN не определит, привёл ли ответ на конкретное SMS к ущербу для аккаунта, устройства или платежей.
Источники
Sources checked 24 сентября 2026 г.
Рекомендуемые статьи:
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.