Начните бесплатный 3-дневный пробный период
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.

Passkeys — привязанные к сервису учётные данные на основе криптографии с открытым ключом. Аутентификатор хранит закрытый ключ, а сервис — открытый ключ для проверки. Вход использует локальное подтверждение и подпись вместо отправки повторно используемого пароля сайта. FIDO и Google описывают этот механизм как способ уменьшить повтор паролей и риск фишинга.[1][2]
Решение о переходе зависит не только от удобства. Нужно проверить поддержку сервиса, устройства, поставщика синхронизации и резервное восстановление. Не каждый аккаунт поддерживает passkey, а один успешный вход ещё не подтверждает готовность к потере телефона.
Ключевые выводы
- Passkey проверяет вход ключом, связанным с сервисом, а не более длинным паролем.
- Локальные PIN и биометрия разрешают действие; сайт не получает отпечаток пальца как пароль.
- Синхронизируемые и привязанные к устройству варианты имеют разные зависимости восстановления.[1]
- Вход на другом устройстве по QR-коду не обязательно переносит саму учётную запись ключа.
- До перехода проверьте резервный вход; риски устройства, сеанса и восстановления сохраняются.
При регистрации аутентификатор создаёт учётные данные для соответствующего сервиса. Сервис сохраняет открытый ключ и связанную информацию; закрытый ключ остаётся в аутентификаторе или поддерживаемой системе синхронизации. При входе сервис выдаёт запрос-вызов, аутентификатор запрашивает локальное подтверждение в правильном контексте сервиса и формирует подпись для проверки.[2]
Отпечаток пальца, распознавание лица или PIN устройства являются локальными способами подтверждения. «Войти на сайт по отпечатку» не означает отправить отпечаток сайту вместо пароля. Сервис проверяет подпись и условия протокола, а не получает ваш секрет разблокировки.
Открытый и закрытый ключи выполняют разные задачи. Открытый ключ пригоден для проверки, но не позволяет самостоятельно выдать себя за владельца закрытого. На реальный вход влияют также политика аккаунта и поддержка клиента. Связь защиты устройств и аккаунтов объясняет руководство по цифровой приватности.
Пароль является общим секретом. Если человек повторяет его, утечка одного сервиса может затронуть другой. Passkey связан с соответствующим сервисом: получив только сохранённый открытый ключ, атакующий не может повторно отправлять его как украденный пароль. Это уменьшает использование повторных данных в credential stuffing.
Связь с сервисом также защищает от определённых механизмов фишинга, но не от любой формы обмана. Человек может одобрить неверное действие в настоящем аккаунте. Вредоносное ПО, украденные сеансы и слабое восстановление остаются отдельными рисками.
| Вопрос | Вход по паролю | Вход с passkey |
|---|---|---|
| Что отправляет пользователь? | Общий секрет | Ответ, созданный с помощью закрытого ключа |
| Можно ли повторить тот же секрет в другом сервисе? | Люди часто повторяют пароли | Учётные данные привязаны к соответствующей стороне |
| Что делает разблокировка устройства? | Может открыть сохранённый пароль | Разрешает использование учётных данных |
| Что остаётся защищать? | Пароль, факторы, сеансы и восстановление | Устройство, поставщик, сеансы и восстановление |
Оценивать нужно и использование нормального входа, и восстановление всего аккаунта. Более сильный основной способ не исправляет автоматически резервный процесс, которым легко злоупотребить.
Поддерживаемая поставщиком система делает учётные данные доступными на разрешённых устройствах. Это уменьшает зависимость от одного устройства, но не означает безусловный экспорт или перенос между любыми платформами и аккаунтами. Аккаунт поставщика, подключение устройства и восстановление создают дополнительные зависимости.[1]
Перед переходом выясните, где хранятся данные, какие устройства могут ими пользоваться и что произойдёт при потере доступа к синхронизирующему аккаунту. Облачная копия не отменяет защиту самого аккаунта поставщика.
Такие учётные данные остаются в соответствующем аутентификаторе. В зависимости от схемы им может быть встроенный платформенный аутентификатор или поддерживаемый физический ключ. Если он недоступен, нужен другой зарегистрированный способ либо официальное восстановление, а не предположение, что ключ сам появится на новом телефоне.
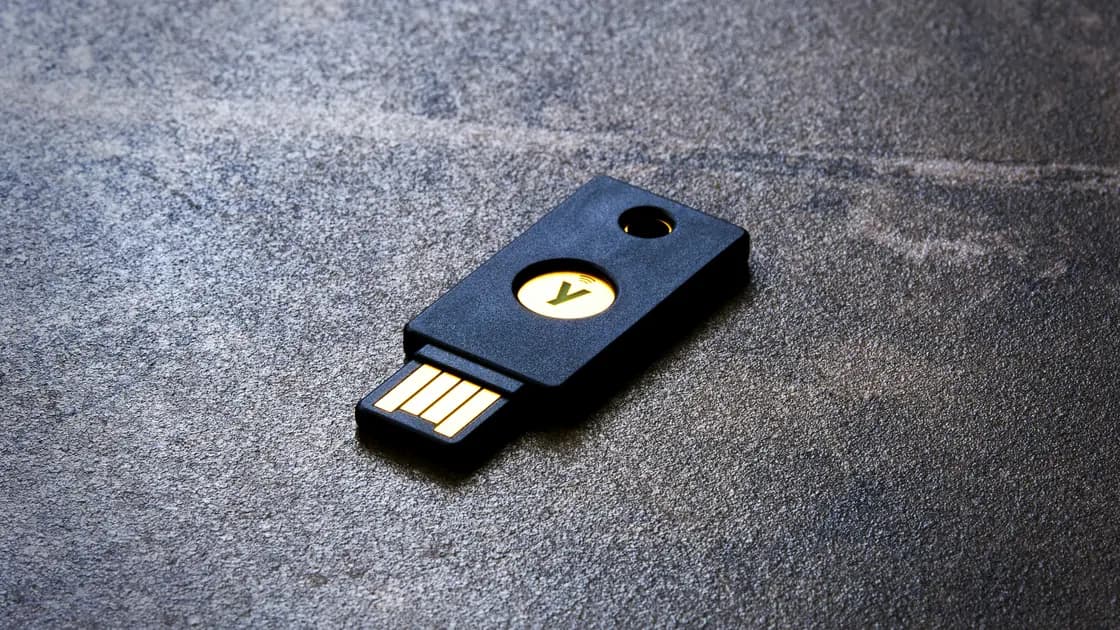
Внешние аутентификаторы объясняет статья об аппаратном ключе безопасности. Passkey описывает механизм учётных данных, а физический ключ — устройство. Эти названия не являются полными синонимами.
Не обязательно. Телефон может помочь компьютеру выполнить один вход без постоянного копирования закрытого ключа на компьютер. Проверьте описание конкретного процесса в документации платформы, прежде чем удалять исходный аутентификатор после удачной попытки.
При сканировании проверяйте сервис и аккаунт, в который входите сами. Не сканируйте код входа по просьбе неизвестного звонящего и не подтверждайте действие, которого не начинали. Устойчивость к фишингу не решает за вас, соответствует ли операция на настоящем сервисе вашим намерениям.
Через независимый официальный вход выясните тип поддержки, резервный метод, восстановление и ограничения организации. Возможность операционной системы не означает поддержку каждого сайта: нужна вся цепочка совместимости.
| Зависимость | Вопрос | Подтверждение |
|---|---|---|
| Аккаунт сервиса | Какие способы входа и восстановления остаются включены? | Проверенные настройки аккаунта |
| Основное устройство | Как разрешается локальное использование учётных данных? | Поддерживаемая разблокировка и принадлежность устройства |
| Поставщик учётных данных | Синхронизируется ли passkey и через какой аккаунт? | Настройки поставщика и поддерживаемые устройства |
| Резерв | Что работает без основного устройства? | Проверенный разрешённый альтернативный метод |
| Организация | Разрешены ли внешние ключи и синхронизируемые данные? | Политика администратора и маршрут поддержки |
Проверяйте запасное устройство или аутентификатор, пока существующий вход ещё доступен. Убедитесь, что открывается нужный аккаунт. Можно записать наличие и место хранения восстановления, но не полные секреты в обычной заметке. Дополнительный контекст даёт материал о безопасности менеджеров паролей.
Лишь после проверки рассматривайте удаление старого способа согласно правилам сервиса. Не предполагайте, что любые учётные данные экспортируются, и не закрывайте единственный вход ради эксперимента с восстановлением.
Условия зависят от типа учётных данных и сервиса. Синхронизируемый вариант может восстановиться через разрешённое устройство или аккаунт поставщика, если соответствующие условия по-прежнему выполнены. Привязанный вариант требует другого зарегистрированного аутентификатора, резервного входа или официальной процедуры.
Используйте независимый официальный маршрут. Не доверяйте неизвестным службам, обещающим извлечь закрытый ключ, и не передавайте коды восстановления, одноразовые коды или локальный PIN человеку, назвавшемуся поддержкой. Для рабочего аккаунта может понадобиться установленный процесс администратора.
Удаление доступа потерянного устройства у поставщика, отзыв учётных данных конкретного сервиса и завершение существующих сеансов — разные действия. Выполнение одного не означает выполнение остальных. Исчезновение телефона из списка не доказывает закрытие всех сеансов всех сайтов.
Если резервов не осталось, следуйте официальной проверке личности. Универсального обхода восстановления для passkey нет. Даже передавая поддержке необходимые подтверждения, не включайте секреты.
Повреждённое устройство, похищенный сеанс, ошибочное разрешение действия и цепочка восстановления по-прежнему нуждаются в защите. Рекомендации NIST рассматривают аутентификаторы и восстановление отдельно: одной оценки входа по открытому ключу недостаточно.[3] Стоит проверить и восстановление аккаунта поставщика синхронизации.
Защита сети не заменяет управление аутентификатором и восстановлением. Материал о безопасности пароля VPN разделяет учётные данные и сетевой путь. Поддержку passkey у конкретного VPN-аккаунта нужно искать в реальных методах этого сервиса, а не выводить из его сетевых возможностей.
Обновляйте устройства, проверяйте неожиданные запросы подтверждения и внимательно оценивайте операции или полномочия на настоящем сайте. Уменьшение парольного фишинга не даёт оснований игнорировать остальные формы социальной инженерии.
Если вы уже пользуетесь менеджером паролей, отдельно проверьте его актуальную поддержку passkey и требования восстановления. Возможность хранить новый тип данных является дополнительной характеристикой, а не доказательством пригодности поставщика для каждого аккаунта. Разные сервисы могут иметь разные условия: один принимает несколько ключей и ясно описывает резерв, другой ограничивает доступ отдельной платформой. Следуйте официальному процессу вместо общего обещания, что всё можно одинаково экспортировать. В сообщении поддержке допустимы идентификатор аккаунта и известные устройства, но не закрытые ключи, коды восстановления или повторно используемые токены.
При межустройственном процессе выясните, подтверждаете ли вы один сеанс, регистрируете новую запись или включаете синхронизацию. Эти действия различаются. Защищайте локальную разблокировку и используйте поддерживаемое ПО; проверьте, какие устройства имеют доступ к данным поставщика и как удалить потерянное. Удобная синхронизация требует проверки владения так же, как хранилище паролей.
Отпечаток разрешает использование данных на устройстве, но не является passkey, отправляемым сервису. Сервис проверяет криптографический ответ зарегистрированным открытым ключом, а не получает локальную биометрию как пароль.
Passkeys рассчитаны на сопротивление фишингу через привязку к сервису. Они не предотвращают каждую обманную операцию, скомпрометированный сеанс или небезопасное восстановление. Проверяйте действие перед подтверждением.
Нет. Некоторые синхронизируются через поддерживаемого поставщика, другие остаются привязанными к аутентификатору. Проверяйте тип и экосистему, прежде чем рассчитывать на вход с другого устройства.
Аппаратный ключ является аутентификатором, способным хранить подходящие данные. Passkey — сами данные; ими также может управлять телефон, компьютер или поставщик синхронизации. Предмет и механизм не тождественны.
Используйте зарегистрированный запасной аутентификатор или устройство, если он есть, затем следуйте восстановлению поставщика и сервиса. Потерянное устройство, затронутые данные и активные сеансы проверяйте отдельно.
Удаляйте метод только при поддержке сервиса и после проверки работающего резерва. Одобренный маршрут восстановления полезнее, чем отключение единственного надёжного способа вернуть доступ ради формально беспарольного аккаунта.
Поддержка зависит от сервиса, ОС, браузера и аутентификатора. Проверяйте официальные инструкции для каждого аккаунта, не предполагая, что возможность одного приложения автоматически распространяется на все остальные.
Они уменьшают определённые риски аутентификации, но устройство, сеанс, полномочия и восстановление всё ещё требуют защиты. Заражённый компьютер и мошенническая просьба об оплате не становятся доверенными после перехода.
Sources checked 5 октября 2026 г.
Читайте также:
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.