Начните бесплатный 3-дневный пробный период
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.
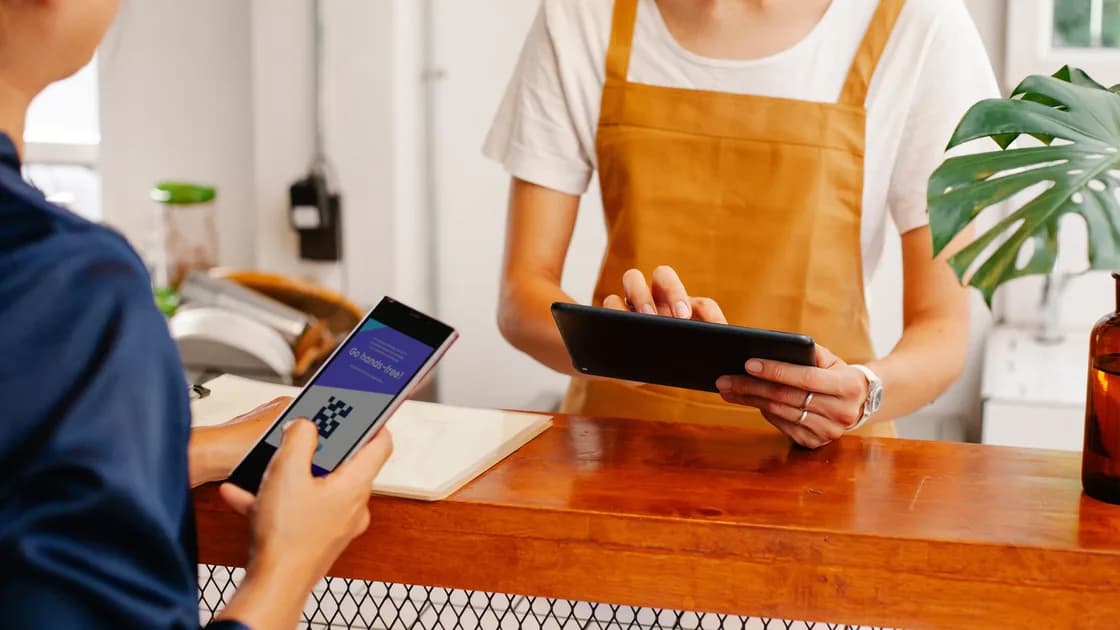

Что такое квишинг? Это фишинг, в котором переход к ловушке спрятан в QR-коде. Сам код не является вредоносным: это лишь компактный способ записать адрес или команду. Опасность возникает, когда мошенник кодирует поддельную страницу входа, платежные реквизиты, загрузку приложения или другой обманный маршрут и придумывает срочную причину, чтобы человек выполнил действие без проверки.
У обычной ссылки до клика можно увидеть хотя бы часть домена. QR-код сначала нужно распознать камерой, а предварительный просмотр на телефоне иногда обрезает адрес. FTC предупреждает, что мошенники наклеивают свои коды поверх настоящих, а также отправляют неожиданные QR-коды по почте и в SMS, создавая ощущение срочности.[1]
Ключевые выводы
- QR-код — только носитель; обман происходит на открытой странице или в запрошенном действии.
- Неожиданный код нужно проверять так же строго, как неожиданную ссылку, особенно если он сообщает о доставке, проблеме с аккаунтом, оплате, возврате или срочной проверке.
- Сначала просмотрите полный адрес, осмотрите физическую наклейку и откройте официальный сайт или приложение самостоятельно.
- Выбирайте меры по фактическому уровню риска: просмотр страницы, ввод пароля, платеж и установка файла требуют разных действий.
Сначала атакующий готовит место назначения: копию страницы банка, форму входа в рабочий или облачный сервис, оплату небольшой комиссии за доставку, криптовалютный адрес либо файл или мобильный профиль для установки. Затем он кодирует это назначение в изображение. Последний элемент — правдоподобный контекст: уведомление о посылке, проблема с аккаунтом, счет, парковка, рабочий документ или обязательная проверка безопасности. Срочность нужна, чтобы сократить время на проверку адреса и самой задачи.
Код может находиться в письме, сообщении, PDF, бумажном счете, рекламном плакате, на парковочном автомате, столике кафе или служебном объявлении. В электронном письме изображение переносит фактический переход на телефон и обходит привычку проверять текстовые ссылки. В целевой атаке сообщение подстраивают под организацию или конкретного сотрудника; FBI описывало использование вредоносных QR-кодов в адресных фишинговых кампаниях.[2]
Сканирование лишь преобразует картинку в данные и не подтверждает личность отправителя. Решающий риск появляется дальше: пользователь открывает адрес, доверяет оформлению, разрешает действие браузера, вводит пароль или код, подтверждает платеж либо устанавливает приложение, профиль, расширение или файл.
| Этап | На что рассчитывает мошенник | Что проверить |
|---|---|---|
| Размещение | Привычная обстановка и знакомый вид | Ожидали ли вы код, не наклеен ли он поверх другого |
| Предпросмотр | Адрес менее заметен, чем текстовая ссылка | Разверните адрес и найдите настоящий зарегистрированный домен |
| Страница | Брендинг и срочная задача | Откройте официальный сервис отдельно и сравните уведомления |
| Запрос | Автоматическая привычка действовать | Остановитесь при запросе пароля, кода, оплаты или установки |
| После действия | Уверенность, что задача завершена | Независимо проверьте аккаунт, платеж и устройство |
В письмах и документах код часто сопровождает легенду об истекающем пароле почтового ящика, общем файле, который нужно просмотреть, или обязательной мобильной проверке сотрудника. Открытая на телефоне страница может копировать привычный облачный сервис. Это остается фишингом; QR-код меняет маршрут, но не цель.
В SMS и чатах используют те же истории о доставке, дорожном сборе, возврате и подозрительной активности, что и при смишинге. Изображение не безопаснее написанного адреса. Если отправитель или запрос неожиданны, подтверждайте их через уже известный номер, приложение или сайт, а не ответом на сообщение.
Физический код позволяет атакующему обойтись без взлома компании. Достаточно наклеить новую этикетку на настоящий платежный код или добавить поддельный квадрат на счет, листовку и объявление. Неровный край, другой материал, смещение и видимый нижний слой — полезные сигналы, но аккуратная печать не доказывает подлинность.
Фишинг — более широкая категория: злоумышленник выдает себя за доверенную сторону и заставляет жертву раскрыть данные или выполнить опасное действие. Квишинг уточняет способ доставки — QR-код. Смишинг уточняет канал — SMS. Одно сообщение с вредоносным QR-кодом может одновременно быть смишингом и квишингом.
Поддельный код в поездке использует тот же механизм в контексте парковки, транспорта, меню, билетов или публичной сети. Здесь рассматривается общая модель для почты, сообщений, документов, писем, офиса и общественных мест, а не список проверок для каждой туристической ситуации.
Различие важно для обучения. Проверка только текстовых ссылок не помогает против изображения. Осмотр наклейки не защищает от кода, отправленного из взломанной почты знакомого. Устойчивое правило одно: независимо от носителя нужно подтвердить домен и смысл запрошенного действия.
Сначала оцените ожидание. Вы сами начали оплату, вход, возврат товара или регистрацию, где обычно применяется QR-код? Если нет, остановитесь. Угроза отключить услугу, вернуть посылку или увеличить штраф нужна мошеннику, чтобы сократить время на проверку.
Используйте предпросмотр камеры и не открывайте адрес автоматически. Читайте зарегистрированный домен справа налево от последней точки, а не только знакомое слово в начале адреса. Ищите замененные буквы, лишние поддомены, неизвестные сокращатели, необычные символы и http. HTTPS шифрует соединение с выбранным доменом, но не подтверждает владельца.
Для входа или оплаты закройте подсказку и вручную откройте официальное приложение, закладку либо адрес, который знаете. Поврежденный или заклеенный код покажите владельцу площадки. FBI также советует не сканировать случайно найденные коды, подтверждать отправителя писем и SMS и насторожиться, если после сканирования запрашиваются данные для входа.[3]
Выберите самый высокий уровень того, что действительно произошло. Один предпросмотр не равен полному захвату телефона, однако последующие ввод, платеж и установка существенно повышают риск.
| Уровень | Немедленное действие | Дальнейшая проверка |
|---|---|---|
| Только сканирование или просмотр | Закройте страницу и не выдавайте разрешения | Удалите автоматическую загрузку, следите за странными запросами браузера |
| Введен пароль или код | С доверенного устройства смените пароль, отзовите сеансы и при необходимости MFA | Проверьте восстановление, пересылку почты, связанные приложения и входы |
| Введены платежные данные или отправлены деньги | Немедленно позвоните в банк по известному номеру | Заблокируйте карту или счет по инструкции, сохраните записи и оспорьте доступные операции |
| Установлены приложение, профиль, расширение или файл | Не входите в важные аккаунты с этого устройства; удалите неизвестное и проверьте систему | Защитите аккаунты с чистого устройства; при возможном закреплении обратитесь к специалисту |
Если вы ввели пароль, продолжите по инструкции о том, что делать после перехода по фишинговой ссылке. Замените повторно использованные пароли, начиная с основной почты. При переводе денег скорость обращения в банк важнее самостоятельного исследования сайта. После установки неизвестного контента не продолжайте пользоваться чувствительными сервисами на подозрительном устройстве.
Сохраните исходное сообщение, отправителя, изображение, распознанный адрес, время и платежные записи. Сообщите организации, под которую маскировались, платформе доставки сообщения, владельцу физического места и национальной службе по борьбе с мошенничеством. Не посещайте вредоносную страницу повторно только ради дополнительных доказательств.
Проверку адреса следует сочетать с защитой аккаунта. Используйте уникальные пароли и MFA, обновляйте телефон и браузер, а также отключайте ненужные автоматические загрузки, если это возможно. Менеджер паролей обычно не подставляет учетные данные на похожем домене. Это полезный сигнал остановиться, а не повод вставить секрет вручную.
Организациям следует сделать законные QR-процессы предсказуемыми: заранее называть место появления кода, домен назначения и данные, которые страница никогда не будет запрашивать. QR-код не должен быть единственным путем к чувствительной задаче. Нужен также письменный официальный адрес или маршрут внутри приложения и простой канал, куда сотрудники могут отправить подозрительное изображение.
Защитные системы могут распознавать изображения и проверять расшифрованные адреса, но часть атак все равно пройдет. Платежные страницы, сокращенные ссылки, недавно зарегистрированные домены и взломанные легитимные сервисы постоянно меняют картину риска. Поэтому обучение должно формировать привычку открывать независимый официальный маршрут, а не веру в определенный цвет, макет или приложение-сканер. Связь этого навыка с защитой аккаунтов, устройств, сети и восстановления объясняет руководство по онлайн-безопасности.
Нет. Незнакомый означает непроверенный, а не заведомо вредоносный. Просмотрите адрес, оцените, соответствует ли код ситуации, а для платежа, входа или передачи личных данных используйте независимый официальный путь.
Обычно основная опасность появляется после открытия адреса и следующего действия. Уязвимости браузера или операционной системы возможны, поэтому обновления важны, но меры реагирования следует выбирать по тому, что действительно открылось, загрузилось или было разрешено.
Не обязательно. Мошеннический сайт тоже может иметь HTTPS: шифрование защищает соединение, но не подтверждает честность владельца. Проверьте зарегистрированный домен, источник кода и саму задачу.
Сам код не читает хранилище паролей. Поддельная страница может попытаться получить учетные данные, которые вы введете или подтвердите. Если менеджер паролей не распознает домен, не вставляйте секрет вручную.
Не обязательно: встроенная камера обычно показывает адрес перед переходом. Репутацию и разрешения стороннего сканера тоже нужно проверять, и ни одно приложение не способно определить, честен ли каждый правдоподобный деловой запрос.
Его аккаунт или документ мог быть взломан. Подтвердите запрос другим способом и уточните ожидаемый домен, особенно перед входом, оплатой, загрузкой или срочным действием.
Нет. Код может содержать платежные реквизиты, контакт, настройку Wi-Fi, переход в магазин приложений или другую команду. До подтверждения внимательно прочитайте, какое действие показывает устройство.
Организации, которую копируют, почтовой или чат-платформе, владельцу физического места и подходящей национальной службе по борьбе с мошенничеством или киберпреступностью. Если были затронуты платёжные данные или деньги, отдельно свяжитесь с банком.
Материал носит общий образовательный характер и не определяет состояние конкретного устройства или аккаунта. При риске для рабочих данных, крупных сумм или стойкого вредоносного ПО обратитесь к ответственной команде безопасности или квалифицированному специалисту по реагированию на инциденты.
Sources checked 28 августа 2026 г.
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.