Начните бесплатный 3-дневный пробный период
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.

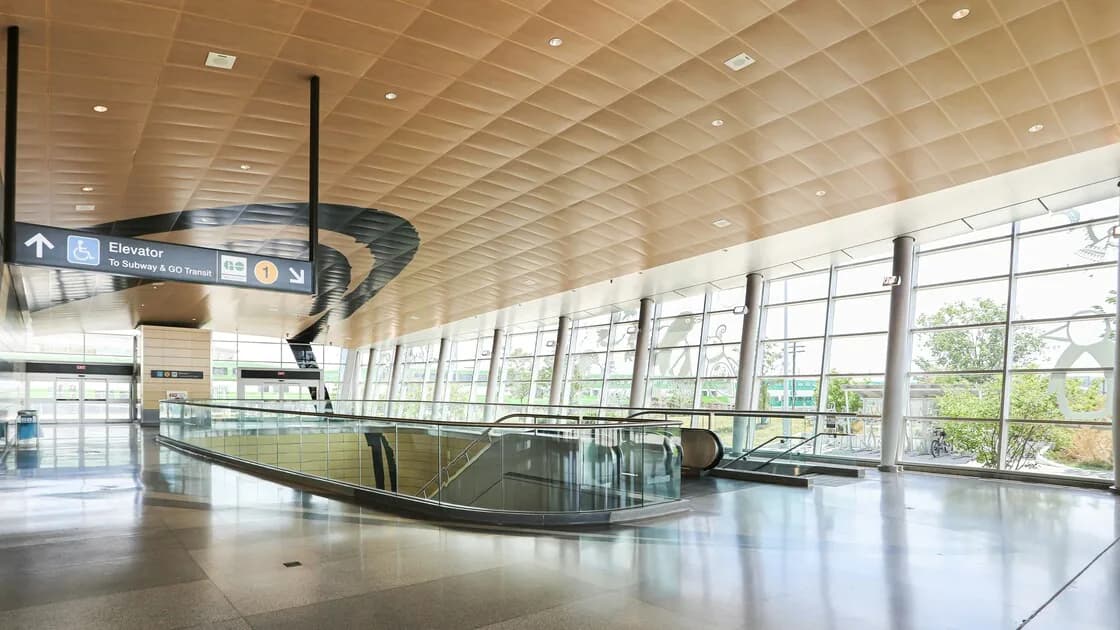
Безопасен ли WiFi в аэропорту? Обычно он подходит для обычного просмотра сайтов, если вы проверили сеть, прошли официальный экран входа, обновили устройство и используете HTTPS. Но само наличие названия аэропорта в имени сети не доказывает её безопасность. VPN может уменьшить объём данных, видимых локальной сети внутри туннеля, однако не подтверждает подлинность точки доступа или сайта.[1][2]
Ключевые выводы:
- Название аэропорта в списке сетей не доказывает подлинность точки доступа.
- Проверьте SSID по информации аэропорта и проходите только официальный экран входа.
- HTTPS и VPN защищают разные части соединения, но ни один из них не проверяет точку доступа.
- Если сеть нельзя проверить, выполняйте чувствительные задачи через мобильную связь или личную точку доступа.
Современный HTTPS изменил оценку риска публичного Wi-Fi. FTC сообщает, что большинство сайтов теперь шифруют данные при передаче, поэтому подключение к публичной сети обычно безопаснее, чем раньше.[1] Это не превращает точку доступа в доверенную сеть и не делает все приложения и сайты одинаково безопасными.
Без VPN сеть аэропорта переносит ваше соединение и может видеть часть информации об установлении соединения. При подключённом VPN устройство создаёт зашифрованный путь до VPN-шлюза. Локальная сеть обычно видит сам факт связи с VPN-сервисом, но туннель уменьшает её прямую видимость данных внутри него. NIST описывает это как защиту между клиентом и шлюзом, а не как гарантию безопасности целевого сервиса или самого устройства.[2]
| Вопрос | Что меняет VPN | Что он не меняет |
|---|---|---|
| Может ли локальная сеть просматривать трафик внутри VPN-туннеля? | Прямая видимость туннелированного трафика уменьшается | Сам VPN-сеанс обычно остаётся видимым |
| Может ли сайт подтвердить подлинность через HTTPS? | VPN добавляет сетевой слой защиты | HTTPS не доказывает, что сайт настоящий |
| Может ли точка доступа оказаться поддельной? | Нет | SSID нужно проверять самостоятельно |
| Может ли заражённое устройство отправить данные? | Нет | Важны защита устройства и разрешения приложений |
| Примет ли банк такое соединение? | Гарантии нет | Сохраняются проверки аккаунта, устройства, IP и риска |
Практический вывод прост: считайте Wi-Fi аэропорта сетевым входом, который нужно проверить, а не подтверждённой личностью.
До ввода пароля, адреса электронной почты, кода доступа или платёжных данных выполните следующие проверки:
Похожая на официальную страница входа не обязательно является проверенной. Если есть сомнения, используйте мобильную связь для проверки официальных инструкций аэропорта или обратитесь к сотруднику.
Если сеть действительно нужна, действуйте в таком порядке:
Captive portal — это ворота к интернету, а не сертификат безопасности для всего, что находится за ними. Успешный вход не доказывает, что каждая последующая страница сети надёжна.
Если точка доступа аэропорта остаётся подозрительной или нестабильной, перейдите на доверенную мобильную связь: VPN не подтверждает её подлинность. Проверив официальный SSID и пройдя портал, подключите AethoVPN перед входом в личные аккаунты; если его ещё нет на устройстве, начните 3-дневный бесплатный пробный период до приезда в аэропорт.
CISA советует путешественникам использовать мобильные данные, а не незащищённый публичный Wi-Fi, если нужно проверить банковский баланс или совершить покупку онлайн.[3] Это особенно полезно для следующих задач:
Мобильная связь тоже не является абсолютной гарантией: обновляйте устройство, используйте официальное приложение или сохранённый адрес и учитывайте роуминг и тариф. Смысл в том, чтобы убрать неопределённый локальный Wi-Fi из задачи с серьёзными последствиями.
После подключения к нужной сети VPN может уменьшить прямую видимость туннелированного трафика для оператора аэропорта и дать сайтам другой публичный IP. Но VPN не может:
О различии между копированной точкой доступа и другими рисками публичной сети читайте в материалах что такое атака Evil Twin и действия после сеанса в подозрительной сети Wi-Fi.
Он подходит для обычного просмотра, если вы проверили сеть, используете обновлённое ПО и остерегаетесь поддельных страниц. Не считайте его доверенным для любой задачи; при сомнениях в сети или портале переходите на мобильную связь.
Обычно сначала пройдите авторизацию, а затем подключите VPN. Некоторые captive portal работают при активном VPN, но если страница не появляется, после проверки сети временно отключите VPN и сразу включите его после авторизации. Порядок описан в руководстве по устранению проблем captive portal.
HTTPS обычно защищает содержимое сеанса с настоящим сайтом. Сеть всё ещё может видеть подключённое устройство и часть метаданных соединения. VPN уменьшает прямую видимость внутри туннеля, но не скрывает сам VPN-сеанс и не контролирует целевой сайт вместо вас.
В уже проверенной сети он становится безопаснее, но сам по себе VPN не гарантирует безопасность. В настоящей сети аэропорта VPN шифрует трафик между устройством и VPN-шлюзом, поэтому локальная сеть хуже видит его содержимое.[2] Поддельную точку доступа или фишинговую страницу он настоящей не сделает: сначала проверьте SSID и портал, а при сомнениях выполняйте важные операции через мобильную связь.[3]
Нет. Поддельная точка может направить вас на вредоносную страницу или вмешаться до запуска VPN. Перед использованием VPN проверьте SSID и отклоняйте неизвестные сертификаты, профили, приложения и расширения.
HTTPS необходим, но не является полной проверкой безопасности. Мошенник тоже может использовать HTTPS на своём сайте. Проверьте домен, используйте сохранённую закладку или официальное приложение и не вводите данные на странице, открытой неожиданным запросом.[1]
Для важных банковских и платёжных операций предпочтительнее мобильная связь или доверенная личная точка доступа. Если другого варианта нет, используйте официальное приложение или сохранённый адрес, остерегайтесь необычных запросов и учитывайте возможную дополнительную проверку.[3]
Остановитесь и проверьте запрос у сотрудника аэропорта или администратора устройства. Captive portal может попросить принять условия или ввести код доступа, но неожиданная установка профиля, сертификата, расширения или приложения не является нормальным основанием для ослабления защиты.
Отказ от ответственности: статья содержит общую информацию о конфиденциальности и сетях и не является юридической, финансовой, медицинской, нормативной консультацией или консультацией по политике работодателя. Соблюдайте правила страны, места работы, аккаунтов и сервисов.
Источники:
Sources checked 4 октября 2026 г.
Рекомендуемые статьи:
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.