开启 3 天免费试用
注册即可免费体验全部高级功能。
*仅限新用户;每位用户只能获得一次试用。
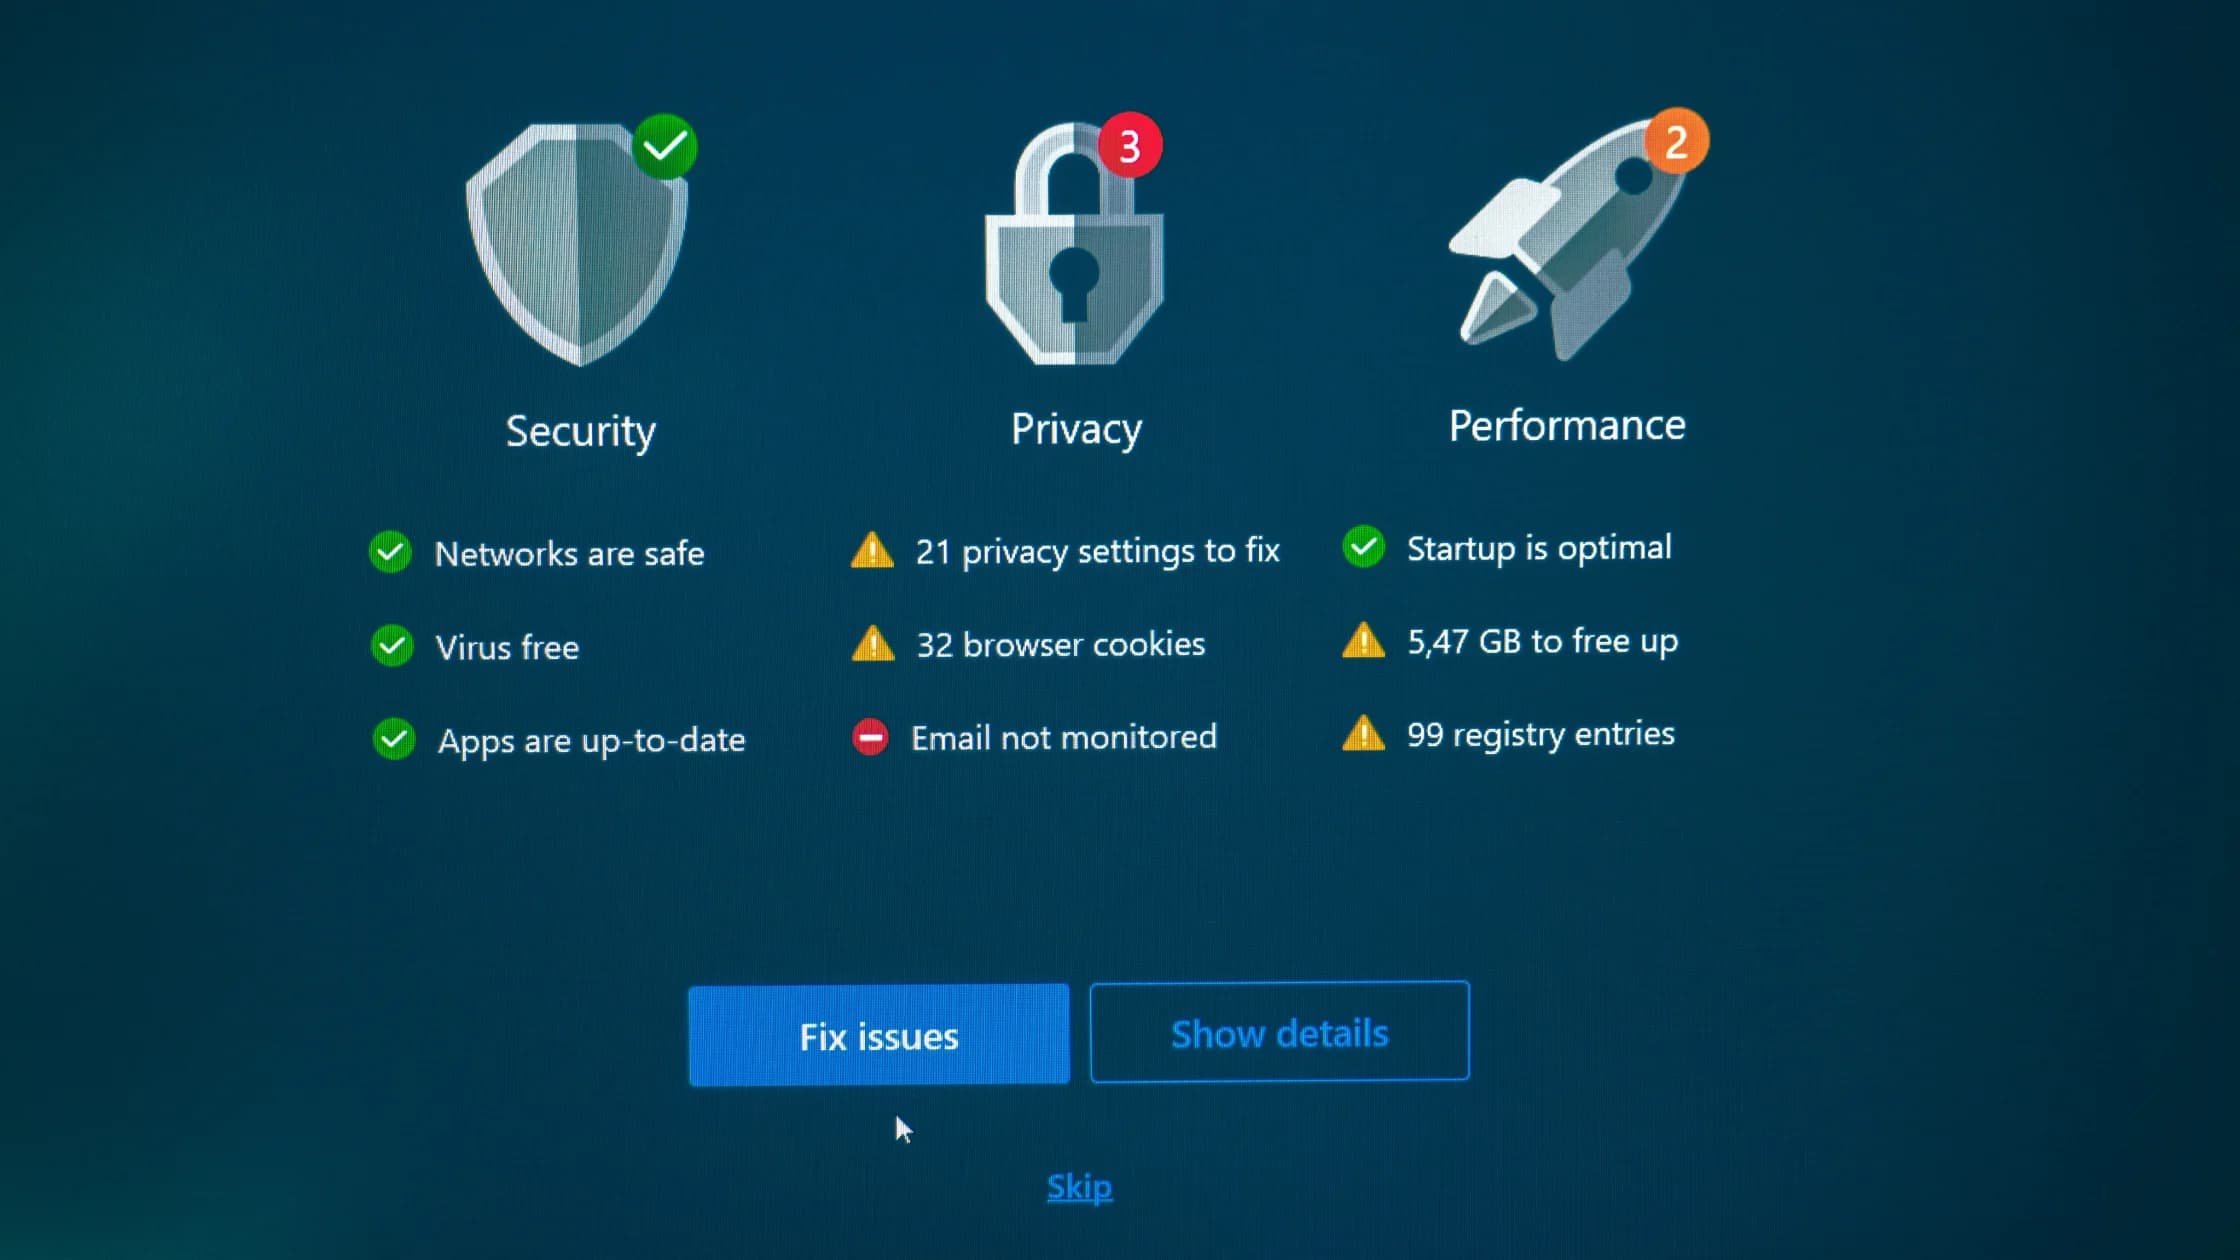

杀毒软件如何工作?简短说,它会把已知威胁特征、可疑行为模式和实时系统活动放在一起判断,尽量在文件运行前、运行时或落地后把风险拦下来。Microsoft 的官方说明把核心能力拆成扫描、实时保护和威胁处置;从安全原理看,主流杀毒软件通常会同时依赖签名、启发式分析和行为监控。[1][2][3]
所以它不是一个只会“扫描硬盘”的工具。 更像一套持续盯着文件、进程、下载和异常行为的防线。
如果你先想解决“现在到底还需不需要杀毒软件”,也可以对照看现在还需要杀毒软件吗?多数人需要,但不一定要额外装很多(2026)。
你可以把这篇数字隐私保护指南作为更完整的排查清单,顺手检查账号、设备、标识符和数据经纪人暴露面。
关键要点
- 杀毒软件通常不只靠“病毒库”,还会结合启发式和行为分析。[1][2][3]
- 实时防护的价值,常常高于事后手动全盘扫描。
- 它能显著降低常见威胁风险,但并不代表你可以随便点链接、装来路不明的软件。
- 杀毒软件越有效,越依赖及时更新和系统自身的安全机制配合。
- 真正稳的防线,始终是“工具拦截 + 用户不乱点”。
这是最经典的一层。 如果某个文件的特征和已知恶意样本匹配,就能比较快地识别出来。[1][2]
优点是快、准。 缺点也明显:对全新的、还没入库的威胁没那么占优势。
启发式的思路不是“你是不是已知坏样本”, 而是“你像不像恶意程序”。
比如一个文件如果结构可疑、行为链异常,即使还没有精确签名,也可能被拦下。[2][3]
这一层更关注运行时动作,比如:
这也是为什么现代安全软件比早年的“扫毒”更像实时守门。
| 模式 | 作用 | 什么时候价值最大 |
|---|---|---|
| 实时防护 | 在下载、打开或运行时拦截 | 日常使用 |
| 快速扫描 | 检查常见高风险区域 | 设备有轻微异常时 |
| 全盘扫描 | 更彻底地查找可疑文件 | 怀疑已感染时 |
对普通用户来说,实时防护往往是最关键的一层。 因为很多风险如果等到“我想起来去扫一遍”,已经晚了一步。
常见动作包括:
这里的“隔离”很重要。 它的意义不是马上彻底删掉,而是先让风险失去继续运行和传播的机会。
因为现实世界里,攻击不只靠样本文件本身。
所以如果你把“我装了杀毒软件”理解成“我怎么点都没事”,那一定会高估它。
把它看成四件事:
如果你想知道现实里“到底还需不需要装”,可以继续看现在还需要杀毒软件吗?多数人需要,但不一定要额外装很多(2026)。
病毒库仍然重要,但现代产品通常还会结合启发式和行为分析。[1][2]
因为很多威胁最好在运行前就拦住,而不是等事后再补扫。
可能会。尤其在启发式和行为分析比较积极时,偶尔会把正常程序判得偏保守。
不会。它能显著降低风险,但拦不住所有社会工程学和所有新威胁。
隔离是先限制文件活动,删除则是直接移除。很多工具会先隔离再让你决定下一步。
对很多普通用户来说,自带安全功能加上良好习惯已经能覆盖大量常见风险;关键还是别把它当成“可以随便点”的借口。
免责声明
本文仅供一般安全教育参考。不同安全产品的引擎能力、默认策略和告警方式可能明显不同。
AethoVPN 编辑团队发布《杀毒软件如何工作它不是只会“扫一遍文件”》;VPN 不是解决方案。
来源
Sources checked 2026 年 5 月 8 日。
延伸阅读:
注册即可免费体验全部高级功能。
*仅限新用户;每位用户只能获得一次试用。