开启 3 天免费试用
注册即可免费体验全部高级功能。
*仅限新用户;每位用户只能获得一次试用。

智能家居隐私风险 不只在“设备有没有麦克风”。真正的问题是:设备长期在线、连接云服务、绑定账号、收集家庭习惯,还常被放在默认密码和混用 Wi-Fi 里。FTC 建议用户修改默认密码、开启更新、保护路由器,并为智能设备建立更好的安全习惯。[1]
智能音箱、门铃摄像头、扫地机器人、电视和灯光系统都可能暴露家庭作息。你不必立刻丢掉它们,但要让它们少收集、少外传、少和主设备混在一起。
更完整的隐私分层思路,可以先看数字隐私保护指南。
| 设备 | 可能收集的数据 | 风险点 |
|---|---|---|
| 智能音箱 | 语音指令、设备位置、账号信息 | 误唤醒、录音留存 |
| 门铃摄像头 | 视频、访客、时间线 | 家庭作息暴露 |
| 扫地机器人 | 房间地图、清扫时间 | 家庭空间结构 |
| 智能电视 | 观看记录、广告 ID | 行为画像 |
| 智能灯/插座 | 开关时间、自动化规则 | 居家规律 |
不是每项数据都危险,但它们合在一起能说明“谁住在这里、什么时候在家、常看什么、哪些房间有人”。
CISA 也建议家庭用户更新软件、使用强密码和多因素认证。[2]这些基础动作对智能家居同样适用。
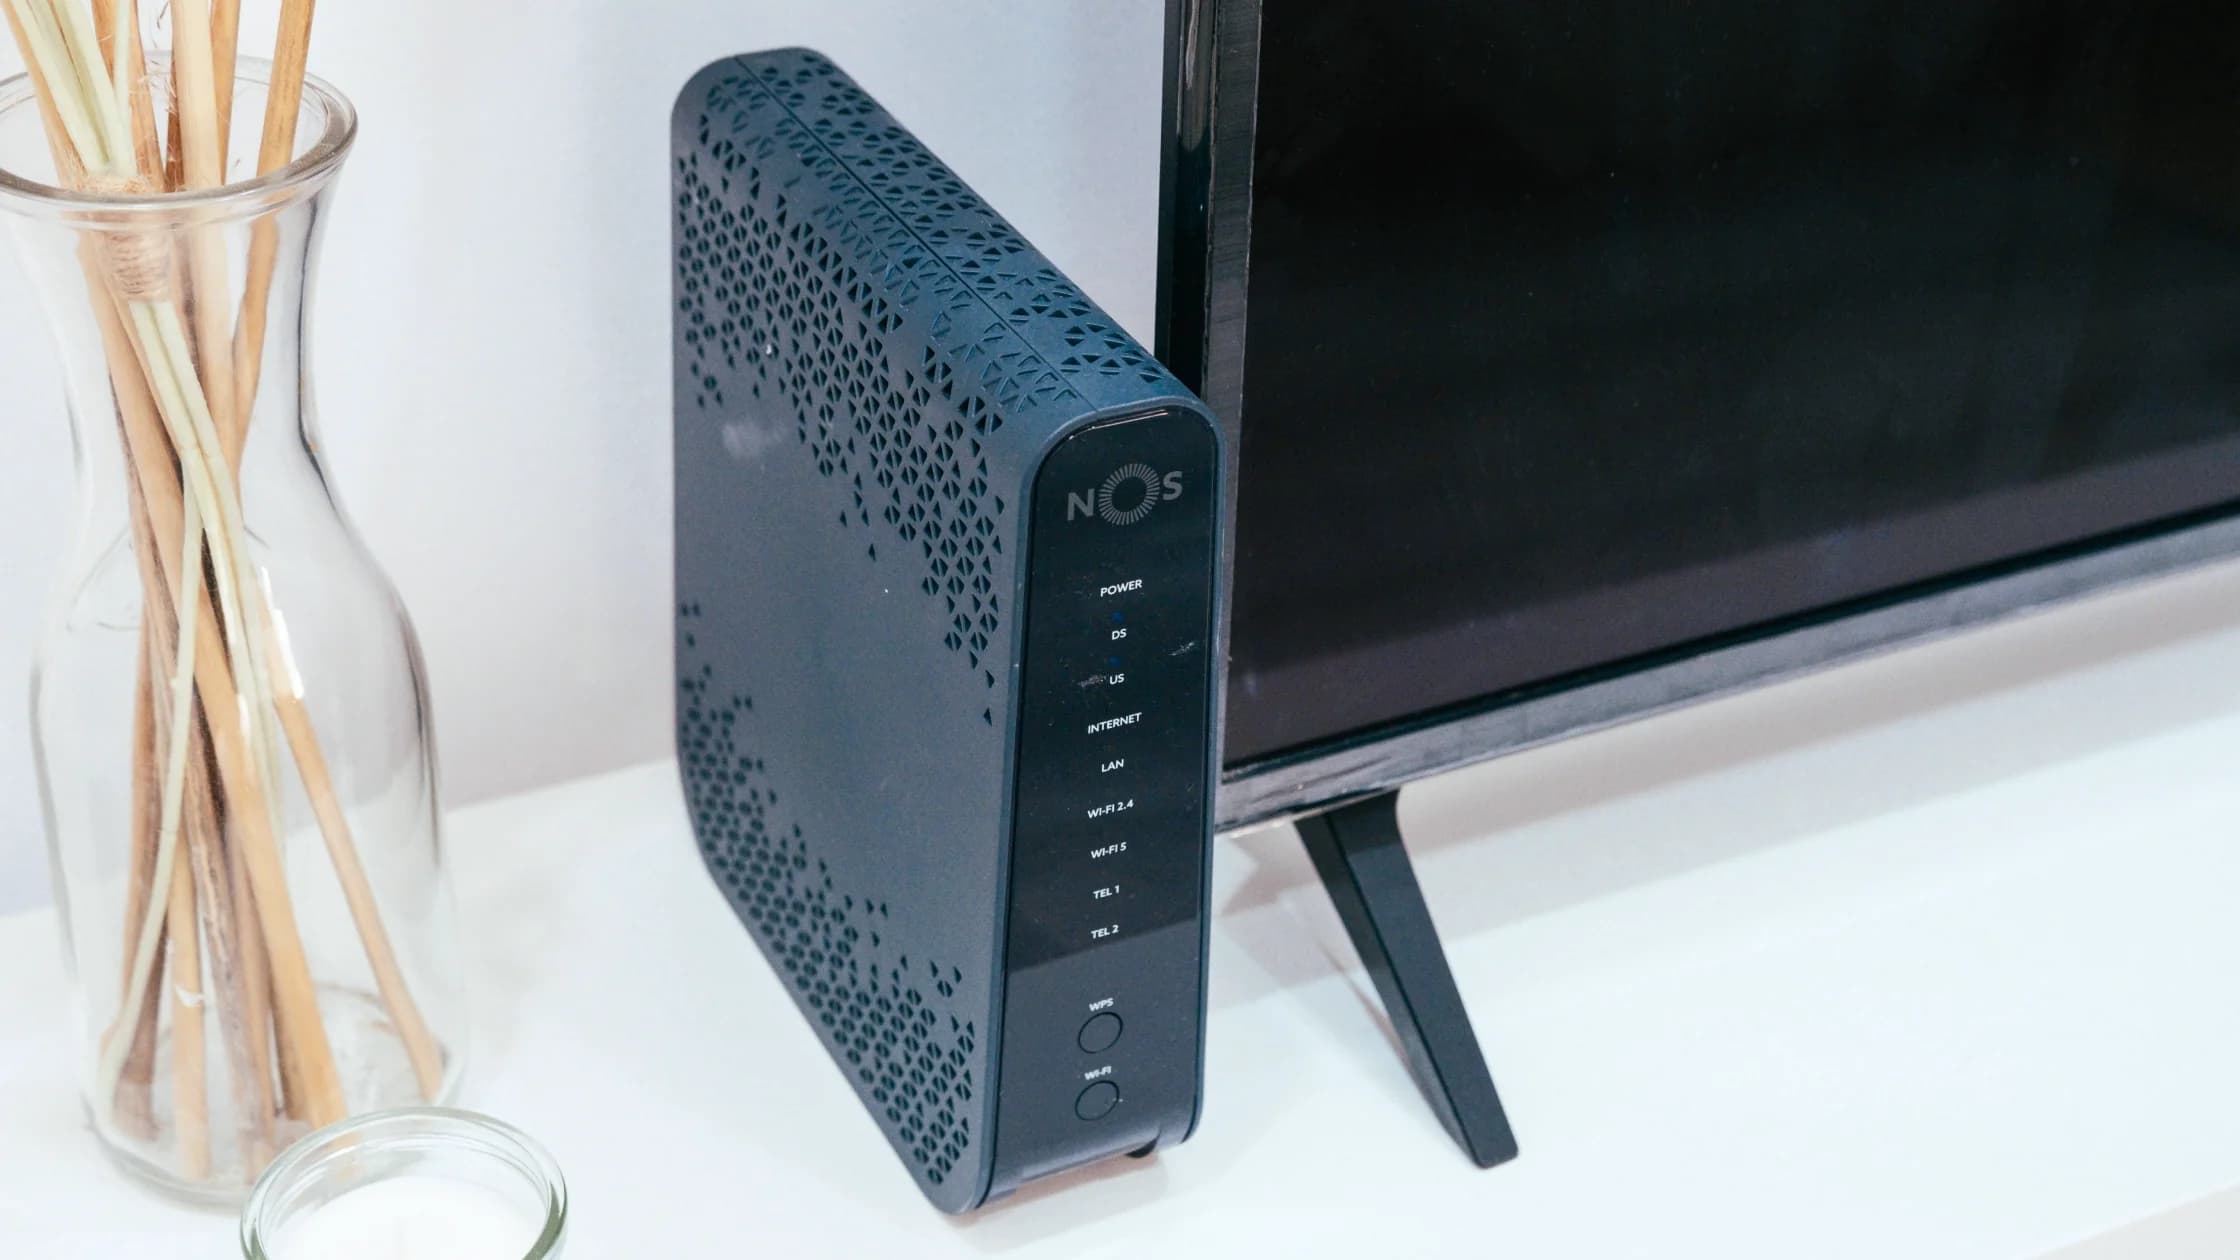
先从路由器开始。给 Wi-Fi 设置强密码,开启 WPA2 或 WPA3,更新路由器固件,并为智能设备单独开访客网络或 IoT 网络。更多家庭网络做法可以看家庭 Wi-Fi 安全指南。
NIST 介绍了只允许 IoT 设备收发其正常功能所需流量的网络策略。[3] 这比让所有设备在主网络中获得不受限制的访问权限更稳妥。
然后逐个检查设备 App:关闭不必要的位置、通讯录、蓝牙、麦克风和相机权限;删除不用的家庭成员访问;关闭不必要的云存储和广告个性化;打开登录提醒和 MFA。
优先看四件事:是否持续更新、是否支持 MFA、是否能关闭云端录制、是否提供清晰隐私设置。低价设备如果没有更新记录和隐私说明,后期成本可能更高。
摄像头和门锁属于高风险设备,不建议只按价格买。它们一旦出问题,暴露的是你的家庭空间,而不是一个普通账号。
通常设备会监听唤醒词,但误唤醒和语音片段留存仍可能发生。建议检查语音记录和隐私设置。
不是。风险取决于密码、更新、云端设置、账号 MFA 和网络隔离。
这样即使某个设备被攻破,攻击者也更难横向访问你的电脑、手机和 NAS。
恢复出厂设置、从账号里删除设备、清理云端录像或历史记录,再确认 App 里不再显示它。
VPN 能保护你远程管理设备时的连接,但不能替代设备更新、强密码和网络分区。
免责声明:本文提供通用家庭安全建议,不替代具体厂商安全说明。
AethoVPN 不能代替《智能家居隐私风险清单:你的设备正在「监听」你吗(2026)》所需的账户、设备或线下核验。
来源
[1]FTC — How to secure your smart home devices: https://consumer.ftc.gov/articles/how-secure-your-smart-home-devices [2]CISA — Secure Our World: https://www.cisa.gov/secure-our-world [3]NIST — Securing Small-Business and Home IoT Devices: https://www.nist.gov/news-events/news/2021/05/nist-cybersecurity-practice-guide-sp-1800-15-securing-small-business-and
Sources checked 2026 年 5 月 8 日。
延伸阅读:
注册即可免费体验全部高级功能。
*仅限新用户;每位用户只能获得一次试用。