Начните бесплатный 3-дневный пробный период
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.

Целевой фишинг — это таргетированная фишинговая атака: злоумышленник сначала изучает, кто вы, с кем вы работаете и какими задачами занимаетесь, а затем выдает себя за человека, которому вы доверяете. Опасность не всегда в сложной технике, а в том, что запрос выглядит как обычная рабочая ситуация. Если вам нужна полная база, начните с руководства по онлайн-безопасности.
Ключевые выводы:
- Целевой фишинг направлен на конкретного человека: злоумышленник изучает, кто вы, с кем работаете и чем заняты, а затем выдает себя за того, кому вы доверяете.
- Опасность не в технической сложности, а в том, что запрос выглядит как обычная рабочая задача.
- Чем больше письмо похоже на реальный рабочий процесс, тем важнее проверить, не обходит ли оно обычный порядок.
- Финансы, HR, IT, помощники руководителей и поддержка клиентов — роли повышенного риска; лучшая защита — независимая проверка, MFA, менеджеры паролей и минимальные привилегии.
Обычный фишинг похож на широкую сеть: одно письмо о проблеме с посылкой или блокировке аккаунта отправляют тысячам людей. Целевой фишинг обращается именно к вам: в письме могут быть ваше имя, отдел, проект клиента, стиль руководителя или ссылка на реальную встречу из открытых источников.
| Критерий | Обычный фишинг | Целевой фишинг |
|---|---|---|
| Цель | Много случайных пользователей | Конкретный человек, команда или компания |
| Подготовка | Общий шаблон | Открытые данные, утечки, социальные сети |
| Маскировка | Банк, доставка, уведомление платформы | Руководитель, финансы, HR, клиент, поставщик |
| Главный риск | Кража аккаунта, вредоносное ПО | Платежное мошенничество, взлом внутренних систем, утечка данных |
Компрометация деловой переписки, по данным FBI, давно входит в число категорий киберпреступлений с наибольшим ущербом. Типичная схема — выдать себя за руководителя, поставщика или партнера и подтолкнуть к переводу денег.[1]Это тесно связано с целевым фишингом, поэтому проверять только наличие вредоносного вложения недостаточно.
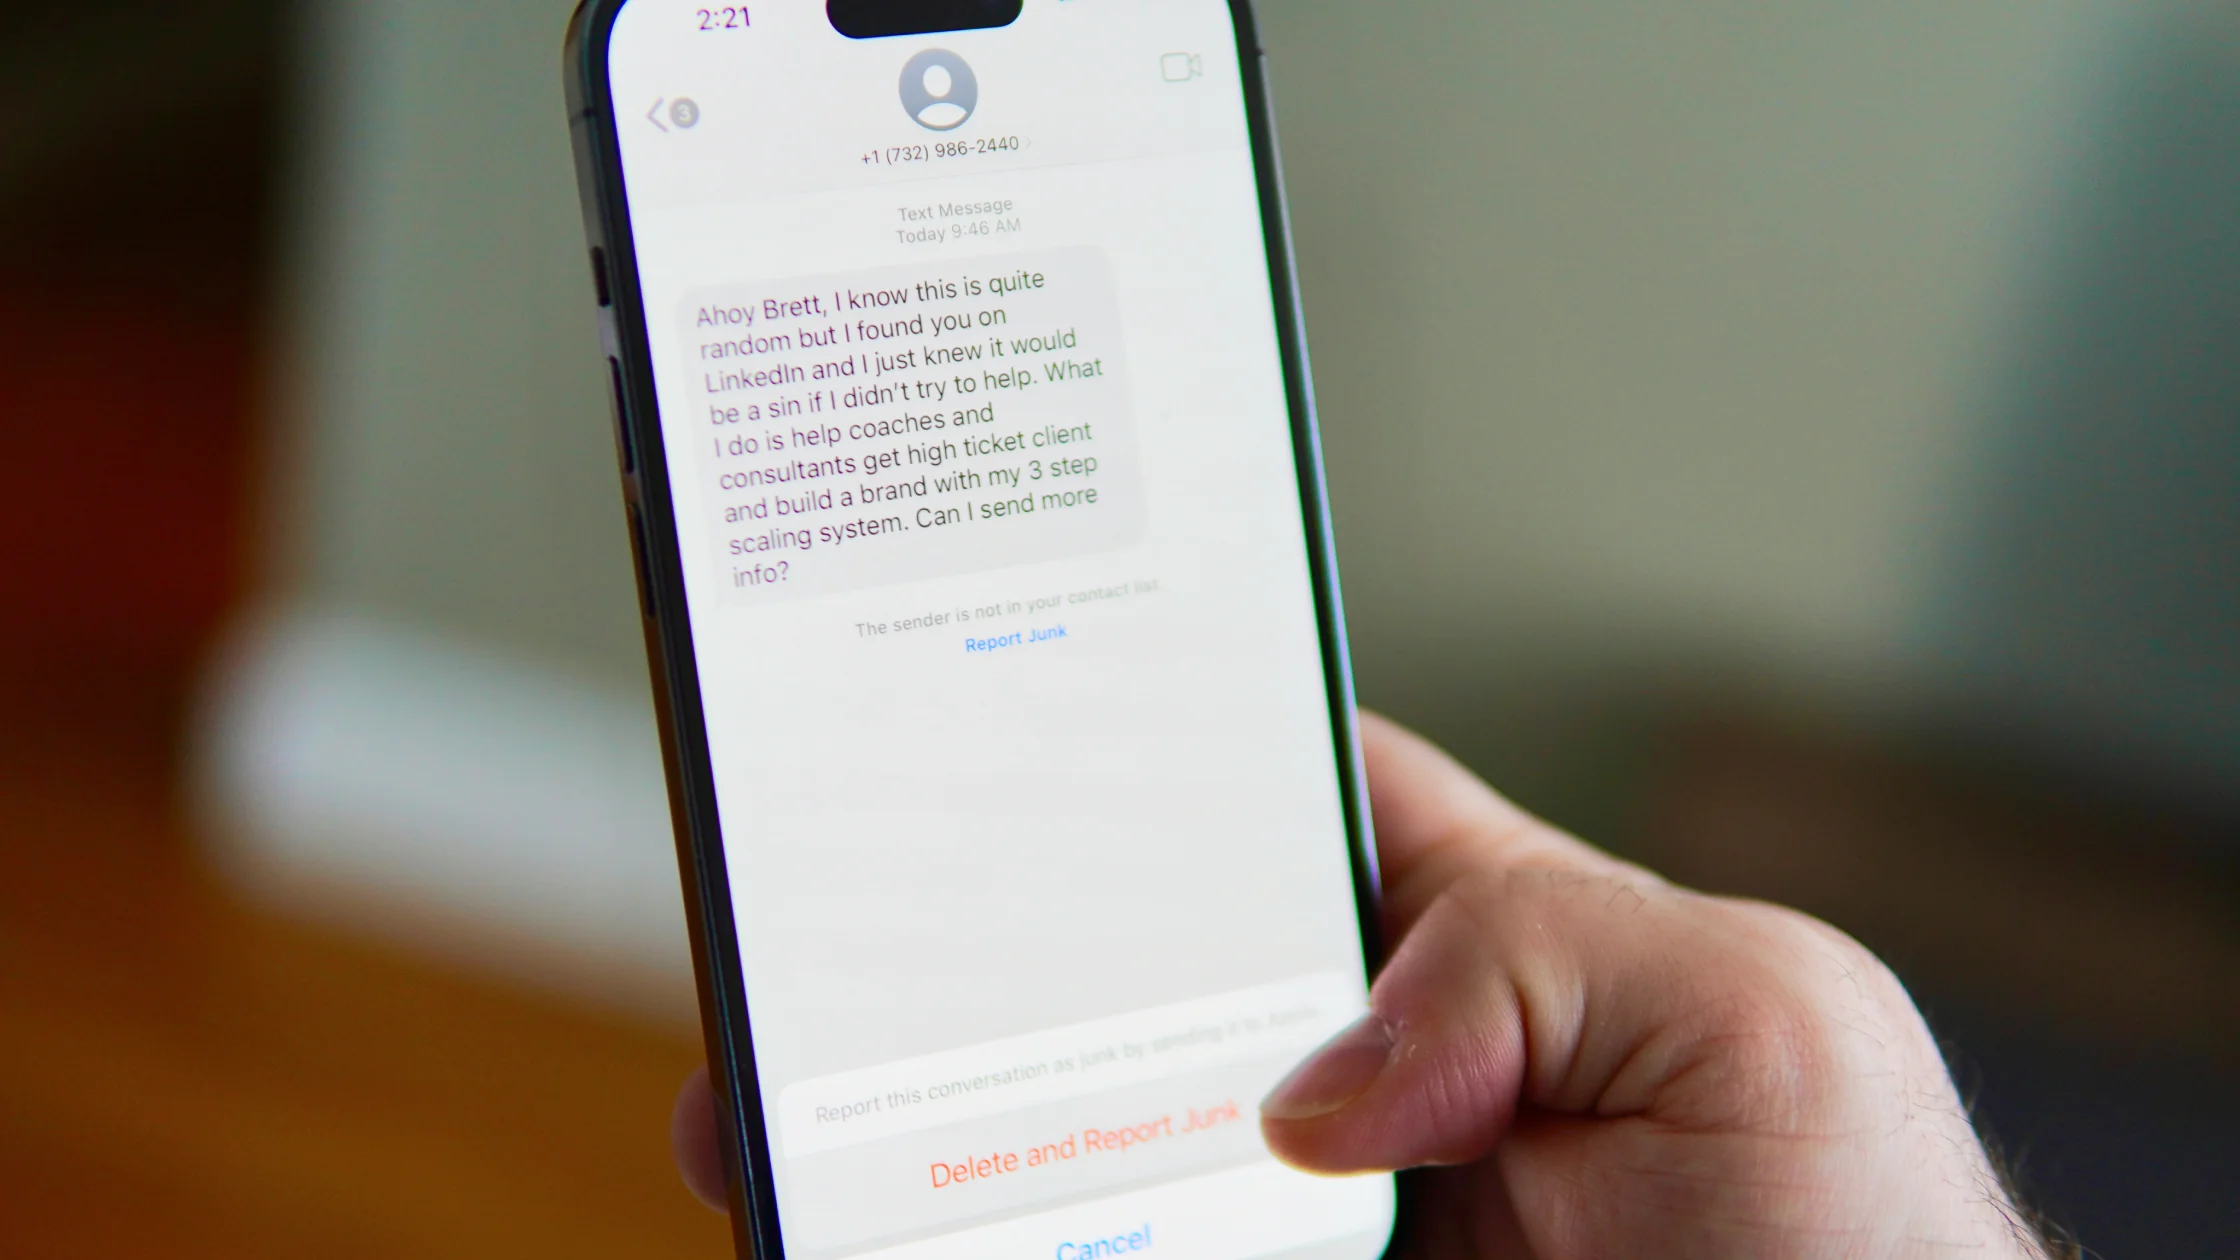
Обычно они собирают открытые сведения: сайт компании, LinkedIn, вакансии, пресс-релизы, GitHub, социальные сети и базы утечек. Затем эти детали складываются в правдоподобную историю.
Типичные сценарии:
Сначала проверяйте отправителя, а не только отображаемое имя. Имя может быть «CEO» или «IT Support», но важны полный адрес, написание домена, reply-to и подпись. FTC также советует с осторожностью относиться к сообщениям, которые требуют перейти по ссылке, ввести пароль или платежные данные.[2]
Затем проверьте, нарушает ли запрос обычный процесс. Платеж без согласования, сброс аккаунта вне системы заявок или общий файл, где нужно ввести корпоративный пароль, — все это риск.
Обратите внимание и на эмоциональное давление: срочно, конфиденциально, не звоните, остался один шаг, иначе аккаунт закроют. Эти слова нужны, чтобы вы не успели проверить запрос.
Если вы уже ввели пароль, немедленно смените его, завершите все сеансы, проверьте правила пересылки и включите или сбросьте MFA. Подробные шаги есть в материале что делать после клика по фишинговой ссылке.
На личном уровне важны три вещи: менеджер паролей, MFA и независимая проверка. Менеджер паролей автозаполняет данные только на совпадающем домене и помогает заметить поддельную страницу. MFA снижает ущерб после утечки пароля. Независимая проверка ломает психологическую схему «знакомый человек просит срочно».
На уровне команды рискованные действия должны быть формализованы. Смена реквизитов поставщика должна проходить через утверждение. Выгрузка данных требует прав и журналов. Сотрудники не должны отказываться от проверки только потому, что боятся потревожить руководителя.
Обучение тоже нужно обновлять. Недостаточно повторять «не нажимайте ссылки». Нужны реалистичные сценарии: облачный документ от клиента, резюме для HR, срочный платеж от директора, повторная привязка MFA от IT. NIST также подчеркивает, что дизайн аутентификации должен снижать риск фишинга и социальной инженерии, а не полагаться только на оценку пользователя.[3]
Нет. Многие атаки используют только ссылку на вход, платежный запрос или приглашение к облачному документу. Отсутствие вложения не означает безопасность.
Информация может быть на сайте компании, в соцсетях, на платформах вакансий, в списках конференций или прошлых утечках. Чем больше открытых данных, тем проще имитация.
Нет, но значительно снижает риск после кражи пароля. Более надежный вариант — устойчивые к фишингу методы MFA, например аппаратные ключи или passkeys.
Не отвечайте прямо на письмо. Подтвердите запрос по телефону, в чате или системе согласования из корпоративного справочника и следуйте финансовому процессу.
Whaling — разновидность целевого фишинга, обычно направленная на руководителей, основателей, финансовых директоров и других особенно ценных для атакующих людей.
Да. Сделки с недвижимостью, поиск работы, инвестиции, споры по покупкам и школьные вопросы могут использоваться для персонализированных атак.
Отказ от ответственности: Материал носит общий ознакомительный характер и не является юридической или финансовой консультацией либо консультацией по реагированию на инциденты. Если затронуты активы компании или значительные суммы, немедленно обратитесь к профессиональной команде безопасности и компетентным органам.
Источники
[1]FBI IC3 — Internet Crime Report: https://www.ic3.gov/AnnualReport/Reports/2024_IC3Report.pdf [2]Federal Trade Commission — How to recognize and avoid phishing scams: https://consumer.ftc.gov/articles/how-recognize-avoid-phishing-scams [3]NIST — Digital Identity Guidelines, Authentication and Lifecycle Management: https://pages.nist.gov/800-63-4/sp800-63b.html
Sources checked 24 сентября 2026 г.
Рекомендуемые статьи:
Зарегистрируйтесь и попробуйте все премиум-функции бесплатно.
*Только для новых пользователей. Один пробный период на пользователя.