開啟 3 天免費試用
註冊即可免費體驗全部高級功能。
*只限新用戶;每位用戶只可獲得一次試用。

遇到 SSH 22 連接埠受阻的情況,先確認失敗階段再試另一入口。逾時不證明防火牆封鎖,而客戶端改用 443,亦要伺服器負責人確實在該處提供 SSH 監聽才有作用。
關鍵要點:
- 分清傳輸失敗、主機驗證及帳戶認證。
- 只測試自己的獲准目標及管理員認可的連接埠。
- 原入口與替代入口同樣保留嚴格主機驗證。
- VPN 路徑比較不修監聽、不授予存取權、不提供私網路由。
本文按所列 OpenSSH 官方文件整理獲准的 SSH 診斷方法。記錄客戶端版本並保留管理員批准的配置;不同實作支援的參數可能有別。本文未進行完整端到端實測,示例並非實際連接結果。
私下記錄預期主機、帳戶、獲准連接埠、客戶端、網絡及時間。保留首個錯誤類別,不把所有失敗都寫成「被擋」;逾時可涉及路徑多處,連接拒絕及認證拒絕顯示嘗試到了不同階段。
其他本機工具亦失敗時,依設備與應用程式診斷框架排查。確認地址是認可伺服器,而非舊部署筆記裏的過期資料;不要掃描鄰近地址或一系列連接埠尋找入口。
OpenSSH 選項可指定目的連接埠、設定及診斷詳細程度。[1]它們協助重現一次嘗試,不會建立監聽服務。進行可能留下登入或審計事件的操作前,先決定哪項觀察能分辨當前假設。
這是診斷模型,並非封包擷取或測試結果。身份及帳戶授權在傳輸之後,僅連接埠可達不足以驗收可信的管理工作階段。
沿用批准的 SSH 設定試一次正常連接。保留域名只示範指令格式,應換成自己的獲准目標;10 秒是例子中的觀察窗口,不是服務規定:
ssh -v -p 22 -o ConnectTimeout=10 -o StrictHostKeyChecking=yes -o ForwardAgent=no -o ControlPath=none user@host.example
輸出在本機檢視。嚴格驗證要求新的或有變動的主機先取得核實信任記錄;管理員應經可信渠道提供預期公鑰。不要刪除 known_hosts 或接受不明替換來讓測試繼續。[2]
Permission denied 已到認證決定,應核對帳戶、允許的密鑰及政策,不試多個連接埠。主機密鑰警告屬信任,即使在換路後出現也一樣;沒有額外證據時,兩者不能被稱為連接埠封鎖。
| 觀察 | 有限結論 | 下一步 |
|---|---|---|
| 連接逾時 | 指定窗口內未完成連接 | 與負責人核對地址、路線、監聽 |
| 連接拒絕 | 客戶端收到拒絕 | 確認預期監聽服務 |
| 主機密鑰不符 | 身份與信任記錄不同 | 停止,帶外核實變更 |
| 認證拒絕 | 已進入帳戶決定 | 修正獲准帳戶或密鑰政策 |
| 可信登入成功 | 工作階段通過多項檢查 | 驗證需要的獲准任務 |
詳細日誌可包含內部地址、用戶名、密鑰路徑及連接資料。原記錄私下保存,對外只分享必要類別及遮隱上下文,不把完整輸出貼到公開討論。
請負責人核實監聽、地址、帳戶政策及防火牆規則,並確認是否需要企業隧道或跳板、能接受哪個出口。這是伺服器端問題,不是由客戶端參數推斷的事實。
替代連接埠須真的提供 SSH。OpenSSH -p 與 Port 是目的設定,不會把 HTTPS 服務變成 SSH。[1][2]負責人提供另一入口後,亦要核實該入口的主機密鑰。
不要假定 443 有 SSH,也不以更改共用 daemon 作預設解法。HTTPS 連接埠可能已由其他程式使用;更改監聽可影響監控、防火牆、自動化及用戶,部署和復原由伺服器營運人員負責。
GitHub 的 SSH-over-HTTPS-port 是官方提供的特定入口,不是一般伺服器配方。[3]涉及 GitHub 時參考開發傳輸檢查清單及最新程序,不把它的主機名或連接埠假設套到公司伺服器。
先分清SSH 與 VPN 的用途。SSH 為個別工作階段確認主機及帳戶,消費 VPN 提供不同本機出口,並非負責人授權遠端存取的制度。
私下核對主機條目中的地址、連接埠、用戶及所需跳板或代理。ssh -G 可列出求值後設定而不開啟 SSH 工作階段。[1]輸出仍可包含敏感路徑與內部目的地,只在本機看相關欄位。
ssh -G -p 22 -o StrictHostKeyChecking=yes -o ForwardAgent=no user@host.example
這是設定檢視,並非連接測試。某些設定可執行本機指令,處理不可信設定前應先審查。列出連接埠不代表封包到達,也不代表主機身份驗證完成。
管理員提供另一獲准連接埠後,以正常 SSH 嘗試只改該值。若同時需要新主機名或跳板路線,記錄全部差異,不稱為相同條件的比較。保持憑據及信任記錄不變。
目標只在私網可達時,繼續使用組織認可接入;不可用個人 VPN 替代必需企業隧道或代理。辦公 VPN 的邊界協助分清授權替代和迴避控制。
負責人確認服務健康可達,且准許新路線後才比較。固定目的主機、連接埠、帳戶、密鑰及逾時;服務按 IP 放行時,先確認測試出口也獲准。
在發起 SSH 的電腦使用 AethoVPN,在 App 選目前可用且合適的本國或鄰近位置,連接後開全局模式。Windows 用官方安裝程式,Debian/Ubuntu x64 用對應包,桌面級別選 Pro/Premium;Mac 依官方指南取得設定。另開新 SSH 診斷工作階段至原入口,記錄是否越過之前的傳輸失敗。
已有複用連接不證明新路線。其他工作階段有重要操作時不要中斷,另行協調診斷;更改帳戶、主機、連接埠或跳板即屬另一實驗。
比較路徑前後都使用上面的診斷指令,保留 -o ControlPath=none。它停用目標連接的複用,不會關閉已有主連接;只設 ControlMaster=no 仍可沿用設定中的控制 socket。若獲准跳板或代理本身複用上游連接,新目標工作階段亦不證明首段路徑改變。請負責人確認如何驗證獲准的新首段連接,無法確認就暫緩比較。[2]
替代出口不能開啟缺失監聽、提供私網路由、認可未知密鑰或覆蓋帳戶/IP 政策。這項獲准比較可註冊開始三天 Pro 試用;由註冊時計算,每名用戶一次。
先確認本機 VPN 連接才解讀 SSH。開啟後一般互聯網也不可用,按VPN 已連接卻沒有網絡的診斷處理,不推定 SSH 被擋。結果不變或與必要組織接入衝突時停止。
VPN 連接埠說明處理另一個協議邊界。本文的 SSH 指令不證明 VPN 產品所支援協議,改 SSH 目的連接埠也不是更改 VPN 傳輸。
可信登入是有用結果,但只驗證你真正需要的操作。進入獲准只讀工作階段,按組織既定方式確認主機,再用 pwd 等無害指令觀察。不為更強證據而改生產檔案或執行特權指令。
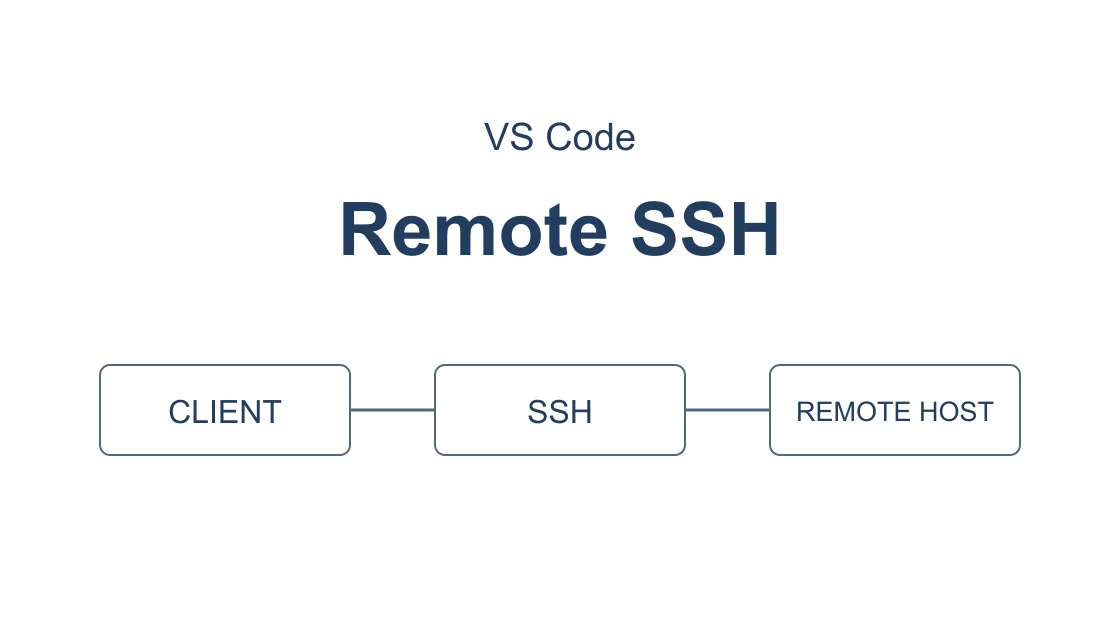
終端 SSH 成功但 VS Code 失敗,繼續Remote-SSH 安裝及轉發檢查。連接埠已可達後,編輯器組件與轉發政策仍可能不通。
在私密操作記錄填上實際入口、連接埠、階段和時間。一次成功只支持當時的條件,不證明所有網絡、其他連接埠、持續效能或日後政策更新後的權限。
結束診斷連接,恢復臨時設定。未解決時讓負責人按時間對照監聽和存取日誌;沒有新假設的不斷重試可能觸發帳戶保護,亦增加無助定位的雜訊。
只證明指定窗口內沒有完成連接。仍要核對目標、監聽、路由及存取政策,才判斷有否封鎖。
只有真正配置 SSH 在該連接埠的入口才可接受。客戶端選項不能把普通 HTTPS 服務轉成 SSH。
認證拒絕表示嘗試到了帳戶決定。應核對允許的身份和憑據,不反覆更改網絡連接埠。
先停止,經可信渠道請負責人核實變動。不應只為繼續連接而移除有效信任警告。
它列出求值後客戶端設定,不建立 SSH 連接,不能證明監聽、主機驗證或登入已成功。[1]
消費出口不自動提供私網路由或組織權限。保留認可接入方法,替代路線先取得批准。
編輯器還需遠端 Server 和轉發路徑。保留成功終端基線,再檢查其後階段,不能混淆證據。
免責聲明: 只連接獲准伺服器及連接埠,遵守當地法律和組織政策,保持嚴格主機驗證,保密憑據及日誌。示例不是已記錄的可用性測試。
來源:
Sources checked 2026 年 10 月 7 日。
延伸閱讀:
註冊即可免費體驗全部高級功能。
*只限新用戶;每位用戶只可獲得一次試用。